



Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

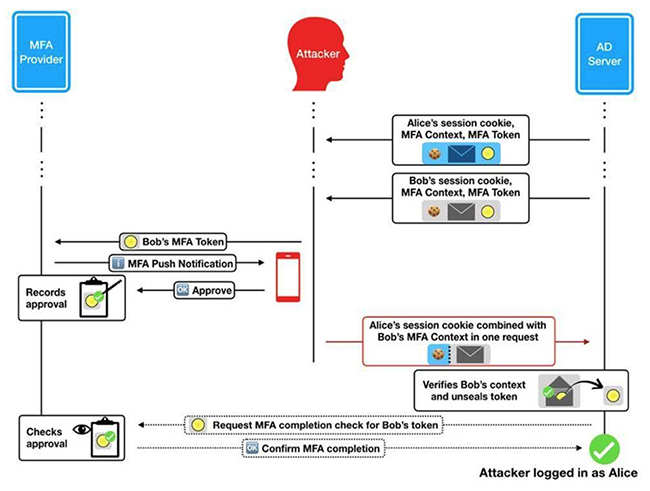
Новая уязвимость в службе Active Directory Federation Services (ADFS), разработанной Microsoft, позволяет использовать двухфакторную аутентификацию одного аккаунта для других учетных записей в организации. Проблему обнаружил эксперт из Okta REX Эндрю Ли.

Брешь получила идентификатор CVE-2018-8340, используя ее вкупе с несложной фишинговой схемой, злоумышленник может поставить под угрозу учетные записи, принадлежащие другим сотрудникам или руководителям организации.

Также атакующий может получить доступ к конфиденциальной информации через различные ресурсы компании.

«Многие организации полагаются на ADFS в качестве некого гейткипера. Агенты ADFS представляют собой расширения, которые позволяют службе взаимодействовать с провайдером 2FA, которому делегируется проверка многофакторной аутентификации», — объясняет Ли.

«Среди провайдеров 2FA, кроме самой Microsoft, есть и сторонние вендоры: Okta, Gemalto, Duo, Authlogics, RSA и SecureAuth».

Обнаруженная Ли возникает из-за того, что протокол проверяет учетные данные и факторы самой аутентификации, но при этом предоставленный фактор не связан с фактической учетной записью.

Эксплуатация этой уязвимости наиболее очевидна и возможна со стороны злонамеренного инсайдера, у которого при этом имеется собственный легитимный аккаунт. Однако использовать брешь может также злоумышленник, который получит доступ к легитимной учетной записи.

Сценарий атаки проще осуществить с помощью аккаунта, имеющего низкие права доступа. После получения доступа атакующий сможет скомпрометировать аккаунт с более высокими привилегиями, используя ту же брешь.

Эксперт попытался разработать собственную концепцию устранения этой уязвимости, однако это у него получилось лишь частично. Также Ли сообщил о проблеме Microsoft, которая выпустила соответствующий патч.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru