



Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Эксперты сообщили о появлении новой методики, позволяющей легко получить PMKID (Pairwise Master Key Identifier — идентификатор парного главного ключа) маршрутизатора, который использует WPA/WPA2. Впоследствии полученные данные могут быть использованы для взлома пароля роутера.

Предыдущие методы взлома WPA/WPA2 вынуждали злоумышленника дождаться входа пользователя, чтобы захватить всю процедуру хендшейка.

Новый же метод требует лишь одного фрейма, который атакующий может запросить у AP.

Новая схема взлома была обнаружена Дженсом Стьюбом, известным под прозвищем «atom». Именно он создал популярный инструмент для взлома паролей — Hashcat. Стьюб утверждает, что этот метод будет работать практически со всеми маршрутизаторами, использующими 802.11i/p/q/r с включенным роумингом.

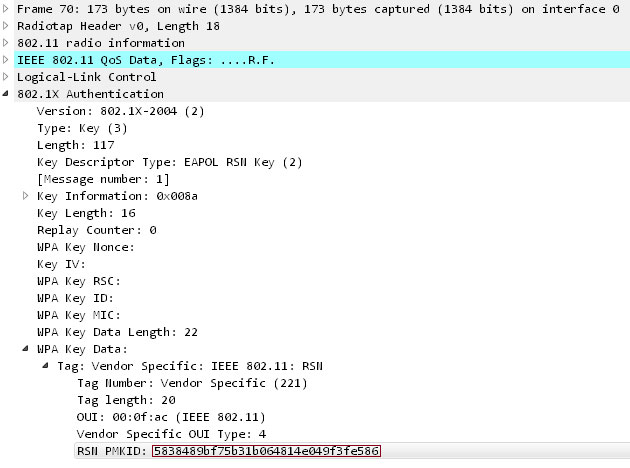
Принцип новой схемы примерно следующий — извлекается RSN IE (Robust Security Network Information Element) из одного фрейма EAPOL. RSN IE представляет собой опциональное поле, которое содержит PMKID. PMKID генерируется маршрутизатором на этапе аутентификации пользователя.

Идентификатор парного главного ключа является частью 4-стороннего хендшейка, в ход которого подтверждается валидность пароля, используемого пользователем.

«PMKID вычисляется с использованием HMAC-SHA1. Ключ в этом случае и есть PMK, а часть данных — соединение фиксированной метки в виде строки “PMK Name”», — объясняет эксперт.

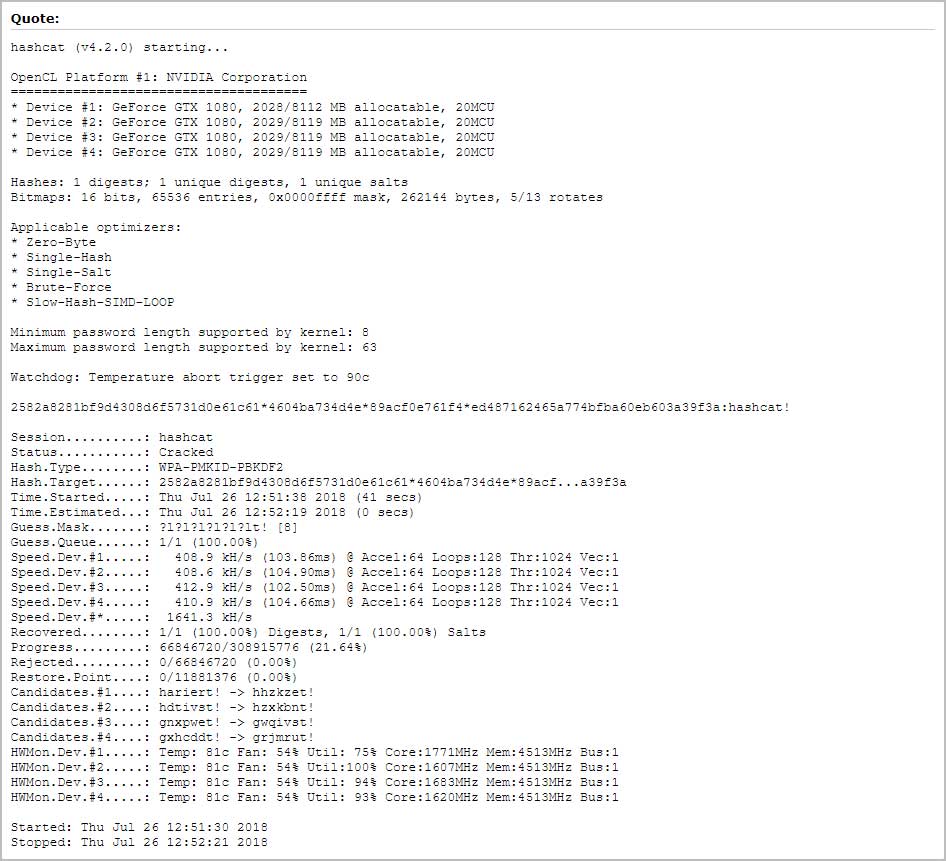
Таким образом, теперь атакующий может попытаться пройти аутентификацию, чтобы получить один фрейм, что обеспечит ему доступ к PMKID. Затем злоумышленник сможет использовать PMKID для получения ключа Pre-Shared Key (PSK).

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru