



Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Три американские компании, занимающиеся обработкой платежей, стали жертвой атак перехвата BGP (динамический протокол маршрутизации), которые злоумышленники осуществили на их DNS-серверы. Целью этих атак было перенаправление трафика на сервера злоумышленников, что позволяло им красть данные пользователей.

Атаки зафиксировали специалисты Oracle — три раза за прошлый месяц злоумышленники пытались атаковать серверы Datawire, Vantiv и Mercury Payment Systems.

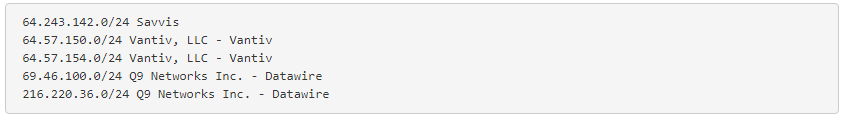
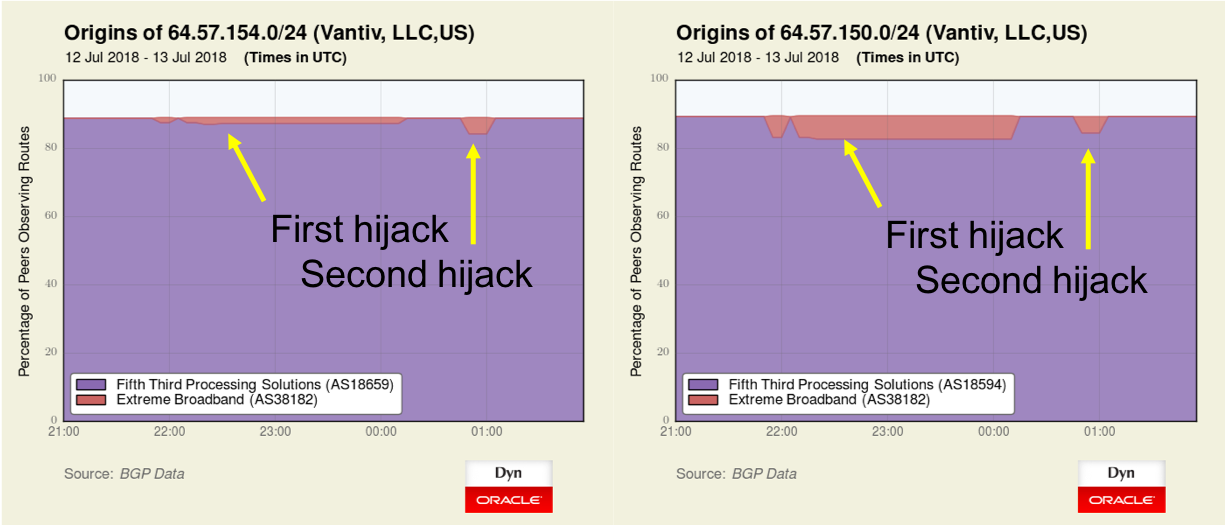
Первая волна атак произошла 6 июля 2018 года. Киберпреступники пытались перенаправить блоки IP-адресов, принадлежащие компаниям Vantiv и Datawire. Эти атаки были относительно короткими.

Следующая волна пошла уже 10 июля, в ходе нее злоумышленники пытались атаковать те же компании, изменилась лишь продолжительность атак — 30 минут. Далее атакующие уже увеличивали продолжительность, например, одна их атак на Vantiv и Datawire длилась до 3 часов.

Эксперты Oracle утверждают, что в ходе двух атак, произошедших 10 и 13 июля, трафик был выведен из Луганска на IP-адреса, принадлежащие голландскому Карибскому острову Кюрасао. Исследователи считают, что это лишь начало, и злоумышленники продолжат эти атаки.

Также специалисты отметили сходства этих целевых атак с теми, что произошли в апреле против компании Amazon.

Напомним, что 24 апреля Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru