



145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

Исследователи из Palo Alto Networks сообщили об обнаружении в официальном магазине Google Play 145 приложений для Android, содержащих вредоносные исполняемые файлы Microsoft Windows. То есть Android-приложения заражены Windows-вредоносном.

Само собой, этот код не может навредить самой операционной системе Android, так как предназначен для запуска в ОС от Microsoft.

Однако такая ситуация все равно вызывает беспокойство экспертов. Как они объясняют в своем блоге, разработчик, известный под псевдонимом «odieapps», создает приложения не в безопасной среде.

«Примечательно, что зараженные файлы APK не представляют угрозы для устройств Android, так как вредоносный код может работать только в Windows. Факт наличия такого кода в приложениях объясняется тем, что разработчики создают свои программы на зараженных системах Windows», — пишут исследователи.

«Это представляет угрозу для цепочки поставок приложений. Уже были случаи, когда скомпрометированные разработчики становились причиной киберэпидемий: KeRanger, XcodeGhost и NotPetya».

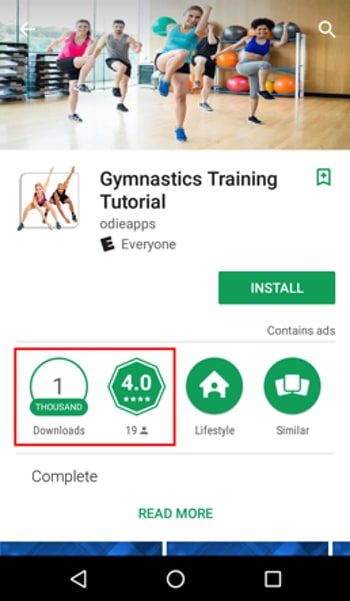
Специалисты обращают внимание, что некоторые из этих вредоносных приложений просуществовали в Google Play более полугода. Многие из них были загружены более тысячи раз и даже получили рейтинг в четыре звезды.

Среди зараженных приложений эксперты выделили:

  • Learn to Draw Clothing
  • Hair Paint Color
  • Men’s Design Ideas
  • Modification Trail
  • Gymnastics Training Tutorial

Исследователи объяснили, что произойдет, если содержащийся в этих приложениях код запустить на системах Windows. Вредоносная программа будет пытаться перехватывать нажатия клавиш, красть пароли, данные кредитных карт и любую другую конфиденциальную информацию.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru