



Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Всего за один день автор вредоносной программы создал ботнет, который насчитывал 18 000 маршрутизаторов. Эту связку зараженных устройств обнаружили исследователи в области безопасности из NewSky Security.

Заразить устройства и создать ботнет получилось благодаря эксплуатации уязвимости в роутерах Huawei HG532, которая известна под идентификатором CVE-2017-17215.

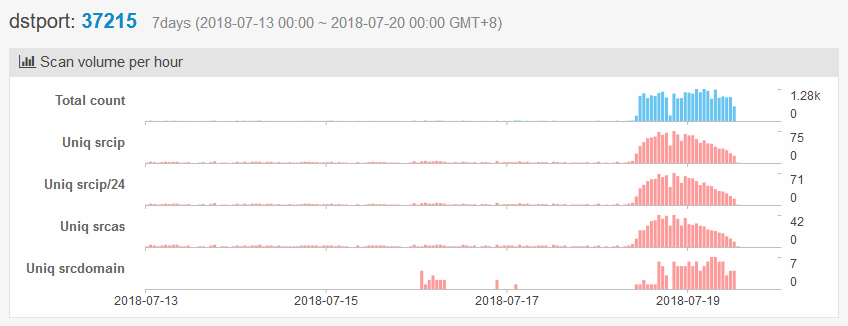
Активное сканирование этой уязвимости, которую можно использовать через порт 37215, началось в Сети вчера утром.

К вечеру исследователь безопасности NewSky Анкит Анубхав отметил, что ботнет уже насчитывает 18 000 зараженных маршрутизаторов. Эксперт утверждает, что стоящий за ботнетом злоумышленник сам связался с ним, хвастаясь своим достижением.

Киберпреступник даже предоставил список IP-адресов всех жертв.

Злоумышленник заявил, что его псевдоним «Anarchy» («Анархия»), он отказался объяснить причину своих действий.

Однако у Анубхава есть предположение, что Anarchy — это печально известный киберпреступник, проходящий под псевдонимом Wicked. Напомним, что Wicked причастен к созданию различных вариаций IoT-вредоноса Mirai.

Эти вариации известны под именами Wicked, Omni, и Owari (Sora), они использовались для DDoS-атак.

Специалиста поразила та легкость, с которой киберпреступник создал такой огромный ботнет всего за день. При этом он не использовал никому не известную 0-day уязвимость, а эксплуатировал давно всем известный баг. CVE-2017-17215 раньше использовал и Satori, и другие вредоносные программы, основанные на Mirai.

Также автор ботнета поделился своими планами — он хочет использовать другую уязвимость — CVE-2014-8361 — которая затрагивает маршрутизаторы Realtek, ее можно использовать через порт 52869.

«Anarchy уже начал тестирование использования уязвимости CVE-2014-8361», — поделился Анубхав.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru