



ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

ФСТЭК обвиняют в плохой работе российской базы данных уязвимостей

Российская национальная база данных уязвимостей (БДУ) значительно уступает своим аналогам из Китая и США. К такому выводу пришли специалисты компании Recorded Future, которые взялись сравнить принципы работы этих трех БДУ.

Основное отличие, которое выделили специалисты — БДУ США охватывает все основные типы программного обеспечения, а вот российский аналог, судя по всему, сосредоточен на индексировании уязвимостей для аппаратного и программного обеспечения, используемого правительственными агентствами и КИИ.

В качестве примера исследователи приводят следующую статистику: 75 % проиндексированных уязвимостей связаны либо с браузерами, либо с АСУ ТП, а вот бреши в популярных системах управления контентом (CMS) вообще игнорируются.

Помимо этого, дыры в безопасности продуктов от Microsoft, Adobe и Linux освещаются гораздо лучше, чем недостатки в решениях IBM или Huawei.

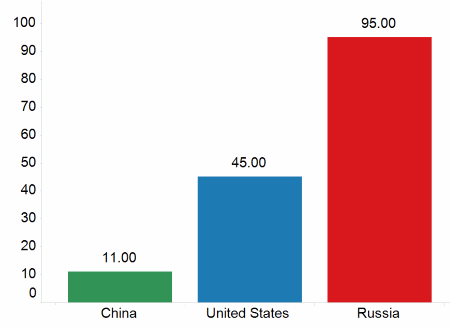
Также эксперты отметили довольно медленную индексацию проблем безопасности — в среднем у российской БДУ уходит на индексацию на 83 дня больше, чем у китайской базы; и на 50 дней больше, чем у американской.

Специалисты предоставили инфографику, которая демонстрирует отставание России в этом аспекте:

Но и это еще не все недостатки российского решения. Эксперты также утверждают, что работу российской БДУ можно назвать небрежной — база индексирует множество уязвимостей с разными CVE под одним идентификатором.

В других же случаях БДУ индексирует уязвимости с одним номером CVE под разными идентификаторами в самой базе.

Специалисты полагают, что плохая работа российской БДУ связана с тем, что ей управляет Федеральная служба по техническому и экспортному контролю (ФСТЭК). Объясняется это тем, что ФСТЭК сфокусирована на защите государственных объектов и субъектов КИИ.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru