



Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Специалисты рассказали, что им удалось осуществить успешную спуфинг-атаку на GPS-системы. Такая атака может позволить заманить пользователей в определенные места, либо просто сбить с правильного курса.

Новый метод, описанный экспертами, примечателен тем, что у него нет недостатков прошлых спуфинг-атак — в более ранних экспериментах успешная атака не получалась по той причине, что вредоносный маршрут был бессмысленным, либо не был синхронизирован с дорожной инфраструктурой.

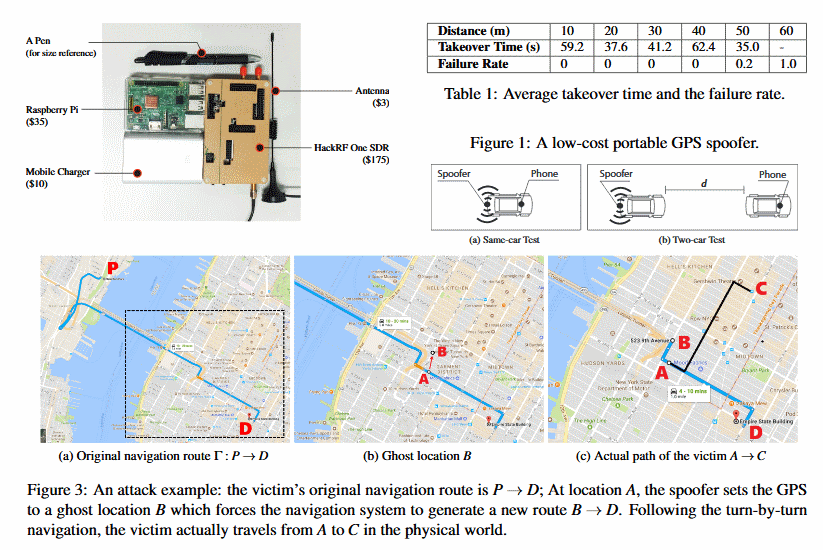
Однако китайским специалистам совместно с экспертами Microsoft Research на этот раз удалось провести GPS-атаку, которая учитывает дорогу вокруг атакуемого объекта.

Для осуществления атаки эксперты разработали алгоритм, который работает в режиме реального времени, также исследователи использовали портативное устройство GPS, которое стоило в районе 223 долларов.

Исследователи говорят, что их алгоритм позволяет злоумышленнику выбрать область, куда они смогут заманить своих жертв.

«Алгоритм обрабатывает входы GPS на целевое устройство таким образом, что сами подсказки и отображаемые на карте маршруты соответствуют реальной дороге», — пишут эксперты в своем отчете.

«В среднем наш алгоритм определил 1547 потенциальных “вредоносных” маршрутов для каждой поездки. Стало быть, у злоумышленника будет большой выбор — он сможет построить опасный маршрут и навредить жертве».

Исследователи протестировали способ атаки на реальных дорогах в Китае и США. Оказалось, что 95 % (38 из 40) участников следовали по неправильному “вредоносному” направлению. Группа экспертов утверждает, что их способ подойдет для атаки любой навигационной системы.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru