



Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская группа кибершпионов пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа (advanced persistent threat, развитая устойчивая угроза) известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

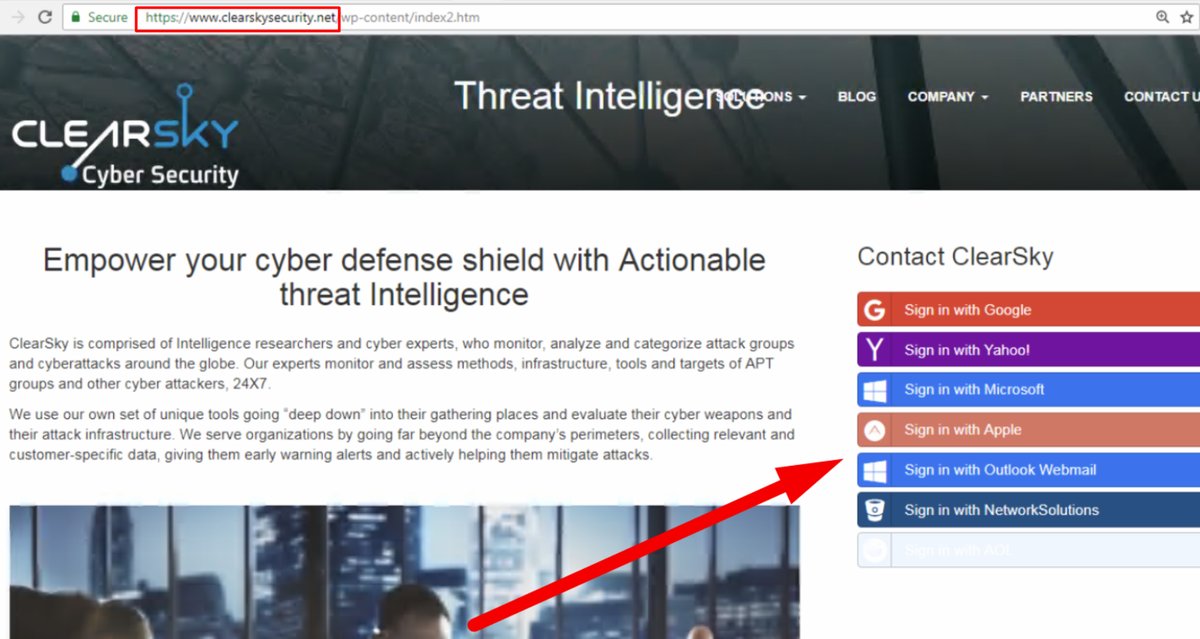
Киберпреступники скопировали официальный сайт ИБ-компании ClearSky Security, который разместили по адресу clearskysecurity.net (официальный сайт ClearSky находится по адресу ClearSky.com).

«Charming Kitten создали фишинговый сайт, который маскируется под ресурс нашей компании. Они скопировали страницы нашего портала, немного изменив их», — заявили представители легитимной компании ClearSky.

На скриншоте видна измененная часть — функция входа с использованием других площадок.

«Все эти элементы входа буду отправлять ваши данные злоумышленникам. У нашего официального сайта отсутствуют такие возможности», — продолжает компания.

Эксперты полагают, что сайт все еще находится в разработке, так как некоторые страницы отдают ошибку. ClearSky Security считает, что злоумышленникам пока не удалось получить данные пользователей, так как сайт еще слишком сырой.

Charming Kitten представляет собой одну из первых киберпреступных групп Ирана. В последние годы Charming Kitten была крайне активна, она стояла за такими вредоносными кампаниями, как Saffron Rose, Newscaster, StoneDrill.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru