



Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская группа кибершпионов пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа (advanced persistent threat, развитая устойчивая угроза) известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

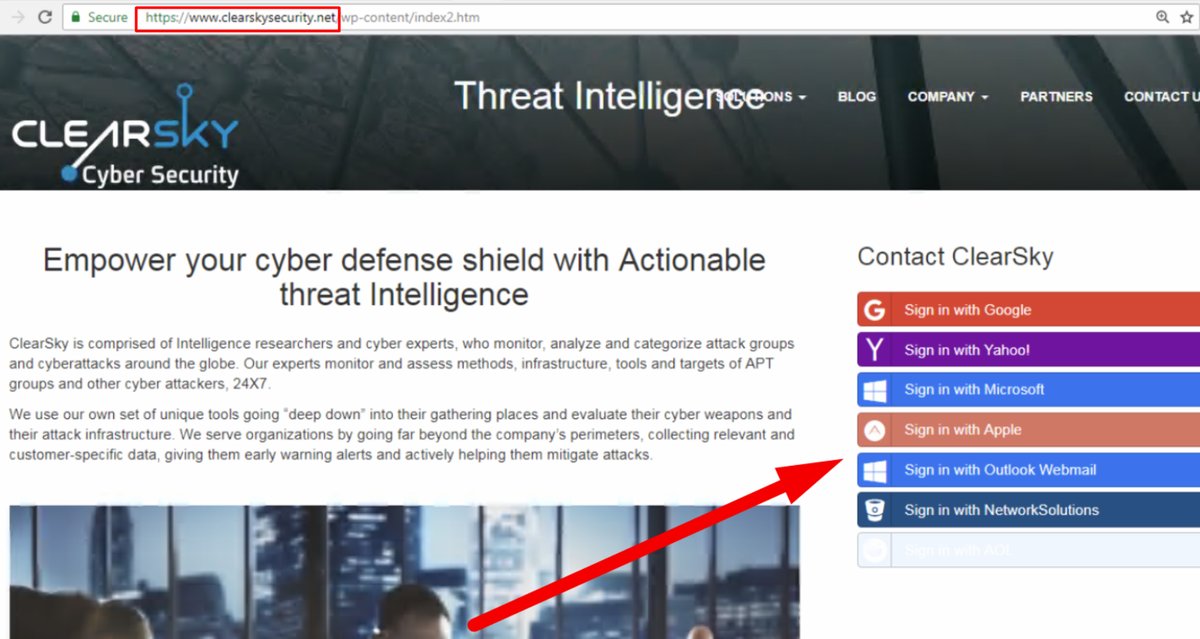
Киберпреступники скопировали официальный сайт ИБ-компании ClearSky Security, который разместили по адресу clearskysecurity.net (официальный сайт ClearSky находится по адресу ClearSky.com).

«Charming Kitten создали фишинговый сайт, который маскируется под ресурс нашей компании. Они скопировали страницы нашего портала, немного изменив их», — заявили представители легитимной компании ClearSky.

На скриншоте видна измененная часть — функция входа с использованием других площадок.

«Все эти элементы входа буду отправлять ваши данные злоумышленникам. У нашего официального сайта отсутствуют такие возможности», — продолжает компания.

Эксперты полагают, что сайт все еще находится в разработке, так как некоторые страницы отдают ошибку. ClearSky Security считает, что злоумышленникам пока не удалось получить данные пользователей, так как сайт еще слишком сырой.

Charming Kitten представляет собой одну из первых киберпреступных групп Ирана. В последние годы Charming Kitten была крайне активна, она стояла за такими вредоносными кампаниями, как Saffron Rose, Newscaster, StoneDrill.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru