



Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская киберпреступная группа маскировалась под ИБ-компанию

Иранская группа кибершпионов пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа (advanced persistent threat, развитая устойчивая угроза) известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

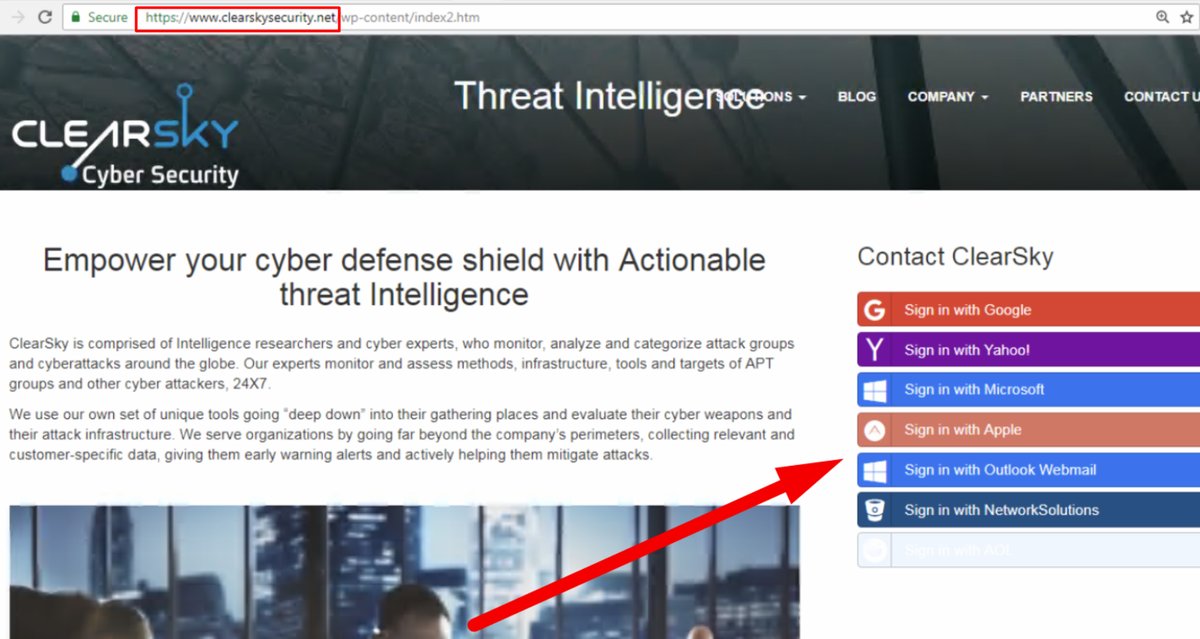
Киберпреступники скопировали официальный сайт ИБ-компании ClearSky Security, который разместили по адресу clearskysecurity.net (официальный сайт ClearSky находится по адресу ClearSky.com).

«Charming Kitten создали фишинговый сайт, который маскируется под ресурс нашей компании. Они скопировали страницы нашего портала, немного изменив их», — заявили представители легитимной компании ClearSky.

На скриншоте видна измененная часть — функция входа с использованием других площадок.

«Все эти элементы входа буду отправлять ваши данные злоумышленникам. У нашего официального сайта отсутствуют такие возможности», — продолжает компания.

Эксперты полагают, что сайт все еще находится в разработке, так как некоторые страницы отдают ошибку. ClearSky Security считает, что злоумышленникам пока не удалось получить данные пользователей, так как сайт еще слишком сырой.

Charming Kitten представляет собой одну из первых киберпреступных групп Ирана. В последние годы Charming Kitten была крайне активна, она стояла за такими вредоносными кампаниями, как Saffron Rose, Newscaster, StoneDrill.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru