



ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

Популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

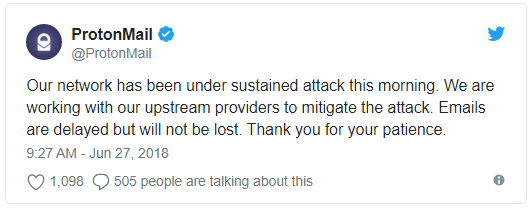
«Сегодня утром наша сеть подверглась массированной атаке. Мы работаем над тем, чтобы минимизировать последствия этого инцидента. Письма могут задерживаться, но утеряны не будут. Спасибо за ваше терпение», — пишет компания в Twitter.

По словам ProtonMail, самый продолжительный сбой занял порядка 10 минут.

DDoS-атаки на ProtonMail начались еще в 2015 году, с тех пор компания приняла нужные меры, что позволяет теперь справляться с подобными атаками ежедневно.

Однако последняя атака была слишком масштабной, защитных мер ProtonMail оказалось недостаточно для того, чтобы отразить это нападение с достоинством. Технический директор согласился с тем, что компании нужно принять дополнительные меры, чтобы в будущем лучше справляться с такими инцидентами.

В конце мая мы писали, что создатели популярного сервиса веб-почты с шифрованием ProtonMail выпустили бесплатную версию своего VPN-сервиса для компьютеров на macOS. Получивший имя ProtonVPN сервис обладает довольно широкими возможностями, хоть и уступает своим платным аналогам.

ProtonVPN для Windows и Android уже существует, так что компания решила сконцентрироваться на создании версии для macOS.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru