



Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

Доктор Веб представила сервис экстренного анализа вредоносных файлов

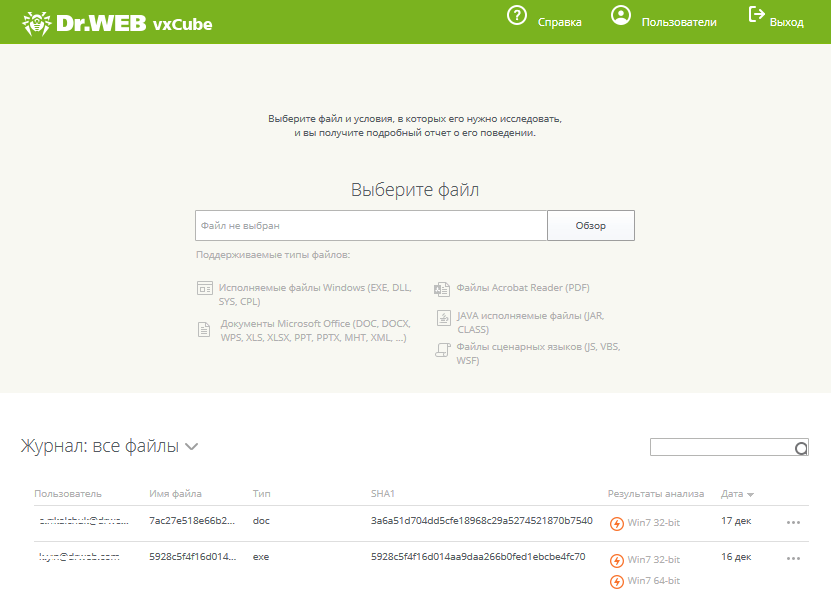
Компания «Доктор Веб» представляет сервис экстренного анализа вредоносных и потенциально вредоносных файлов Dr.Web vxCube.

Dr.Web vxCube позволяет не только проанализировать файл, но и получить специальную сборку лечащей утилиты Dr.Web CureIt!, в которую включен механизм обезвреживания анализируемого объекта.

Схема работы Dr.Web vxCube проста: пользователь получает доступ для отправки подозрительных файлов на «облачный» анализ, анализатор запускает отправленный объект и изучает его поведение, после чего выносит вердикт. Если объект представляет угрозу, пользователь оперативно получает специальную сборку лечащей утилиты Dr.Web CureIt!.

Сервис позволяет максимально быстро обезвредить новейшую угрозу, не дожидаясь обновлений используемых средств защиты.

Проверка отправленных файлов занимает в среднем не более минуты, будь то исполняемые файлы Windows, офисные документы или скрипт-файлы. Проверяемый объект запускается на исполнение на виртуальной машине, при этом клиент сервиса может удаленно – через интерфейс Dr.Web vxCube – наблюдать за ходом анализа. Технический отчет о результатах исследования включает видеозапись работы анализатора.

Согласно статистике, для перевода денег с помощью банковского троянца злоумышленникам требуется от одной до трех минут, что существенно меньше времени обновления средств защиты. Возможность получения специальных сборок лечащей утилиты Dr.Web CureIt! делает Dr.Web vxCube полезным для компаний любого уровня – как использующих продукты Dr.Web, так и не использующих их. Сервис особенно полезен для компаний, предоставляющих услуги в области лечения и обслуживания компьютеров. А возможность анализа файлов делает его незаменимым для киберкриминалистов.

Для работы с сервисом Dr.Web vxCube потребуется лицензия – демонстрационная или коммерческая.

Демоверсия Dr.Web vxCube подразумевает проверку 10 объектов в течение 10 дней и доступна здесь.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru