



115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

Спустя два месяца после того, как разработчики Drupal выпустили патч, устраняющий критическую уязвимость Drupalgeddon2, многие владельцы веб-сайтов до сих пор не установили эти обновления. Уязвимость Drupalgeddon2 отслеживается под идентификатором CVE-2018-7600, она получила статус «highly critical» (крайне опасная).

После публикации PoC-кода для эксплуатации это бреши эксперты отметили всплеск атак на сайт под управлением этой CMS.

Удивительно, что спустя два месяца все еще есть владельцы сайтов, которые предпочли остаться на уязвимых версиях движка Drupal.

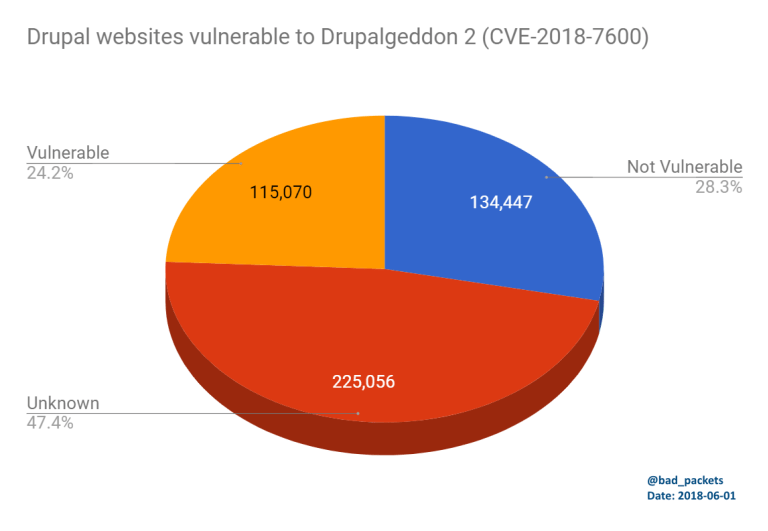
Согласно исследованию, которое провел эксперт Трой Мурш, более 115 000 сайтов на Drupal все еще уязвимы для Drupalgeddon2. Такую статистику удалось получить благодаря анализу более 500 000 сайтов, которые использовали Drupal 7.x (сайты с версиями 6.x и 8.x не анализировались).

Результат — 115 070 сайтов по-прежнему уязвимы.

«Сколько сайтов на Drupal все еще уязвимы? Чтобы найти ответ на этот вопрос, я начал сканировать ресурсы, использующие Drupal 7. Это наиболее распространенная версия, согласно статистике Drupal. Я использовал PublicWWW, поисковую систему с открытым исходным кодом, благодаря чему смог сделать выборку из 500 000 веб-сайтов», — пишет в отчете эксперт.

Завершив санирование, эксперт выделил следующие моменты:

  • 115 070 сайтов устарели и уязвимы;
  • 134 447 сайтов в актуальном состоянии;
  • 225 056 сайтов нельзя было идентифицировать.

Среди уязвимых сайтов были ресурсы крупных образовательных учреждений США, правительственных организаций по всему миру, крупной телевизионной сети, многонациональных СМИ и двух крупнейших производителей аппаратного обеспечения.

Исследователь поделился полученной информацией с US-CERT.

Более того, специалист обнаружил также новую вредоносную кампанию криптоджекинга, ориентированную на сайты на движке Drupal. Эксперт опубликовал электронную таблицу Google Docs, куда занес обнаруженные им данные.

Напомним, что в конец апреля разработчики Drupal выпустили дополнительный патч, устраняющий крайне опасную уязвимость в этой CMS, которая известна под именем Drupalgeddon2. Брешь получила идентификатор CVE-2018-7602, по словам разработчиков, она может позволить злоумышленнику получить контроль над сайтом, похитить информацию и видоизменить страницы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru