



Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Проживающему в Риге киберпреступнику предъявлены обвинения в управлении сервисом «Scan4you», который помогал создателям вредоносных программ избегать детектирования их разработок антивирусными решениями. Об этом сообщило Министерство юстиции США.

Согласно судебным документам, 37-летний Русланс Бондарс управлял Scan4you в период между 2009 и 2016 годами. Scan4you помогал киберпреступникам, разрабатывающим вредоносные программы, сканировать их программы различными антивирусными решениями.

Многие из этих антивирусных продуктов защищают розничные сети, финансовые и государственные учреждения. Scan4you помог злоумышленникам в реальных атаках, например, в инциденте, когда преступнику удалось похитить 40 миллионов номеров кредитных и дебетовых карт, а также около 70 миллионов адресов, номеров телефонов и других персональных данных граждан США.

Киберпреступники, стоящие за вредоносом Citadel, заразившим более 11 миллионов компьютеров по всему миру, также пользовались сервисом Scan4you. Citadel стоил жертвам убытков в размере 500 миллионов долларов.

«Разработчик Citadel воспользовался функцией Scan4you, которая позволяла интегрировать возможности сервиса непосредственно в саму вредоносную программу. Для этого существовал специальный API. Это позволяло преступникам сканировать свою вредоносную программу без необходимости напрямую отправлять файл на сайт Scan4you», — говорится в пресс-релизе Министерства юстиции.

Вся «вредоносная» деятельность этого сервиса, в отличие от легитимных сканеров вроде VirusTotal, заключается в том, что Scan4you не делится информацией с антивирусными вендорами.

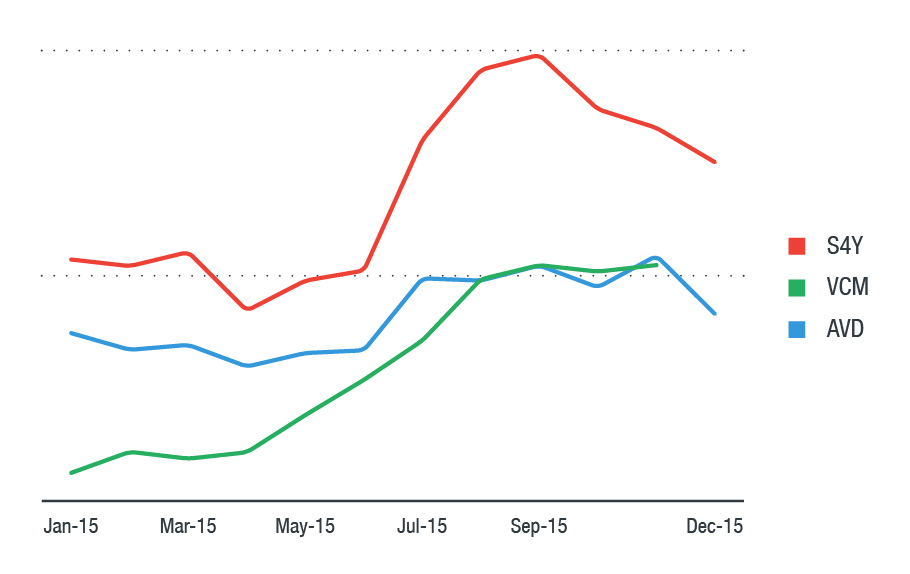
Эксперты Trend Micro опубликовали график, отражающий спрос на использование Scan4you (S4Y) наряду с такими сканерами, как VirusCheckMate (VCM) и AVDetect (AVD).

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru