



Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Хакер из Риги получил 35 лет тюрьмы за антивирусный мультисканер

Проживающему в Риге киберпреступнику предъявлены обвинения в управлении сервисом «Scan4you», который помогал создателям вредоносных программ избегать детектирования их разработок антивирусными решениями. Об этом сообщило Министерство юстиции США.

Согласно судебным документам, 37-летний Русланс Бондарс управлял Scan4you в период между 2009 и 2016 годами. Scan4you помогал киберпреступникам, разрабатывающим вредоносные программы, сканировать их программы различными антивирусными решениями.

Многие из этих антивирусных продуктов защищают розничные сети, финансовые и государственные учреждения. Scan4you помог злоумышленникам в реальных атаках, например, в инциденте, когда преступнику удалось похитить 40 миллионов номеров кредитных и дебетовых карт, а также около 70 миллионов адресов, номеров телефонов и других персональных данных граждан США.

Киберпреступники, стоящие за вредоносом Citadel, заразившим более 11 миллионов компьютеров по всему миру, также пользовались сервисом Scan4you. Citadel стоил жертвам убытков в размере 500 миллионов долларов.

«Разработчик Citadel воспользовался функцией Scan4you, которая позволяла интегрировать возможности сервиса непосредственно в саму вредоносную программу. Для этого существовал специальный API. Это позволяло преступникам сканировать свою вредоносную программу без необходимости напрямую отправлять файл на сайт Scan4you», — говорится в пресс-релизе Министерства юстиции.

Вся «вредоносная» деятельность этого сервиса, в отличие от легитимных сканеров вроде VirusTotal, заключается в том, что Scan4you не делится информацией с антивирусными вендорами.

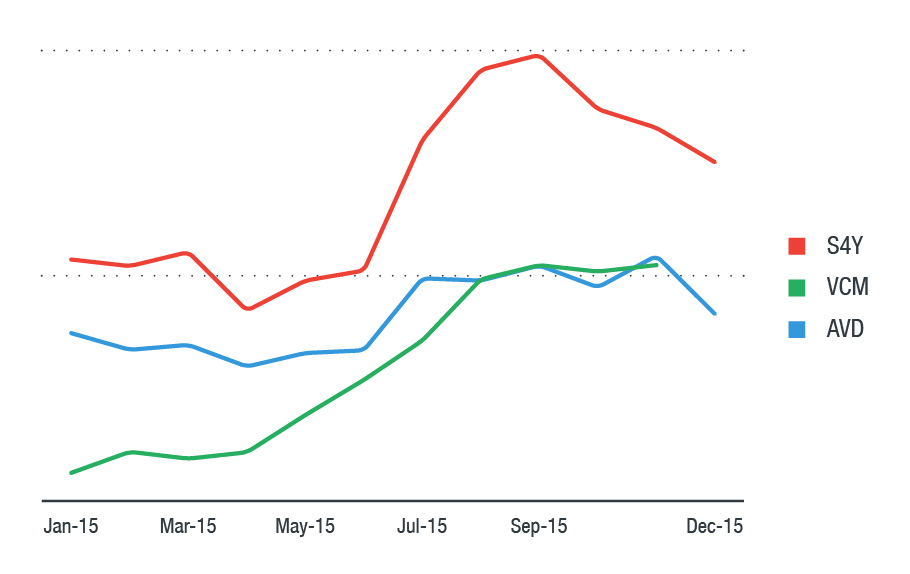
Эксперты Trend Micro опубликовали график, отражающий спрос на использование Scan4you (S4Y) наряду с такими сканерами, как VirusCheckMate (VCM) и AVDetect (AVD).

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru