



Хакеры оставили надпись Digital Resistance в выгрузке Роскомнадзора

Хакеры оставили надпись Digital Resistance в выгрузке Роскомнадзора

Хакеры оставили надпись Digital Resistance в выгрузке Роскомнадзора

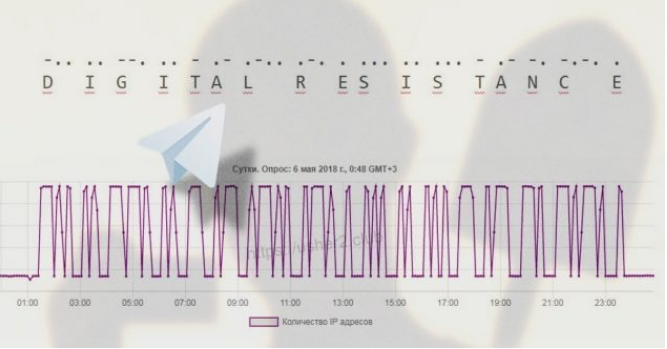
Неравнодушные хакеры решили поиграть с Роскомнадзором: в ночь на 6 мая в выгрузке ведомства появилась надпись «Digital Resistance» («цифровое сопротивление») на азбуке Морзе. Напомним, что эта фраза стала популярна в интернет-среде после того, как ситуация вокруг мессенджера Telegram раскрутилась настолько, что люди решили массово выказать свое недовольство.

Сообщается, что злоумышленники добавили и удалили из выгрузки Роскомнадзора около тысячи IP-адресов в течение суток. После этого на сайте ведомства появилась написанная шифром азбуки Морзе фраза.

Возможно, совершившие это деяние лица каким-то образом связаны с движением Digital Resistance, организованное создателем Telegram Павлом Дуровым. Или же это просто неравнодушные хакеры, решившие таким образом обозначить свое отношение к попыткам блокировки популярного мессенджера.

По данным СМИ, Роскомнадзор уже признал факт атаки неизвестными хакерами.

Напомним, ранее стало известно, что ИТ-специалисты занимаются разработкой специального софта, который будет отвечать за обеспечение постоянного доступа к ресурсам, которые могут — но не должны — пострадать от случайных блокировок, связанных с попытками властей заблокировать Telegram.

Сообщается, что разрабатываемое программное решение будет работать на базе OpenVPN. Как заявил советник президента РФ по развитию интернета Герман Клименко, работы над этим проектом должны закончиться после майских праздников.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru