


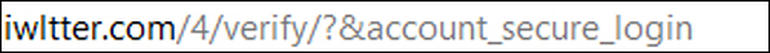

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

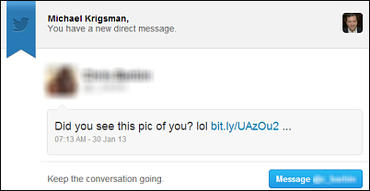
Эксперты предупреждают о новой волне фишинга, использующего взломанные аккаунты Twitter для рассылки личных сообщений. В теле этих сообщений содержится ссылка, ведущая на поддельную страницу для входа в Twitter, саму страницу не отличить от оригинала.

Скриншот личного сообщения, содержащего злонамеренную ссылку, можно посмотреть ниже.

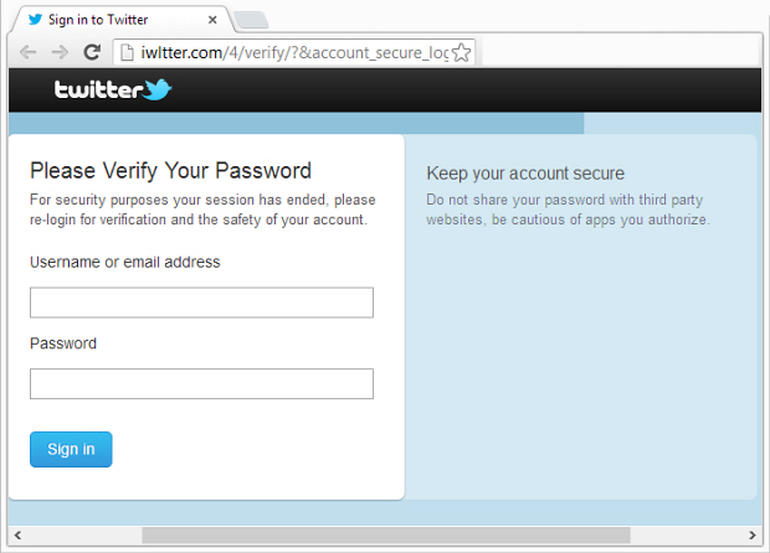
После перехода по этой ссылке вы попадаете на страницу, которая выглядит совершенно легитимной в глазах среднестатистического пользователя.

Если ввести в эти поля свои учетные данные, они попадут в руки злоумышленников, которые получат полный контроль над вашей учетной записью.

Чтобы защитить себя от подобной киберугрозы, специалисты рекомендуют придерживаться следующих правил:

  • Не переходите по сомнительным ссылкам в личных сообщениях;
  • Всегда обращайте внимание на адрес веб-страницы, которая просит вас ввести свои данные;
  • В случае с этой вредоносной кампанией фишинговую страницу практически не отличить от легитимного оригинала, однако есть некоторые тонкие нюансы, которые помогут вам вычислить подделку.

Внимательно приглядитесь к адресу, вы должны заметить, что вместо «Twitter» там указано «iwltter». Это старый прием, который киберпреступники успешно используют, рассчитывая на невнимательность пользователей.

Также эксперты призывают быть особо внимательными при использовании мобильных устройств (планшетов, смартфонов), так как адрес поддельной страницы может быть неразборчив. Стоит также обращать внимание на отправителя подозрительного личного сообщения, если вы не знакомы с этим человеком, можно смело игнорировать сообщение.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru