



Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

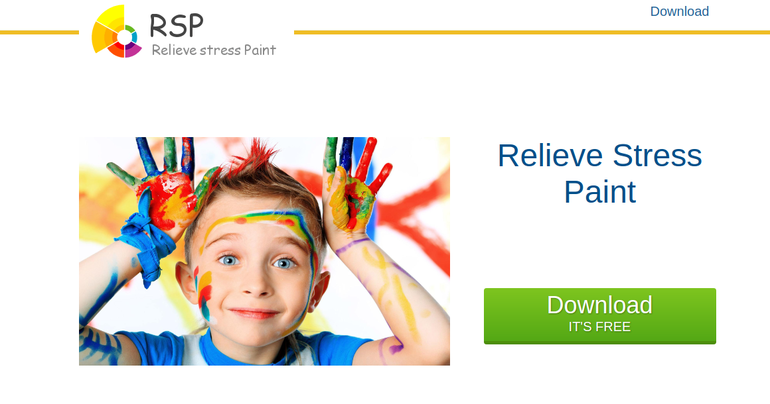
Пользователи приложения для рисования и снятия стресса могут столкнуться с серьезной проблемой утечки данных — программа содержит вредоносный компонент, который похищает учетные данные Facebook, а также платежную информацию.

Речь идет о программе «StressPaint», которая появилась несколько дней назад, на момент написания материала это приложение заразило 45 000 пользователей Facebook. Злоумышленники атакуют пользователей Facebook, указавших в профиле платежную информацию.

Исследователи отмечают приличную скорость распространения вредоноса, как и то, что данная программа была создана профессионалами. Также эксперты высказывают предположение, что в скором времени этот зловред будет атаковать пользователей Amazon.

Вся схема этой вредоносной кампании начинается с фишинга, благодаря которому злоумышленникам удается заманить доверчивых пользователей на сайт, предлагающий попробовать бесплатную программу для снятия стресса.

Программа действительно выполняет заявленный функционал — дает пользователю возможность рисовать, снимая стресс — однако фоном выполняется вредоносная активность.

Для кражи данных программа загружает некоторое количество файлов в систему, после чего пытается похитить конфиденциальную информацию, попытка кражи информации будет выполняться каждый раз при входе в систему.

Механизм сбора данных подразумевает использование файлов cookie в браузере Chrome, если вредонос обнаруживает там учетные данные Facebook, они сразу же отправляются на командный сервер C&C.

«Мы полагаем, что вредоносный процесс остается активным в системе менее минуты, что помогает зловреду избежать детектирования антивирусными продуктами», — пишут специалисты.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru