



Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Эксперты сообщают, что популярнейший браузер Chrome сканирует практически все файлы на компьютере пользователей под управлением системы Windows. Корень проблемы кроется в инструменте Chrome Cleanup Tool, использующем наработки антивирусной компании ESET.

Вполне естественно, что пользователи напряглись из-за таких «фичей», учитывая совсем недавнюю историю с Facebook и Cambridge Analytica, однако исследователи уверяют, что паниковать не стоит.

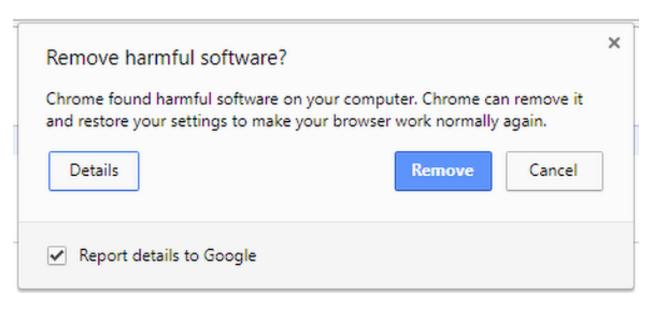
На деле версия Chrome для Windows сканирует ваш компьютер в поисках вредоносных программ, которые атакуют сам браузер, используя при этом антивирусное ядро ESET. Если браузер обнаруживает подозрительные программы, он отправляет метаданные проблемного файла в Google.

Затем запрашивается разрешение на удаление подозрительного файла. К слову, у пользователей есть возможность отказаться от отправки информации в Google, для этого надо убрать галочку напротив опции «Report details to Google».

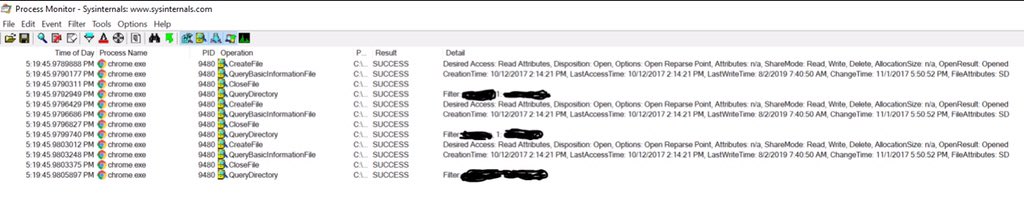
На прошлой неделе эксперт Келли Шортридж обратила внимание, что Chrome сканирует файлы в каталоге «Документы», о чем она сразу сообщила в Twitter.

Этот твит вызвал недоумение многих специалистов, а также рядовых пользователей, что неудивительно, ведь таким образом браузер может просматривать, например, фотографии, хранящиеся на компьютере пользователя.

Однако глава службы безопасности Google Джастин Шух заверил в Twitter, что «единственная цель этого инструмента — обнаружить и удалить нежелательное программное обеспечение, которое может манипулировать браузером».

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru