



Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Киберпреступники нашли способ обойти инструмент реализации «белых списков», используя встроенные в Windows средства.

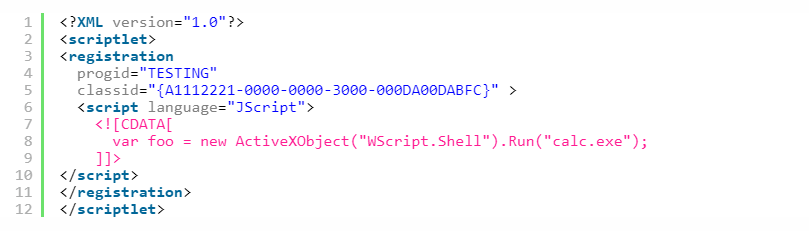
Вредоносная технология получила название Squiblydoo, она позволяет пользователю со стандартными привилегиями загружать и выполнять сценарий, размещенный на удаленном сервере. Вся эта схема осуществляется при помощи подписанных Microsoft бинарников, которые идут в комплекте с операционной системой.

Squiblydoo предоставляет злоумышленникам механизм для запуска несанкционированных скриптов в системах, которые настроены на их блокировку, допуская к выполнению только проверенные программы, объясняют эксперты Carbon Black.

«Squiblydoo использует regsvr32.exe (служебную программу командной строки для регистрации и отмены регистрации элементов управления OLE, например, ActiveX и библиотеки DLL в реестре Windows) для загрузки XML-файла, содержащего куски Java-кода, известные как scriptlets. Таким образом, злоумышленники могут использовать ActiveX и встроенный в XML-файл скрипт VB или JS для выполнения любых типов атак», — пишут эксперты.

Также исследователи предупреждают, что Squiblydoo ориентирован на обход детектирования или блокировки соответствующим софтом. Эта вредоносная схема открывает для киберпреступников новый способ проведения атак с использованием встроенных в операционную систему средств.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru