



В ходе расследования инцидента с CCleaner Avast обнаружили кейлоггер

В ходе расследования инцидента с CCleaner Avast обнаружили кейлоггер

В ходе расследования инцидента с CCleaner Avast обнаружили кейлоггер

После инцидента с распространением зараженной версии программы CCleaner компания Avast провела собственное расследование, результатами которого поделилась на саммите Security Analyst Summit.

Компания рассказала о процессе инфицирования пользователей, детализировав его поэтапно. Первым этапом вредоносной программы был сбор информации о пользователях CCleaner. Эта была довольно общая информация, включающая имя компьютера, список установленных программ и запущенных процессов.

После этого в процесс включались возможности загрузчика, который устанавливал на зараженные машины бинарник, представляющий собой уже второй этап процесса заражения. Примечательно, что этот бинарник устанавливался лишь на 40 из миллионов зараженных устройств, что уже приобретало очертания таргетированной атаки.

"До сих пор у нас нет никаких доказательств того, что на зараженные компьютеры был установлен вредоносный файл, представлявший третий этап атаки, однако некоторая вредоносная активность в этой кампании указывает на то, как мог выглядеть третий этап заражения пользователей", - пишут специалисты Avast.

Во время проведения действий, направленных на ликвидацию последствий заражения программы CCleaner, эксперты Avast обнаружили, что злоумышленники использовали специальный инструмент ShadowPad, который связывают с определенной группой киберпреступников.

ShadowPad представляет собой некую платформу для осуществления кибератаки, которую злоумышленники разворачивают в сети жертвы для получения возможности удаленного управления. Инструмент был установлен на четырех компьютерах Piriform 12 апреля 2017 года, а предварительная версия вредоносной программы второго этапа была установлена на компьютерах 12 марта 2017 года.

"Более старая версия загрузчика второго уровня связывалась с серверами CnC, но на момент расследования они уже не функционировали, что не позволило нам узнать, что именно должен был загружать с них вредонос", - объясняют в Avast.

Поскольку инструмент ShadowPad считается изобретением китайской группы киберпреступников Axiom, в Avast считают, что именно они стоят за данной вредоносной операцией.

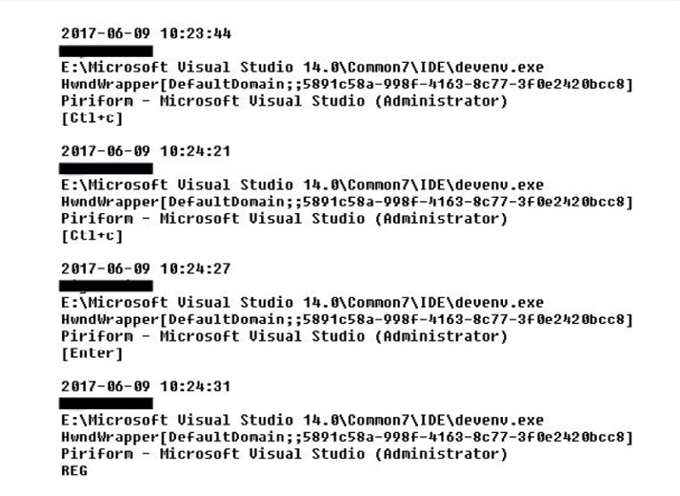
"Мы также обнаружили файлы журнала ShadowPad, которые содержали зашифрованные нажатия клавиш, зафиксированные кейлоггером, установленным на компьютерах. Удалось установить, что кейлоггер был активен с 12 апреля 2017 года, записывая нажатия клавиш на компьютерах", - подчеркивают исследователи.

Установив такой инструмент, как ShadowPad, киберпреступники могли удаленно управлять системой, осуществлять сбор учетных данных и анализировать операции на целевом компьютере. Помимо этого инструмента, эксперты обнаружили также похититель паролей и программы, позволяющие устанавливать дополнительное программное обеспечение и плагины на зараженной машине.

Напомним, мы освещали данный инцидент, когда версия CCleaner была заражена вредоносом Floxif в течение месяца.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru