



В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

Специалисты ESET предупреждают о новой афере, связанной с добычей криптовалюты. В Google Play распространяется вредоносное приложение для обмана начинающих пользователей майнинговых сервисов.

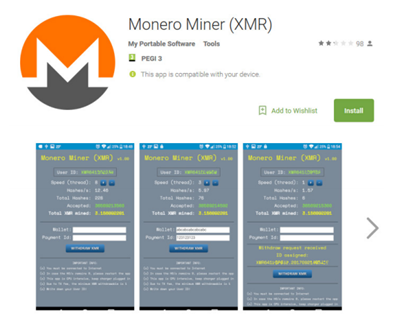
В сентябре 2017 года в Google Play появилось приложение Monero Miner (XMR) разработчика My Portable Software. Согласно описанию, программа добывала криптовалюту Monero в мобильном браузере. Сумма намайненных XMR отображалась в специальном окне.

В отличие от известных лжемайнеров, в которых заявленная функция майнинга отсутствовала, Monero Miner действительно добывал криптовалюту. Проблема в том, что все средства поступали разработчику, вне зависимости от того, какой адрес кошелька указывал пользователь во время настройки приложения.

Несмотря на низкий рейтинг и негативные отзывы, приложение установили до 50 000 пользователей. После предупреждения специалистов ESET майнер был удален из Google Play.

«Всеобщее увлечение майнингом на руку мошенникам, – комментирует Сергей Кузнецов, руководитель отдела технического сопровождения продуктов и сервисов ESET Russia. – Некоторые из них скрывают функцию майнинга в своих мобильных приложениях, чтобы скрыто добывать криптовалюту на устройствах пользователей. Другие, напротив, специально разрабатывают приложения для обмана начинающих майнеров».

ESET рекомендует загружать мобильные приложения для майнинга, предварительно изучив число загрузок, оценки и отзывы других пользователей. Базовая защита от вредоносных программ для Android- софта – современный мобильный антивирус.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru