



Рекорд самой масштабной атаки DDoS на Github теперь побит

Рекорд самой масштабной атаки DDoS на Github теперь побит

Рекорд самой масштабной атаки DDoS на Github теперь побит

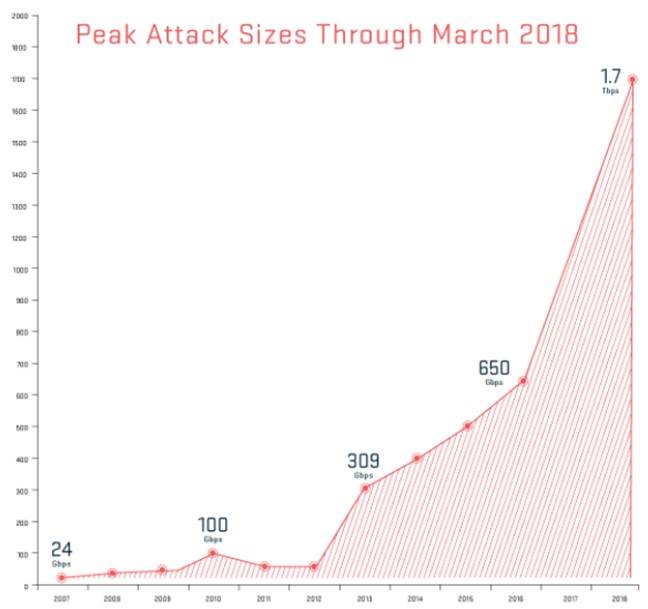
Arbor Networks сообщает, что в этом месяце атака DDoS на американского поставщика услуг составила 1,7 Тбит/с. Это показатель опережает прошлый зафиксированный рекорд DDoS-атаки на GitHub.

Несмотря на то, что в этом случае серьезных проблем удалось избежать, поскольку провайдер предпринял адекватные меры, становится ясно, что к уязвимости memcached стоит относиться очень серьезно. Эксперты опубликовали график, отражающий, как росло количество атак каждый год.

Благодаря эксплуатации недавно обнаруженной уязвимости memcached злоумышленникам удается осуществлять неслыханные по масштабам атаки DDoS, так как сервер memcached невольно увеличивает поток данных, который отправляется жертве. Без правильной фильтрации и управления сетью такие атаки могут стать серьезной проблемой для компаний.

Ранее рекорд по своим масштабам держала DDoS-атака на Github, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки. Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

На днях команда Red Hat сообщила, что она осведомлена о серьезной угрозе атак DDoS, использующих уязвимость memcached в серверах, открытых на доступ извне. Также специалисты опубликовали ряд рекомендаций для пользователей, которые желают снизить воздействие этой бреши.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru