



Американская компания предлагает службам взломать iPhone X за $15 000

Американская компания предлагает службам взломать iPhone X за $15 000

Американская компания предлагает службам взломать iPhone X за $15 000

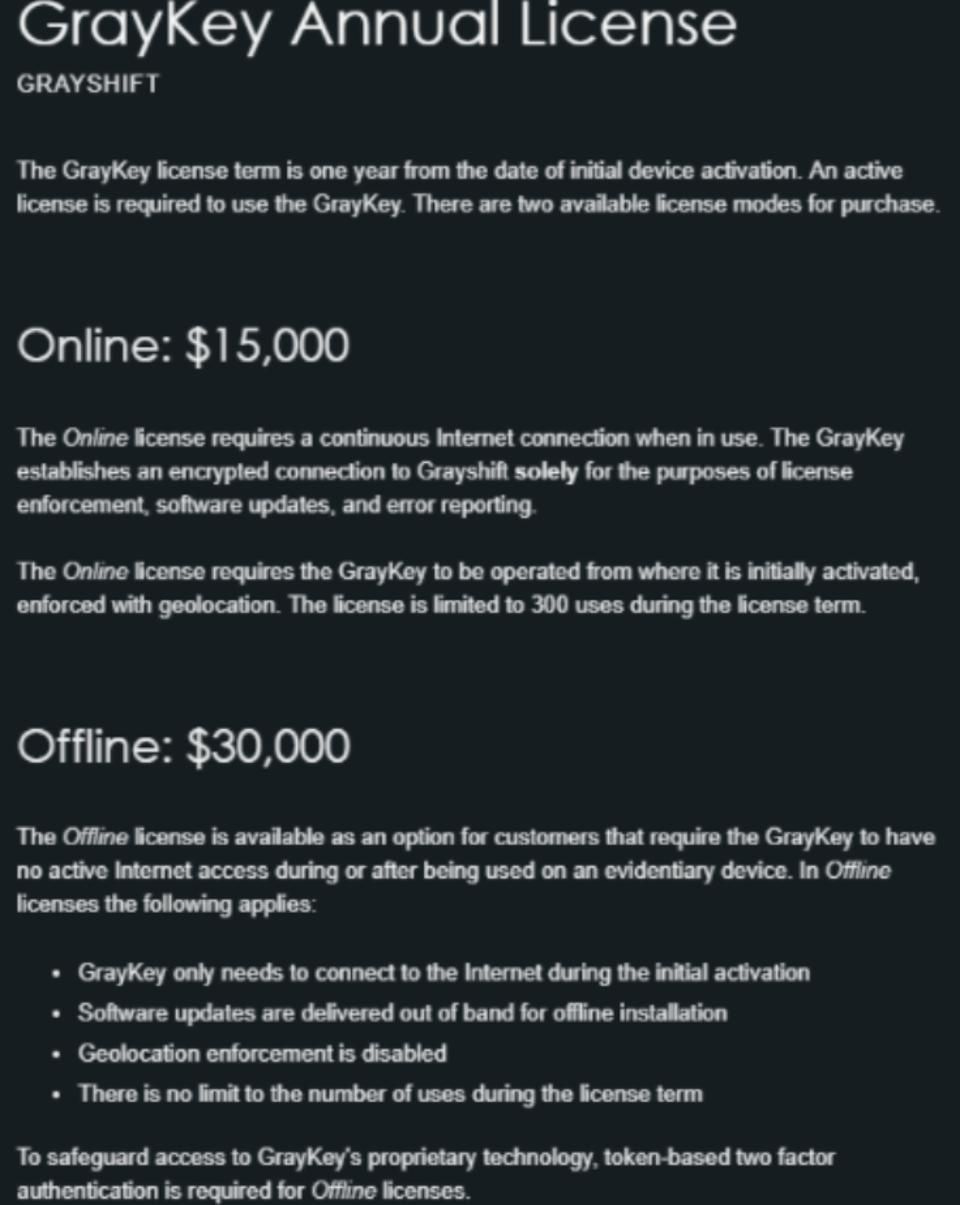
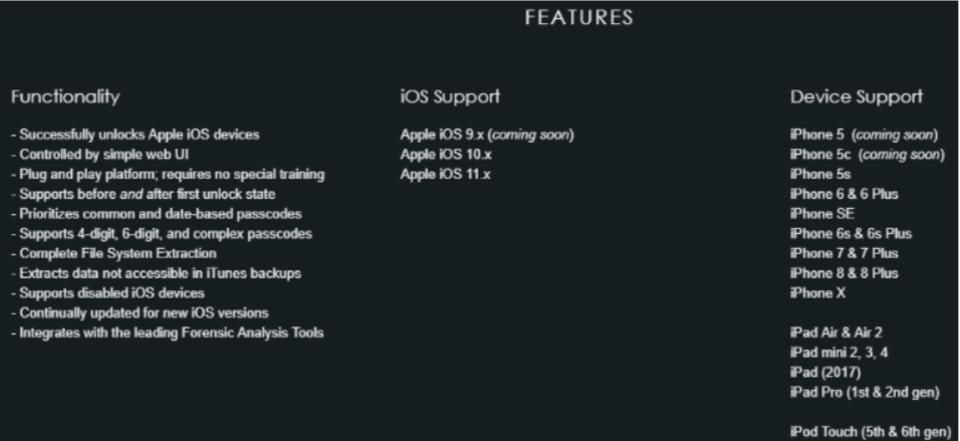
Неоднозначный американский стартап Grayshift, которым, как предполагается, управляют агенты спецслужб США и бывший сотрудник безопасности Apple, предлагает инструмент под названием GrayKey, который дает 300 попыток взломать iPhone на iOS 11.

Стоимость такой услуги составляет 15 тысяч долларов. Также представители Grayshift предусмотрели и более продвинутый вариант предложения — неограниченное количество попыток взлома, а также возможность работы оффлайн будет стоить в два раза дороже, 30 тысяч долларов.

Источники, пожелавшие остаться неназванными, утверждают, то Grayshift продемонстрировала разблокировку iPhone X, однако на данный момент остается неясным, какую именно версию iOS 11 может взломать GrayKey. Подробности эксплуатации уязвимостей представители Grayshift не раскрывают, предположительно, чтобы отсечь конкуренцию.

Отмечается, что GrayKey использует специальный алгоритм подбора паролей. Как утверждают разработчики, этот метод позволяет взломать даже выключенный iPhone и получить полный доступ к файловой системе устройства.

Из минусов также отмечается необходимость наличия прямого доступа к устройству для успешного взлома.

Буквально неделю назад мы писали, что правительство США теперь может взломать любую модель iPhone.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru