



Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Недавно обнаруженная операция кибершпионажа на национальном уровне направлена на организации гуманитарной помощи по всему миру. Злоумышленники используют бэкдоры, скрытые во вредоносных документах Word.

Вредоносная кампания получила имя Honeybee из-за названия документов-приманок, используемых в атаках. Honeybee обнаружили исследователи антивирусной компании McAfee, также они идентифицировали вредоносную программу, используемую в атаках и распространяемую с помощью фишинговых писем — бэкдор Syscon.

Эксперты утверждают, что это модифицированная версия оригинального Syscon, впервые обнаруженного в августе. Этот бэкдор позволяет шпионить за пользователем зараженной машины, а также красть данные.

Syscon использует FTP-сервер в качестве командного центра, некоторые специалисты связывают этот бэкдор с другими вредоносными кампаниями, которые приписывают Северной Корее.

Обнаруженная McAfee вредоносная кампания стартовала в январе, зловред доставляется с помощью документов Word, имя автора которых значится как «Honeybee».

Вредоносный документ содержит макрос Visual Basic, при активации которого на компьютер устанавливается Syscon. Злонамеренное содержимое скрывается в закодированных данных Visual Basic Script.

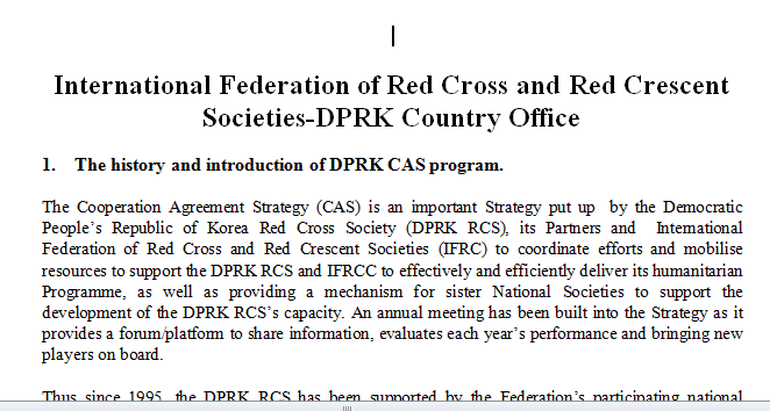
Некоторые из вредоносных писем рассылались под темой «Международное движение Красного Креста и Красного Полумесяца — Офис КНДР», именно они участвовали в распространении бэкдора.

Уловки, используемые злоумышленниками в Honeybee, банальны — жертве предлагается разрешить выполнение содержимого для открытия документа. Если пользователь соглашается, запускается вредоносный макрос.

«Вредоносная программа предназначена для сбора информации о зараженной системе, котоаря впоследствии может использовать для шпионажа», — объясняет старший аналитик компании McAfee.

Помимо основного вредоноса, идентифицированного как Syscon, во вредоносной кампании используется Win32-дроппер, получивший имя MaoCheng. Он отметился тем, что использует цифровую подпись от Adobe Systems.

«Это попытка обойти механизмы безопасности в Windows», — комментирует специалист McAfee.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru