



Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

По сообщениям специалистов IBM, в настоящее время мобильные вредоносные программы нацелены на добычу криптовалюты, которую злоумышленники пытаются получить за счет хищения средств жертв.

Несколько недель назад команда IBM обратила внимание, что троян TrickBot использует веб-инъекции, подменяя легитимные адреса адресами злоумышленника, что позволяло похищать цифровую валюту пользователей.

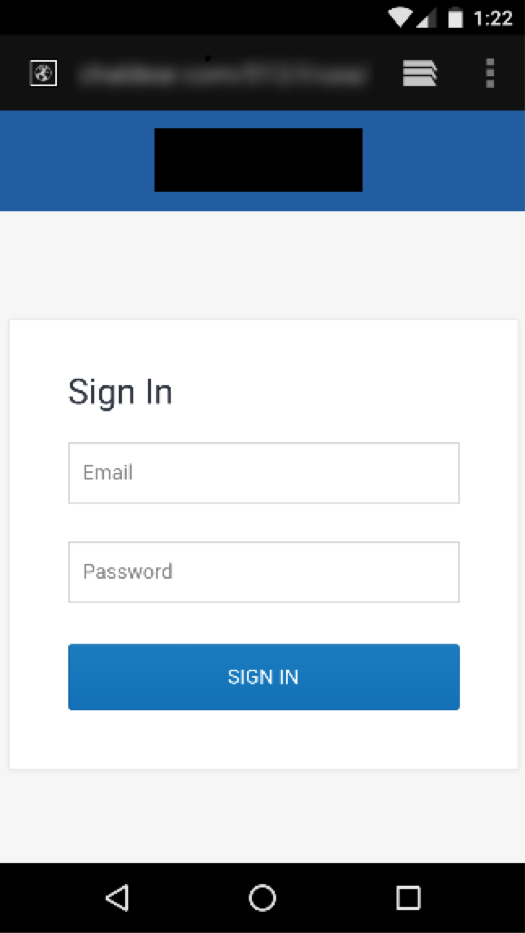
Аналогичным образом мобильные вредоносные программы теперь используют экранные наложения (оверлеи), также пытаясь заставить пользователей переводить свои средства киберпреступникам. Именно кража средств, а не использование пресловутых программ-майнеров, обусловлено тем, что использование майнеров банально неоправданно.

Во-первых, сказывается сравнительно малая мощность процессоров, установленных в мобильных устройствах, во-вторых, пользователь обнаружит майнер с большой долей вероятности, так как перегрев устройства, низкая производительность, а также стремительно разряжающийся смартфон не могут остаться незамеченными.

«Злоумышленники, специализирующиеся на заражении мобильных устройств, не устанавливают на них программы-майнеры, они скорее попытаются украсть средства жертвы. Для этого они используют технологию наложения вредоносного окна поверх легитимного приложения, что позволяет подменять адреса, на которые пользователи отправляют средства», — отмечают в IBM.

Среди подобных мобильных вредоносных программ исследователи отмечают: ExoBot, BankBot, Marcher и Mazar. Эти зловреды могут отображать жестко закодированный или динамически наложенный оверлей на окно легитимного приложения.

Таким образом, пользователи в конечном итоге раскрывают свои учетные данные злоумышленникам, которые затем могут использовать их для доступа к учетной записи жертвы. Причем это сработает даже в случае наличия двухфакторной аутентификации, так как вредонос может перехватить сообщения на зараженном устройстве.

По словам IBM, мобильные вредоносные программы нацелены на следующие виды цифровых валют: Bitcoin, Bitcoin Cash, Ethereum, Litecoin, Monero.

Подпишитесь на новости

Разработчик запустил iOS 26 на Surface Duo 2, работают оба экрана и сенсор

Microsoft прекратила поддержку Surface Duo 2, но энтузиаст SmuOS нашёл смартфону неожиданную работу: запустил на нём iOS 26. По словам разработчика, система загружается непосредственно на устройстве, а не в эмуляторе. Оба дисплея и сенсорное управление уже работают.

Фотографии и технические подробности автор передал Windows Latest. В эксперименте используется iOS 26.5.2, ядро XNU и загрузочная среда UniXNU для запуска систем Apple на стороннем ARM64-оборудовании.

Surface Duo 2 построен на Snapdragon 888, поэтому понадобились собственные драйверы и работа над графической совместимостью.


Два экрана система воспринимает как одно большое полотно. В «Настройках» разделы распределяются между половинами, а вот телефонная клавиатура выглядит комично: её центральная колонка попадает на шарнир.


По словам автора, отображение удалось ускорить с 3-10 до 37 кадров в секунду. Но сборка остаётся исследовательской: есть графические дефекты, а Wi-Fi и Bluetooth в показанных настройках обозначены как недоступные.

Напомним, на прошлой неделе разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции.

RSS: Новости на портале Anti-Malware.ru