



Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Спамеры используют новый метод заражения пользователей вредоносными программами, суть его заключается в использовании документов Word, а особенность в том, что он не требует активации пользователем макросов.

Обнаружившие этот метод исследователи Trustwave SpiderLabs утверждают, что в настоящее время он активно эксплуатируется злоумышленниками в реальных атаках. Вредоносная программа, используемая киберпреступниками в этой кампании, похищает пароли пользователей.

На данный момент, по словам экспертов, только одна киберпреступная группа атакует пользователей таким образом, однако нет никаких сомнений в том, что скоро этот опыт будет перенят другими.

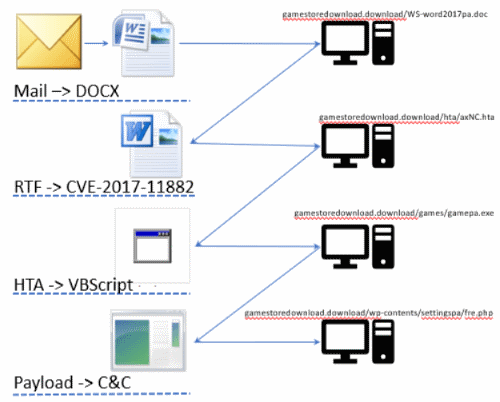
Фактическая цепочка заражения опирается на DOCX, RTF, HTA, VBScript и PowerShell:

  • Жертве приходит спам-письмо с прикрепленным файлом DOCX.
  • Жертва загружает и открывает файл DOCX.
  • Файл DOCX содержит встроенный OLE-объект.
  • Загрузка объектов OLE и открытие файла RTF (замаскированного под DOC).
  • В файле DOC используется уязвимость редактора Office Equation Editor (CVE-2017-11882).
  • Эксплойт запускает командную строку MSHTA.
  • Командная строка MSHTA загружает и запускает HTA-файл.
  • HTA-файл содержит VBScript, который распаковывает скрипт PowerShell.
  • Сценарий PowerShell загружает и устанавливает сам вредонос, похищающий пароли.
  • Вредоносная программа извлекает пароли из браузеров, почтовых и FTP-клиентов.
  • Вредоносная программа загружает данные на удаленный сервер.

Самый логичный способ избежать подобного заражения — обновить Windows и Office. Напомним, что в январе Microsoft смягчила воздействие бреши в Office Equation Editor.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru