



Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Исследователи Forcepoint наткнулись на новый образец вредоноса, атакующего POS-терминалы. Отличительной особенностью этого зловреда является попытка замаскироваться под пакет обновлений программ, разрабатываемых компанией LogMeIn.

Эксперты назвали новый образец «UDPoS» из-за его интенсивного использования протокола UDP. На данный момент непонятно, используется ли вредоносная программа в реальных атаках, однако наличие маскировки под файлы программ LogMeIn, а также URL-адресов командного C2-сервера, наталкивает специалистов на мысль, что злоумышленники все же заражают пользователей этой программой. Кроме того, исследователями были отмечены доказательства того, что раньше этот зловред маскировался под программное обеспечение от Intel.

Команда Forcepoint связалась с LogMeIn с целью уточнить, не получили ли злоумышленники доступ к каким-либо сервисам или доменам компании. Выяснилось, что ничего из вышеперечисленного не произошло, злоумышленники просто таким образом маскируют свою программу.

Несмотря на это, LogMeIn опубликовала соответствующее сообщение, уведомляющее клиентов о наличии такого образца вредоносной программы.

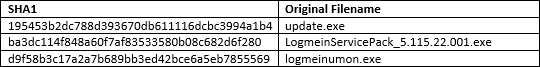
Forcepoint провела анализ исходного образца — файла с именем logmeinumon.exe, который показал, что вредонос обращается к серверу C2, размещенному на площадке швейцарского VPS-провайдера, этот сервер также пытается походить на сервер LogMeIn.

Далее эксперты обнаружили, что на C2 размещается другой исполняемый файл — update.exe, представляющий собой самораспаковывающийся архив 7-Zip, содержащий LogmeinServicePack_5.115.22.001.exe и logmeinumon.exe.

Исследователи отмечают, что сам код вредоноса, учитывая реализованные методы, сложно назвать выдающимся. Специалисты отметили наличие ошибок в коде, например, что касается реализованных техник антидетектирования. 

С другой стороны, авторы UDPoS используют оригинальный метод передачи данных на основе DNS.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru