



Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

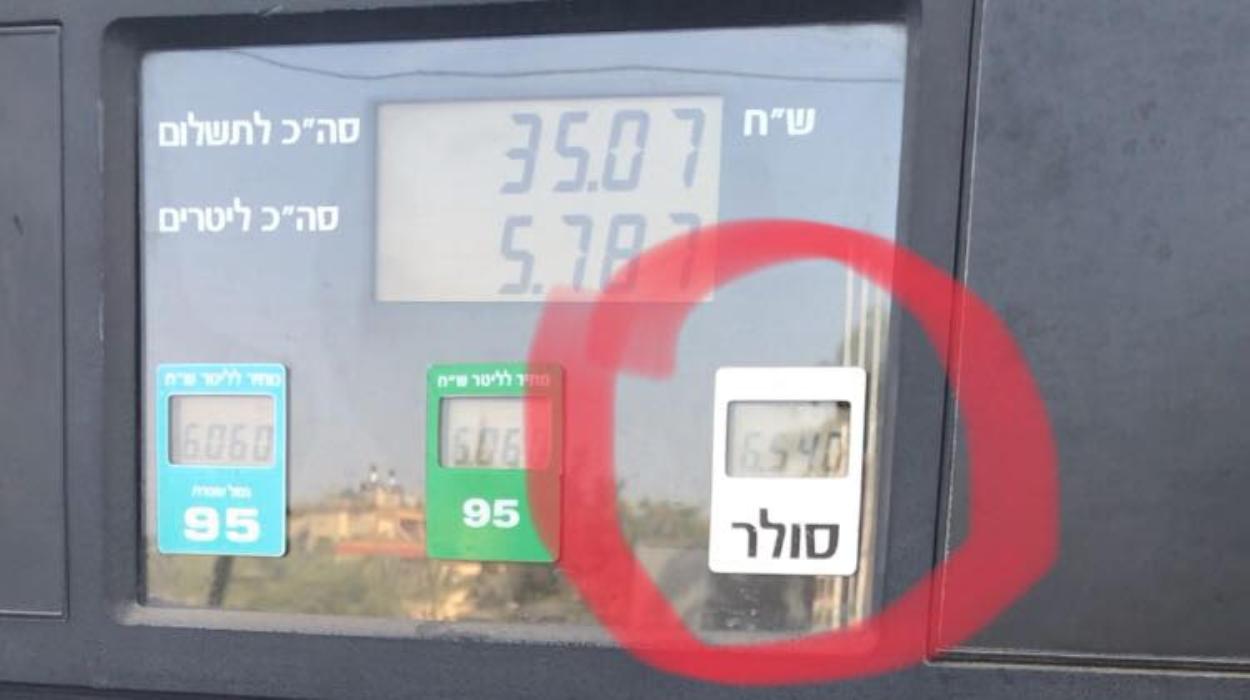
Исследователи обнаружили уязвимость в оборудовании АЗС, позволившую им отключить топливные насосы, перехватить платежи с помощью, а также украсть номера карт.

Брешь была открыта Идо Наором, старшим исследователем безопасности в «Лаборатории Касперского», и Амихайем Нейдерманом, бывшим сотрудником Azimuth. По словам этих двух специалистов, данная уязвимость позволяет также изменить цены и даже украсть бензин.

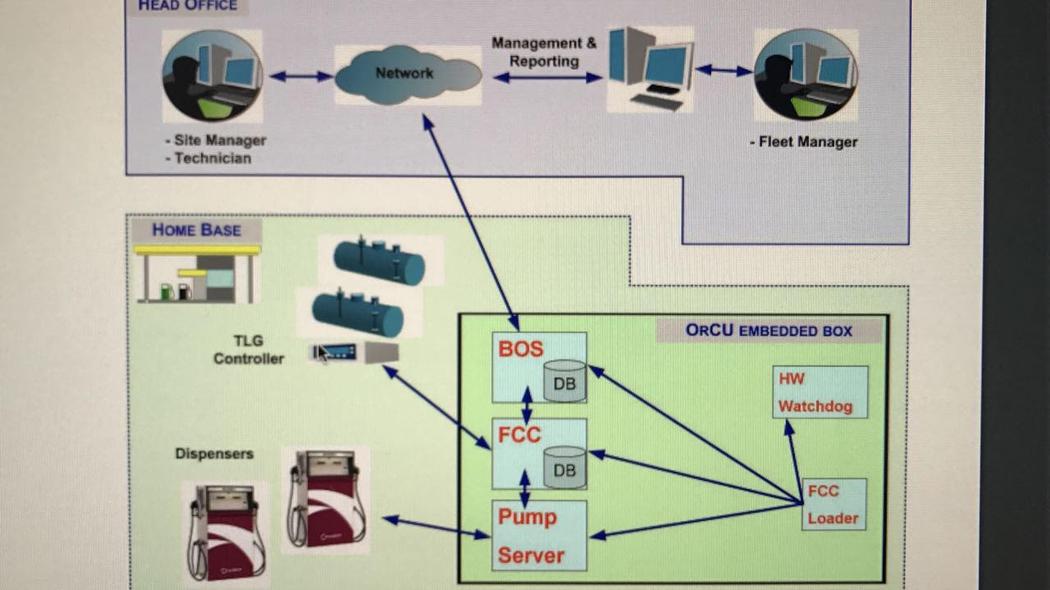
Проблема кроется в системе, принадлежащей израильской компании Orpak Systems, которая разрабатывает программное обеспечение для управления топливом. Системы этой компании используются коммерческими АЗС в Израиле, а также военными и крупными корпорациями для отслеживания потребления топлива.

«Если у вас есть сеть заправочных станций, менеджеры, используя язвимое программное обеспечение, могут входить в различные топливные насосы и видеть, сколько топлива они используют, обновлять цены и мониторить, сколько денег каждый насос зарабатывает каждый день, месяц, неделю», — говорит в интервью господин Нейдерман.

Но легкий доступ к системе предполагает наличие лазейки для преступников. Используя поисковую систему Shodan, которая находит подключенные к интернету устройства и системы, исследователи смогли найти несколько тысяч уязвимых АЗС в сети.

Более того, экспертам удалось обнаружить руководство пользователя на веб-сайте Orpak, в котором обозначен пароль по умолчанию. Таким образом, специалисты провели эксперимент на одной из АЗС, расположенной в Испании. Используя учетные данные по умолчанию, исследователи смогли загрузить всю файловую систему и проанализировать код Orpak.

Основной проблемой эксперты называют наличие бэкдора в исходном коде Orpak — жестко запрограммированные имя пользователя и пароль. Это может позволить злоумышленнику получить доступ к любой автозаправочной станции, использующей эту программу.

Напомним, что недавно мы писали о вредоносной программе, не доливающей бензин на российских автозаправках.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru