



Приложение для фитнес-трекинга раскрыло расположение военных баз США

Приложение для фитнес-трекинга раскрыло расположение военных баз США

Приложение для фитнес-трекинга раскрыло расположение военных баз США

Информация о местонахождении военных баз и шпионских аванпостов по всему миру была раскрыта компанией, предоставляющей услуги по отслеживанию фитнес-активности. Эти данные были опубликованы Strava на карте, отображающей всю активность, отслеживаемую пользователями приложения.

Приложение Strava можно использовать на различных устройствах, в том числе смартфонах и фитнес-трекерах, таких как Fitbit, благодаря нему можно увидеть популярные маршруты в крупных городах.

Однако в минувшие выходные военные заметили, что на карте, собранной Strava, содержится конфиденциальная информация, которая должна сохраняться в тайне. Аналитик Натан Русер отметил, что «базы США четко идентифицируются и вполне сопоставимы».

«Большую опасность для секретной информации могут представлять военные, отслеживающие свои физические упражнения. Это может быть очень опасно», — пишет Русер.

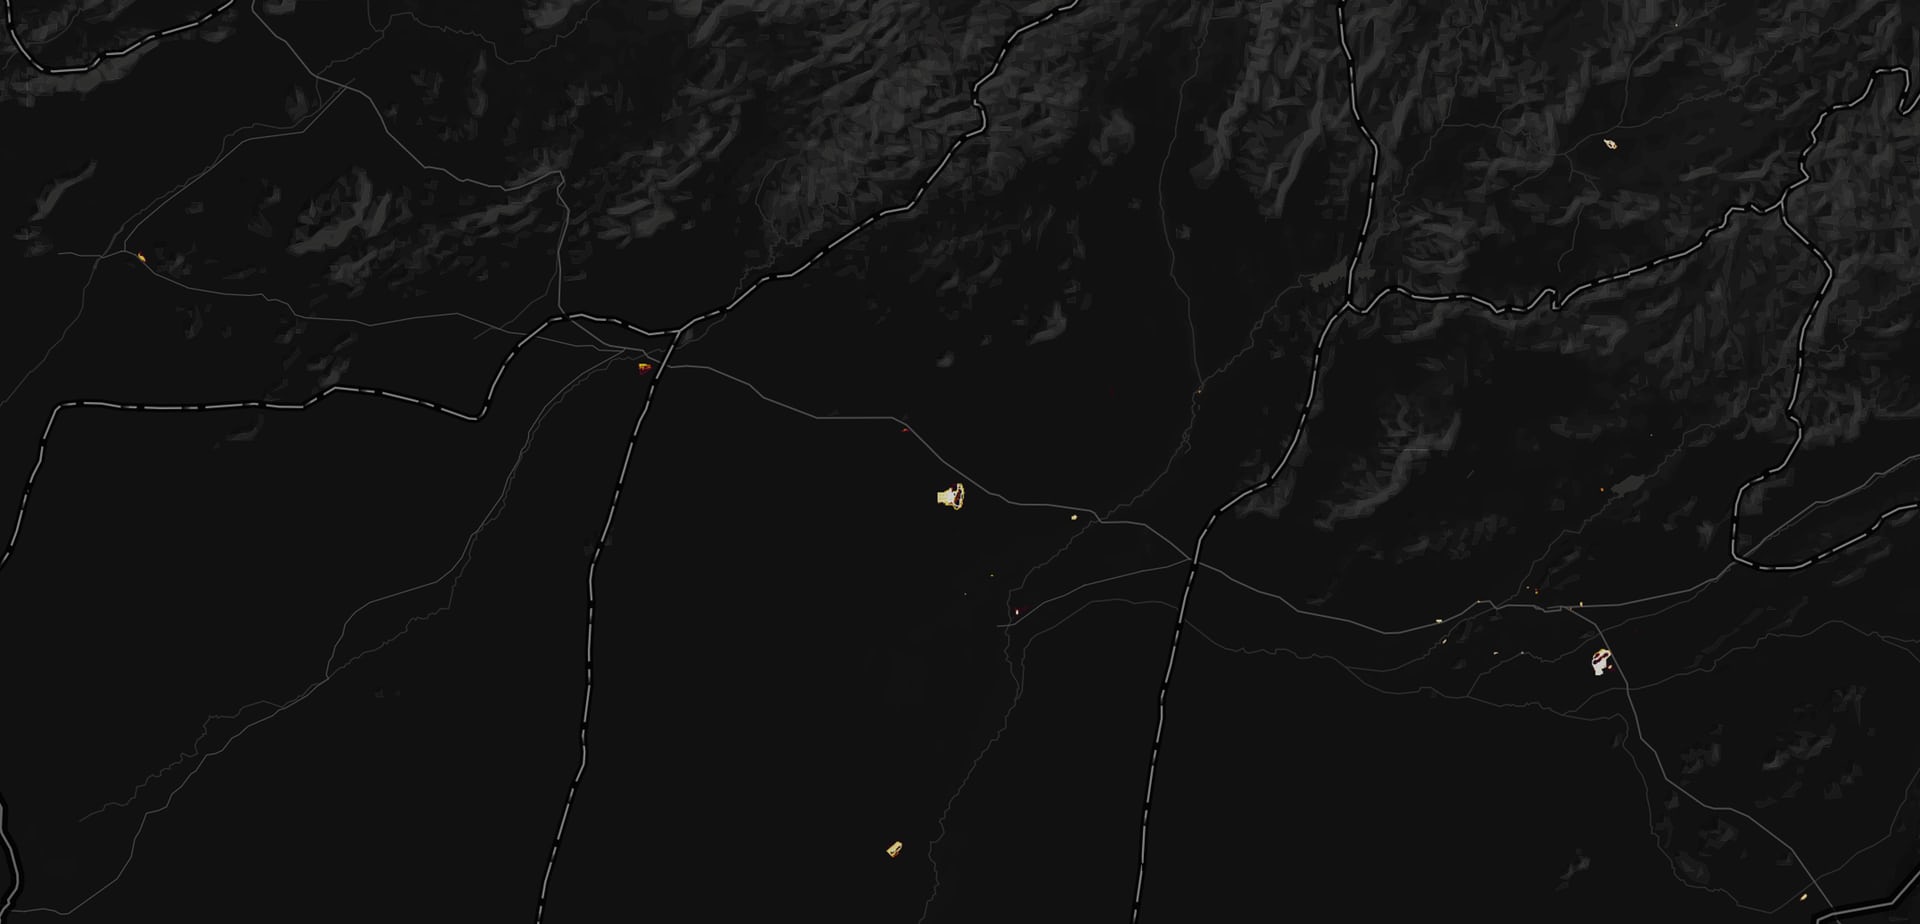
В таких местах, как Афганистан, Джибути и Сирия, пользователи приложения Strava, судя по всему, являются военнослужащими. Например, в провинции Гильменд, Афганистан, четко видны местоположения передовых операционных баз, светящиеся на черной карте.

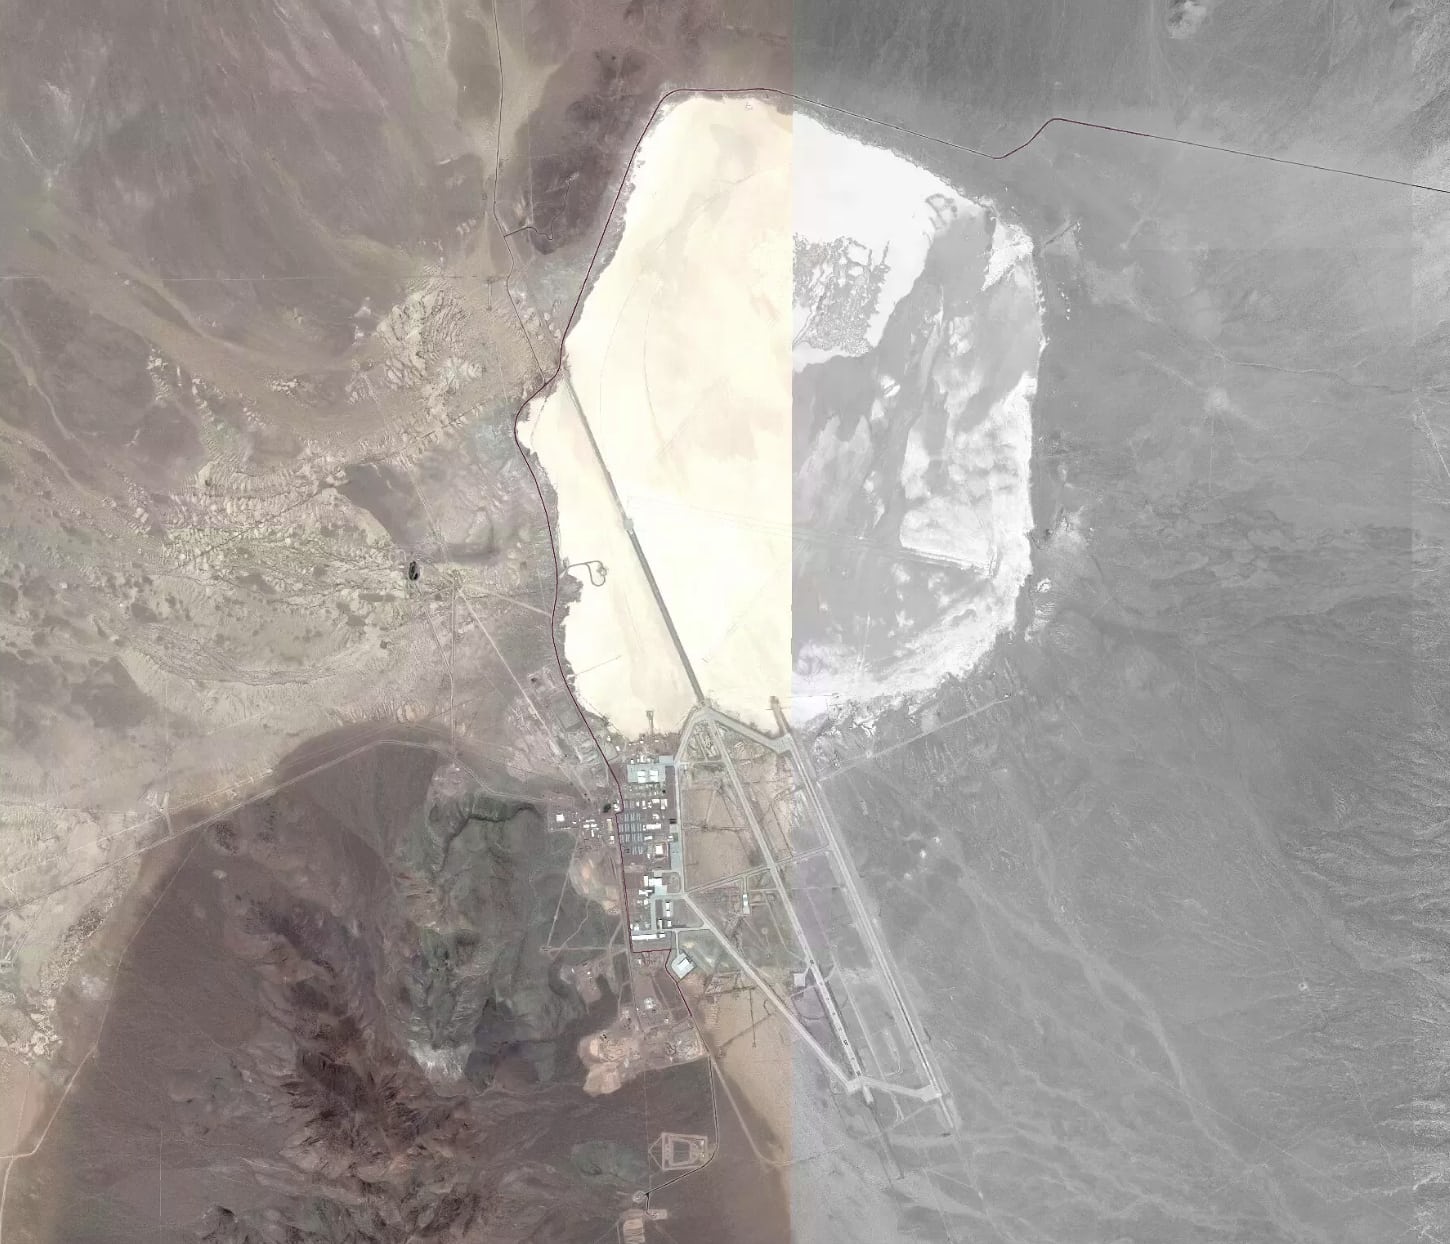
Если приблизить карту, становится четко видна внутренняя планировка одной из крупных баз. Сама база не видна на популярных картах, например, Google Maps или Apple Maps, однако ее можно легко заменить с помощью Strava.

Выпустив обновленную версию своей карты, Strava утверждала, что «это обновление включает в себя в шесть раз больше данных».

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru