



Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Специалисты Trend Micro обнаружили в Google Play 53 приложения, способные украсть учетные данные Facebook, а также отображать навязчивую рекламу. Компания объединила их в одно семейство под именем ANDROIDOS_GHOSTTEAM.

По словам экспертов, вредоносный командный сервер C&C указывает на mspace[.]com[.]vn. Этот факт, наряду со значительным использованием вьетнамского языка, может указывать на то, что эти вредоносные приложения имеют вьетнамские корни.

Приложения маскируются либо под какую-либо утилиту (например, фонарик, сканер QR-кода, компас), либо под инструмент для повышения производительности устройства (клинеры и тому подобное), также встречались приложения с возможностью загрузки видео из социальных сетей.

«Несмотря на то, что мы пока не видели реальных атак с использованием полученных данных пользователей Facebook, они, скорее всего, появятся в ближайшем будущем. Ранее уже украденные данные использовались для распространения опасной вредоносной программы, а также для создания ботов из учетных записей, доступ к которым удалось получить», — пишут исследователи Trend Micro.

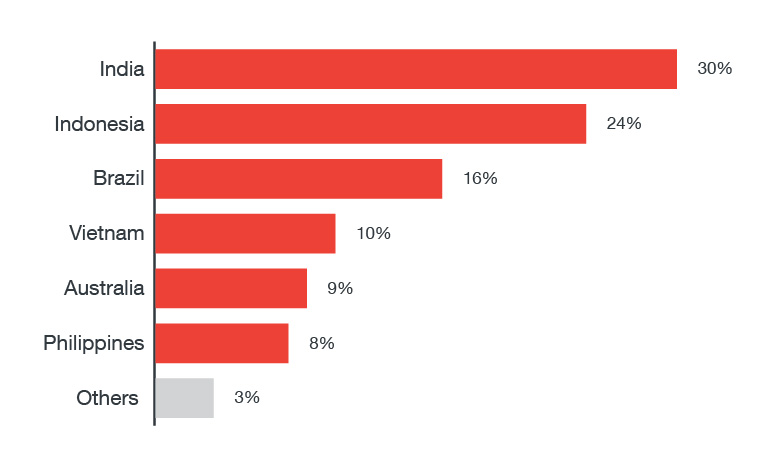
Специалисты приводят наглядное процентное соотношение стран, наиболее подверженных атаке GhostTeam:

Механизм получения учетных данных пользователей Facebook достаточно прост. При открытии пользователем Google Play или Facebook вредонос отображает предупреждение, призывающее потенциальную жертву установить поддельные сервисы Google Play. После установки пользователю также будет предложено предоставить вредоносной программе права администратора устройства.

Далее, в процессе такого же открытия пользователем Facebook, GhostTeam отобразит диалоговое окно, предлагающее жертве верифицировать аккаунт. Процесс проверки является типичной процедурой входа в систему, в ходе которой внедренный зловредом код украдет адрес электронной почты и пароль, используемые для входа в приложение Facebook. После получения этих данных GhostTeam сразу отправляет их на C&C-сервер.

Помимо кражи учетных данных Facebook, GhostTeam отображает агрессивную рекламу во весь экран в момент взаимодействия пользователя с устройством.

Подпишитесь на новости

Яндекс тестирует в такси устройство для навигации при сбоях GPS

Яндекс испытывает на машинах такси небольшое устройство «Компас», которое помогает определять положение автомобиля, когда сигнал GPS пропадает или искажается. В тестировании участвуют 10 тыс. автомобилей, подключенных к сервису. Водителям устройство выдают бесплатно.

Подробности представители Яндекса рассказали CNews. «Компас» подключается к диагностическому разъему OBD и получает через CAN-шину данные о скорости вращения колес.

Встроенные гироскоп и акселерометр определяют, куда движется машина. Эти данные устройство по Bluetooth передает в приложение «Яндекс Про», через которое водители принимают заказы.

Приложение в реальном времени уточняет положение автомобиля на карте: учитывает последние полученные координаты, данные «Компаса» и сигналы ближайших точек Wi-Fi, которые опрашивает десятки раз в минуту.

Проблемы с навигацией мешают работе такси: водитель не может найти пассажира, пассажир не видит машину, и заказы отменяются. Сбои GPS в российских городах продолжаются с весны 2022 года, а с весны 2025-го к ним добавились регулярные отключения мобильного интернета.

Сроки окончания тестирования и более широкого внедрения в компании не называют. Позже «Компас» планируют сделать доступным и обычным водителям.

Похожее устройство Яндекс уже испытывал: в 2023 году компания тестировала гаджет Yandex Pathfinder, который тоже подключался к OBD-разъему и передавал данные на смартфон. В навигационных приложениях «Яндекса» с 2025 года также есть пошаговый режим, который ведет по заранее построенному маршруту без связи.

RSS: Новости на портале Anti-Malware.ru