



Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Специалисты Trend Micro обнаружили в Google Play 53 приложения, способные украсть учетные данные Facebook, а также отображать навязчивую рекламу. Компания объединила их в одно семейство под именем ANDROIDOS_GHOSTTEAM.

По словам экспертов, вредоносный командный сервер C&C указывает на mspace[.]com[.]vn. Этот факт, наряду со значительным использованием вьетнамского языка, может указывать на то, что эти вредоносные приложения имеют вьетнамские корни.

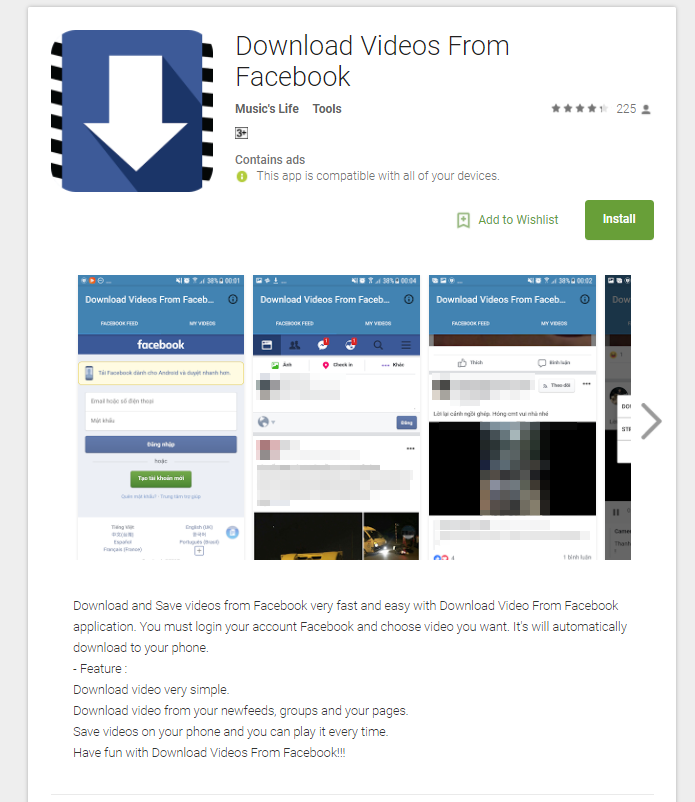
Приложения маскируются либо под какую-либо утилиту (например, фонарик, сканер QR-кода, компас), либо под инструмент для повышения производительности устройства (клинеры и тому подобное), также встречались приложения с возможностью загрузки видео из социальных сетей.

«Несмотря на то, что мы пока не видели реальных атак с использованием полученных данных пользователей Facebook, они, скорее всего, появятся в ближайшем будущем. Ранее уже украденные данные использовались для распространения опасной вредоносной программы, а также для создания ботов из учетных записей, доступ к которым удалось получить», — пишут исследователи Trend Micro.

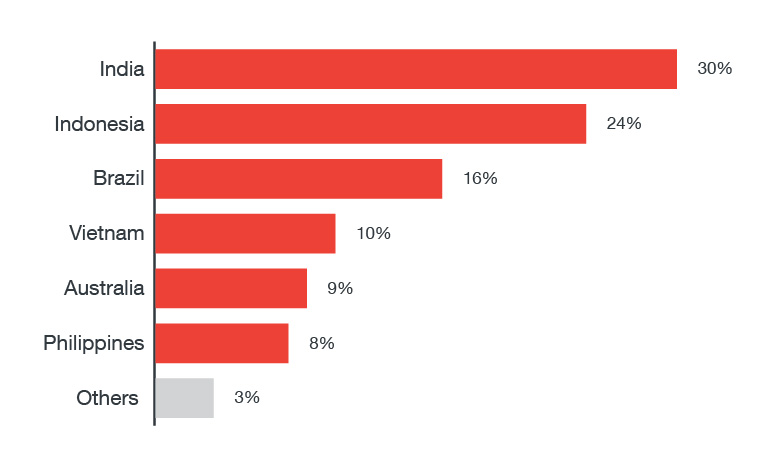
Специалисты приводят наглядное процентное соотношение стран, наиболее подверженных атаке GhostTeam:

Механизм получения учетных данных пользователей Facebook достаточно прост. При открытии пользователем Google Play или Facebook вредонос отображает предупреждение, призывающее потенциальную жертву установить поддельные сервисы Google Play. После установки пользователю также будет предложено предоставить вредоносной программе права администратора устройства.

Далее, в процессе такого же открытия пользователем Facebook, GhostTeam отобразит диалоговое окно, предлагающее жертве верифицировать аккаунт. Процесс проверки является типичной процедурой входа в систему, в ходе которой внедренный зловредом код украдет адрес электронной почты и пароль, используемые для входа в приложение Facebook. После получения этих данных GhostTeam сразу отправляет их на C&C-сервер.

Помимо кражи учетных данных Facebook, GhostTeam отображает агрессивную рекламу во весь экран в момент взаимодействия пользователя с устройством.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru