



Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос, получивший имя Loapi, выводит мобильные устройства из строя. После установки вредоносная программа начинает майнить криптовалюту Monero, что приводит к перегреву компонентов устройства, вздутию батареи и, как следствие, деформированию крышки.

По словам исследователей «Лаборатории Касперского», которые обнаружили новую угрозу, Loapi представляет собой эволюционировавшую версию Podec, обнаруженного в 2015 году зловреда. Podec использовался мошенниками для обхода Advice of Charge (AoC) и CAPTCHA, используя этот вредонос, злоумышленники подписывали жертв на платные SMS-услуги.

Как отмечают специалисты, Loapi представляет собой намного более продвинутое семейство вредоносных программ, поскольку имеет очень развитую модульную структуру и компоненты для всех видов злонамеренных операций.

Например, в Loapi присутствуют модули для следующих операций:

  • Добыча Monero
  • Установка прокси для передачи трафика
  • Внедрение рекламных объявлений в области уведомлений
  • Отображение рекламы в других приложениях
  • Открытие URL-адресов в браузерах, также используемых для показа рекламных объявлений
  • Загрузка и установка других приложений
  • Осуществление DDoS-атак
  • Взаимодействие с SMS-функцией телефона
  • Сканирование веб-страниц (чаще всего используется для подписки на платные услуги)

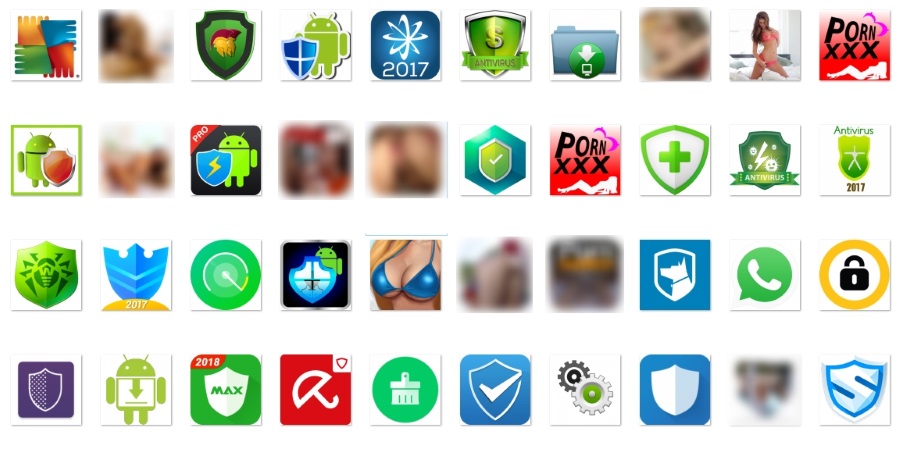
В настоящее время Loapi рекламируется в сторонних магазинах приложений, маскируясь под мобильный антивирус или приложение для взрослых.

Вредоносная программа использует классический трюк с бесконечным потоком всплывающих окон, пока не вынудит пользователя сделать то, что требуется злоумышленникам. Именно таким способом Loapi получает права администратора и заставляет пользователей удалять реальные антивирусные приложения со своих телефонов.

Вредоносное приложение также закрывает окно «Настройки», когда обнаруживает, что пользователь пытается отключить вредоносную учетную запись администратора. Для того чтобы удалить Loapi, пользователю придется загрузить устройство в безопасном режиме.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru