



ИнфоТеКС представила квантовый телефон

ИнфоТеКС представила квантовый телефон

ИнфоТеКС представила квантовый телефон

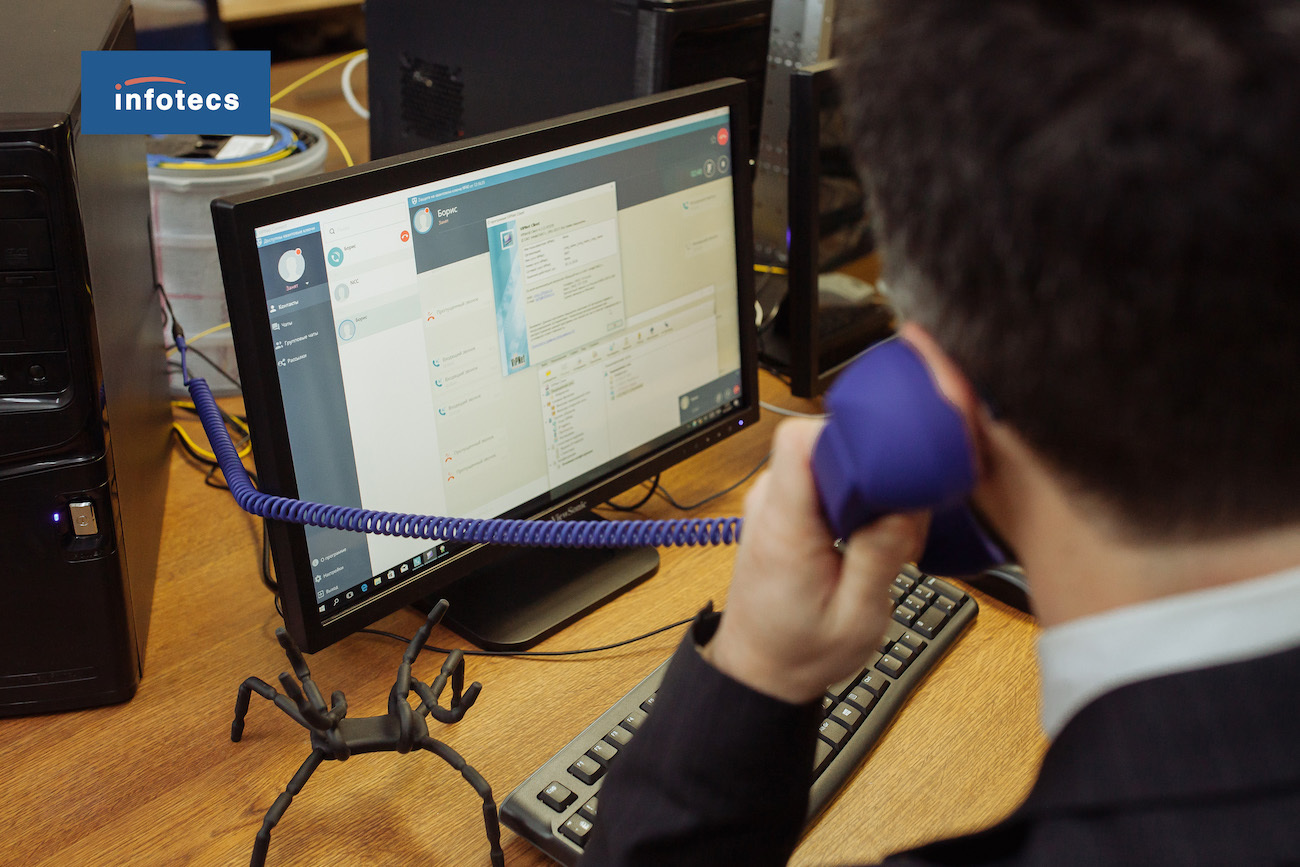
В МГУ компанией «ИнфоТеКС» был презентован квантовый телефон, представляющий собой целую систему клиент-сервер, способную интегрировать аппаратуру квантового распределения ключей и VPN ViPNet.

Незадолго до этого стало известно, что МГУ совместно с компанией «ИнфоТеКС» ведет разработку смартфона, в котором будет использован метод квантового шифрования телефонных переговоров. Сам прототип обещали представить летом.

Так называемый квантовый телефон ViPNet может соединять рабочие станции с установленным одноименным ПО, а также шифровать трафик между станциями с использованием квантового распределения ключей.

Основная «фишка» — обеспечение высокого уровня безопасности при передаче данных по публичным каналам связи и устранение угрозы вычисления ключей защиты на квантовых компьютерах.

В качестве «клиента» квантового телефона ViPNet в настоящее время выступает обычный персональный компьютер, в котором установлен оптоэлектронный модуль, соединенный оптическим волокном напрямую с сервером квантового распределения ключей.

Изначально ожидалось, что аппарат с шифрованием встроят в смартфон, созданный на базе одного из уже готовых устройств, заменив его «начинку».

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru