



Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Исследователи в области безопасности обнаружили новую технику, которая позволяет недобросовестным веб-сайтам добывать валюту, используя процессоры пользователей, даже после того, как пользователь закрыл окно такого сайта.

Майнинг криптовалюты на данный момент очень популярен, злоумышленники пытаются заработать, используя процессоры ничего не подозревающих пользователей. Один из исследователей недавно задокументировал 2500 сайтов, активно работающих с криптоватизационным кодом в браузерах.

Однако был один недостаток, очень мешающий злоумышленникам добывать криптовалюту за счет пользователей — майнинг прекращается, как только посетитель покидает страницу или закрывает окно.

Теперь же эксперты Malwarebytes наткнулись на метод, позволяющий продолжать добычу криптовалюты даже после того, как пользователь закроет вкладку злонамеренного сайта. Принцип работы такого метода заключается в том, что вредоносный скрипт открывает всплывающее окно, которое скрывается за часами на панели задач Microsoft Windows. Окно остается открытым неограниченное время, пока пользователь не предпримет специальные действия, чтобы закрыть его.

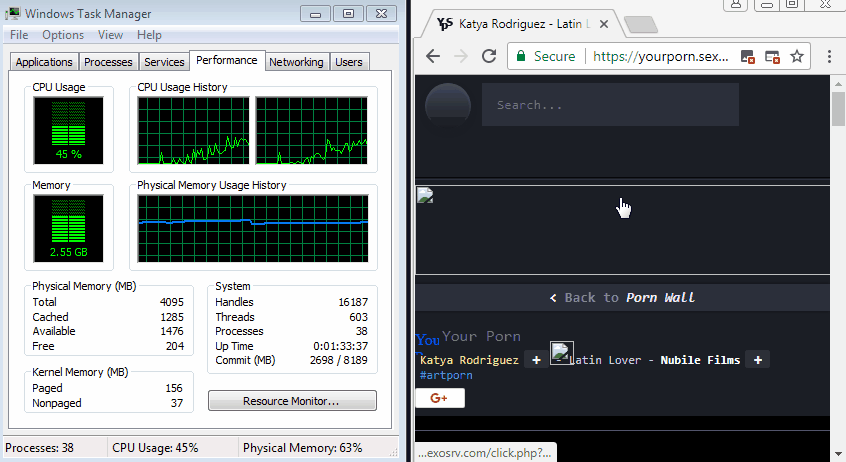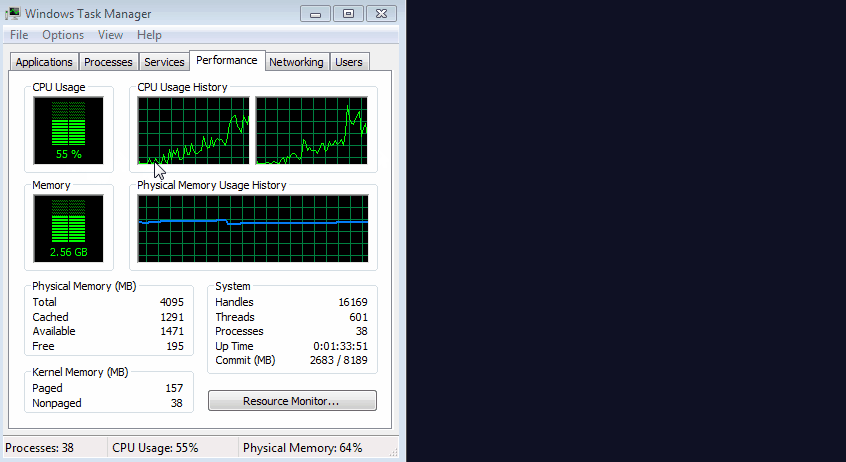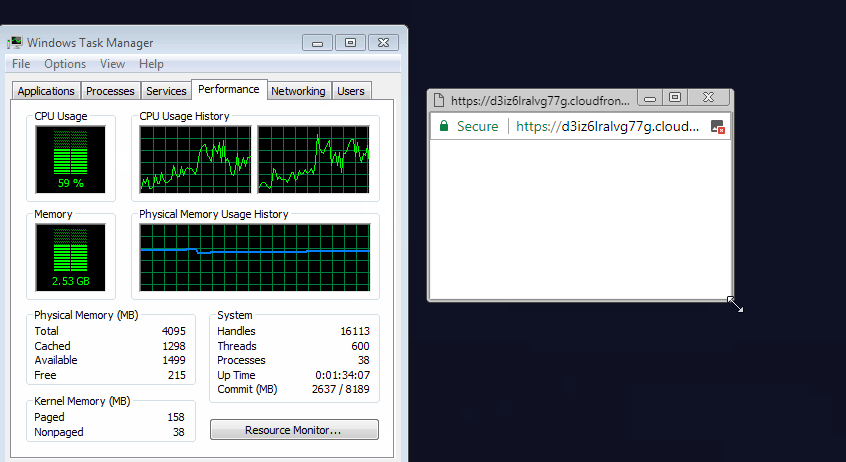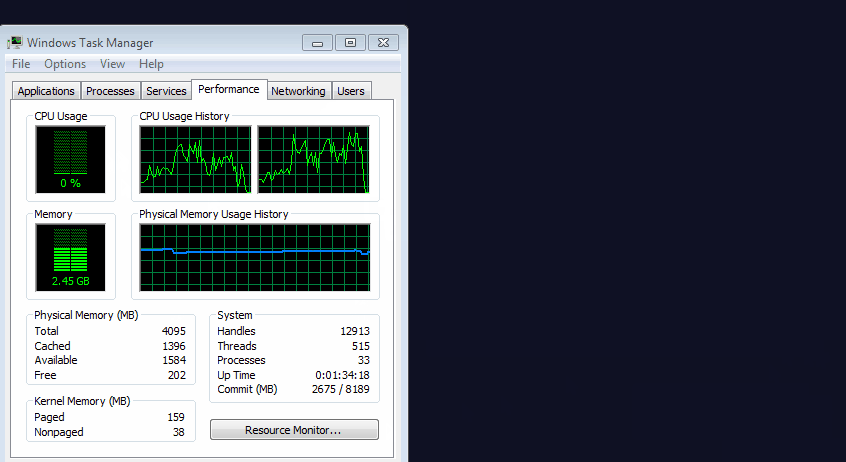
Специалисты опубликовали GIF-изображение, демонстрирующее работу этого скрытого способа майнинга:

«Обнаружить такой способ скрытого майнинга довольно трудно, так как он ловко маскируется. Закрытия браузера уже недостаточно, пользователи должны будут запустить диспетчер задач, чтобы убедиться, что не осталось процессов, использующих ресурсы их компьютеров», — пишет в блоге Malwarebytes ведущий аналитик Жером Сегура (Jérôme Segura).

Вредоносная цепочка имеет следующий вид — загружается страница, размещенная на elthamely[.]com, затем загружаются ресурсы из сети доставки контента Amazon cloudfront.net. После этого извлекается полезная нагрузка из дома hatevery[.]info.

За счет сокращения вычислительных математических операций злоумышленники пытаются скрыть факт майнинга, это дает шанс добыче остаться незамеченной для пользователя.

На данный момент способ был проверен на последней версией Chrome, работающей на последних версиях Windows 7 и Windows 10.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru