



Microsoft, предположительно, потеряла исходный код компонента Office

Microsoft, предположительно, потеряла исходный код компонента Office

Microsoft, предположительно, потеряла исходный код компонента Office

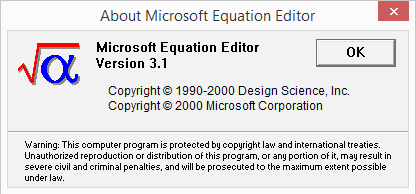
У экспертов в области информационной безопасности появилось подозрение, что компания, возможно, потеряла исходный код одного из своих компонентов Office. Эксперты на этой неделе пришли к такому выводу после того, как Microsoft исправила уязвимость, отслеживаемую как CVE-2017-11882, которая затронула EQNEDT32.EXE - редактор формул, включенный в пакет Microsoft Office.

Напомним, что на днях мы писали об этой уязвимости. Теперь же исследователи из 0patch заметили, что исправленный файл EQNEDT32.EXE почти идентичен старому.

«Вы когда-нибудь видели компилятор C/C++, который бы поместил все функции в исполняемый файл 500+ KB после восстановления измененного исходного кода точно по тому же адресу», — задают эксперты риторический вопрос.

На самом деле, эксперты намекают, что EQNEDT32.EXE настолько похож на свою предыдущую версию потому, что инженеры Microsoft вручную отредактировали сам двоичный файл. Стоит учитывать, что такая компания, как Microsoft, имеющая прочную и сложную разработку программного обеспечения и методы обеспечения безопасности, никогда не сочтет приемлемым редактирование двоичного файла вручную.

Единственное разумное объяснение этому — Microsoft каким-то образом потеряла исходный код давно забытого компонента Office.

Отметим, что редактирование исполняемых файлов вручную считается нежелательной мерой, используемой программистами низкого уровня. Как правило, такие меры создают больше проблем, чем решают. Разработчики, практикующие такое, обычно рискуют повредить весь бинарный файл. Согласно 0patch, исправление EQNEDT32.EXE было сделано очень качественно — «произведение искусства».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru