



Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Компания McAfee заблокировала доступ к вредоносной программе, которая, судя по всему, была отправлена из сети самой компании. Вредонос был размещен на стороннем веб-сайте, но был расшарен через домен, связанный с McAfee ClickProtect, службой защиты электронной почты, которую компания рекламирует как способную «защитить ваш бизнес от взлома».

McAfee ClickProtect представляет собой услугу, предназначенную для защиты от фишинговых атак, вредоносных ссылок в письмах и посещения скомпрометированных сайтов.

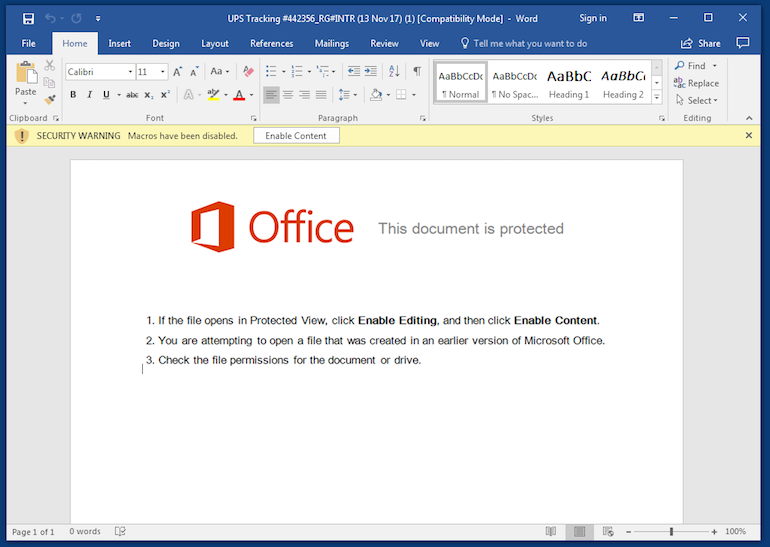
Вредоносная ссылка была обнаружена исследователем из Парижа, использующим псевдоним Benkow. Эта ссылка перенаправляла пользователей на вредоносный документ Word через домен «cp.mcafee.com».

Те, кто скачали и открыли этот документ, заразили свои компьютеры вредоносной программой Emotet.

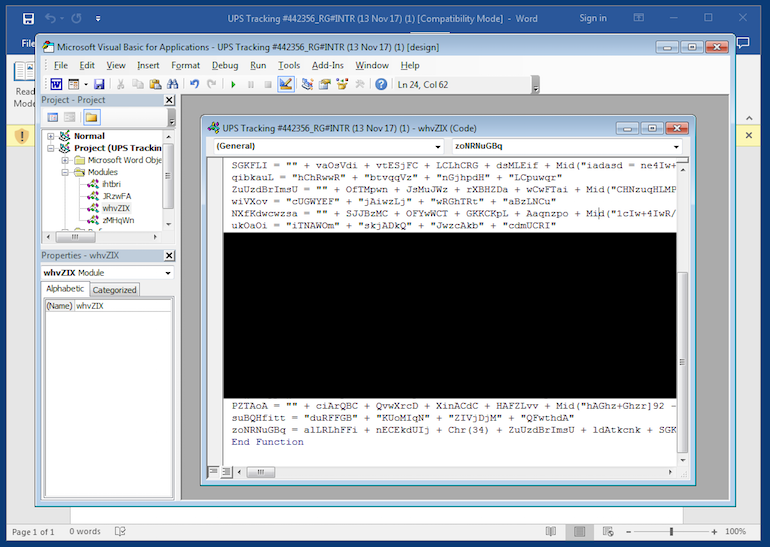
«Emotet распространяется через взломанные сайты, на которых размещен документ Word. Открыв его и разрешив макросы, пользователь бессознательно инициирует загрузку бинарного файла Emotet», — говорит Джером Сегура (Jerome Segura), ведущий аналитик Malwarebytes.

После того, как Emotet попадает на компьютер, он отправляет в командный центр конфиденциальные данные, например, пароли, сохраненные в браузерах и почтовых клиентах. Затем эти данные используются для взлома аккаунтов.

McAfee утверждает, что в настоящее время этот инцидент тщательно расследуется, услуга McAfee ClickProtect продолжает функционировать.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru