



На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

Сегодня корпорация Microsoft исправила очень серьезную брешь в Microsoft Office, которая может быть использована для запуска вредоносного кода без взаимодействия с пользователем на всех версиях Windows, выпущенных за последние 17 лет.

Уязвимость, получившая идентификатор CVE-2017-11882, была исправлена в ноябрьской партии обновлении от Microsoft. Всем пользователям рекомендуется в срочном порядке установить это обновление.

Проблема, обнаруженная исследовательской группой Embedi, затрагивает редактор формул Microsoft (Microsoft Equation Editor — EQNEDT32.EXE), представляющий собой один из исполняемых файлов, установленных на компьютерах пользователей с пакетом Office.

Этот инструмент, как можно понять из названия, позволяет пользователям вставлять математические уравнения в документы Office как динамические OLE-объекты.

Эксперты обнаружили, что Microsoft по-прежнему использует версию файла EQNEDT32.EXE, скомпилированную 9 ноября 2000 года. Это значит, что код безнадежно устарел, использует устаревшие библиотеки и не использует последние функции безопасности, добавленные в ОС Windows.

Предположительно, использование старого компонента было необходимо для совместимости с документами, созданными в старых версиях MS Office.

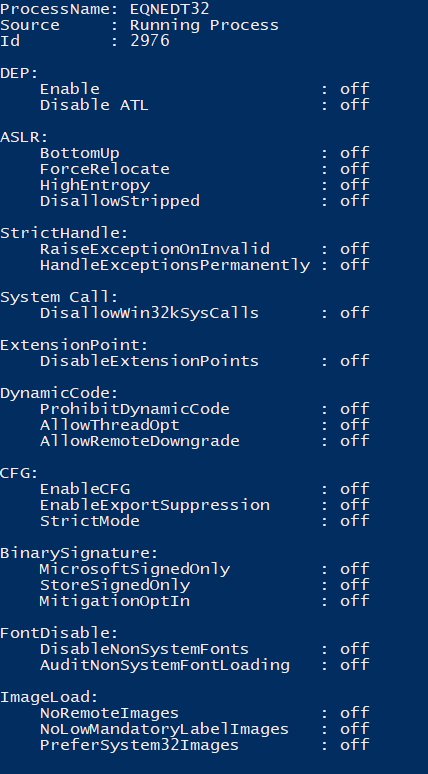
В процессе дальнейшего изучения худшие опасения исследователя подтвердились — процесс, создаваемый EQNEDT32.EXE, не использовал никаких функций безопасности, реализованных в Windows 10 или Office.

С помощью инструмента BinScope от Microsoft разработчики, как и ожидалось, нашли уязвимость (переполнение буфера) в файле EQNEDT32.EXE.

«С помощью этой дыры можно было выполнить произвольную последовательность команд (например, загрузить произвольный файл из интернета и запустить его)», — утверждает команда Embedi.

«Одним из самых простых способов выполнения произвольного кода является запуск исполняемого файла с WebDAV-сервера, управляемого злоумышленником», — добавляют исследователи.

Также стоит отметить, что концепт уязвимости работает на всех типах архитектур (32-разрядных и 64-разрядных), не прерывает работы Office и не требует взаимодействия с пользователем.

Специалисты опубликовали видео на YouTube, на нем демонстрируются атаки на разные версии Office и Windows:

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru