



Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Виллем де Грут (Willem de Groot), независимый исследователь по безопасности, отметил почти 2500 сайтов, активно использующих код для добычи криптовалюты в браузерах ничего не подозревающих посетителей.

Эксперт убежден, что на всех 2449 сайтах, за которыми он наблюдал, есть устаревшее программное обеспечение с известными уязвимостями, которые были использованы злоумышленниками. Специалист утверждает, что внедренный на сайты код использует ЦП посетителей для майнинга криптовалюты Monero.

Интересно, что около 80 процентов этих сайтов также содержат другие типы вредоносных программ, которые могут красть информацию платежных карт посетителей.

«Видимо, киберпреступники выжимают каждую копейку из скомпрометированных сайтов», - сказал он.

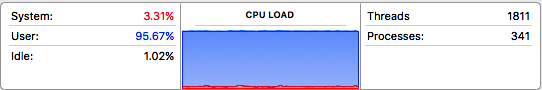
Одним из пострадавших сайтов является shop.subaru.com.au. После посещения этого сайта эксперт обнаружил, что потреблялось около 95 процентов ресурсов процессора. После закрытия этого сайта нагрузка на процессор упала до 9 процентов.

Эксперт считает, что во всем виноват Coinhive.com, предоставляющий простой в использовании программный интерфейс, который может использовать любой веб-сайт, чтобы превратить компьютеры посетителей в средства добычи криптовалюты.

Виллем де Грут отметил, что около 85 процентов от 2449 сайтов, отслеживаемых им, генерируют валюту от имени двух учетных записей Coinhive. Это наталкивает на мысль об активно действующей группировке.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru