



Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

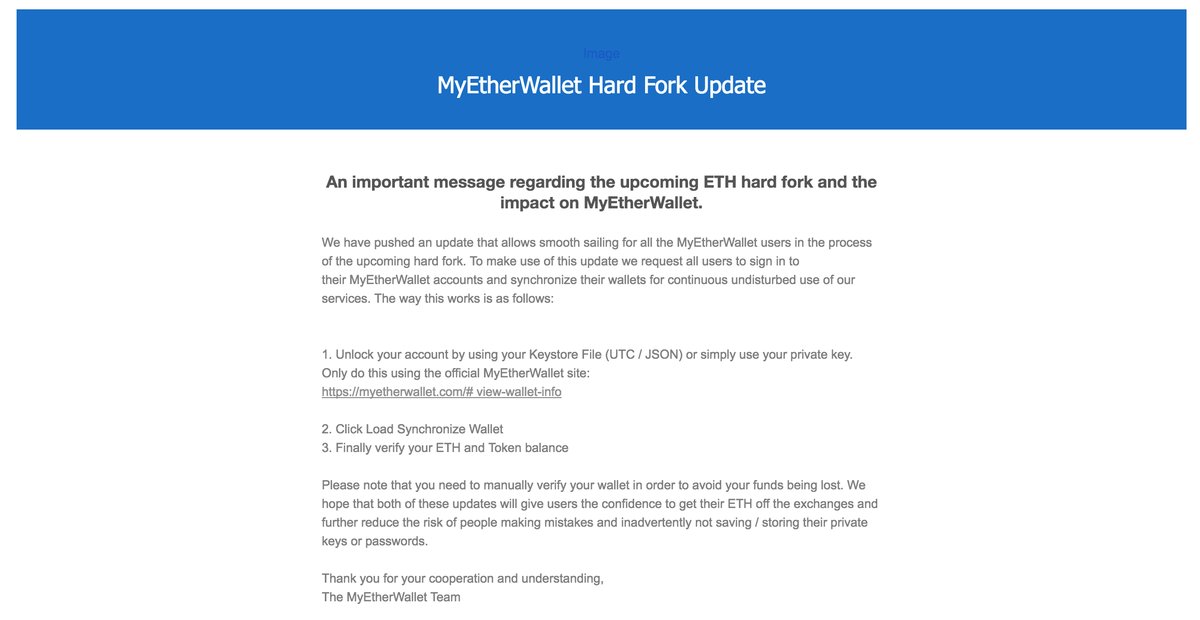
Исследователем в области безопасности Уэсли Ниленом (Wesley Neelen) была обнаружена фишинговая кампания, нацеленная на получение криптовалюты Ethereum. По словам эксперта, он получил фишинговое письмо, которое якобы пришло от легитимного сайта Myetherwallet.com.

В самом вредоносном письме говорилось о том, что Myetherwallet внедряет обновление, это требует, чтобы люди перешли по ссылке, разблокировали свои учетные записи и подтвердили свои балансы.

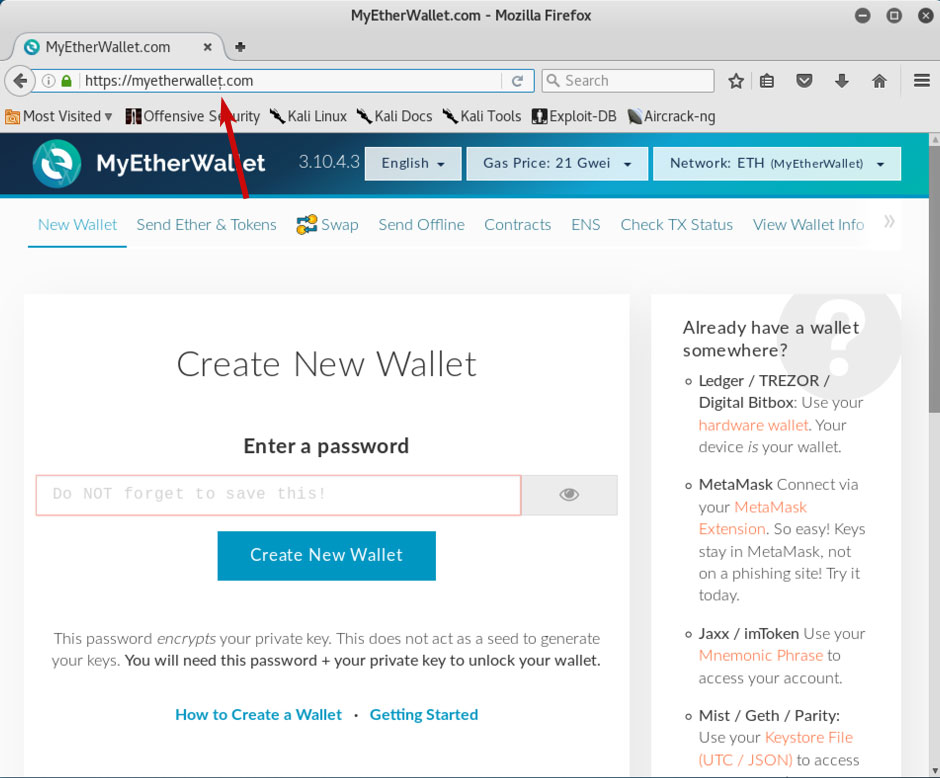
При переходе по ссылке пользователь попадает на сайт, похожий на легитимный Myetherwallet.com. Однако есть одно небольшое отличие – на фишинговом сайте в адресе сайта есть запятая. Злоумышленники использовали возможность, позволяющую им регистрировать домены, содержащие символы Юникода, которые очень похожи на латинские символы.

Если неосторожный пользователь введет на этом сайте свой пароль от кошелька, злоумышленники воспользуются им для перевода криптовалюты на свой собственный кошелек. Эксперт обнаружил, что некоторые все же стали жертвами этого обмана.

Вряд ли злоумышленники, отправляя фишинговое письмо Нилену, рассчитывали попасть на специалиста в области кибербезопасности. Когда эксперт получил письмо, он решил исследовать сайт и посмотреть, сможет ли он обнаружить что-нибудь интересное в логах или исходном коде.

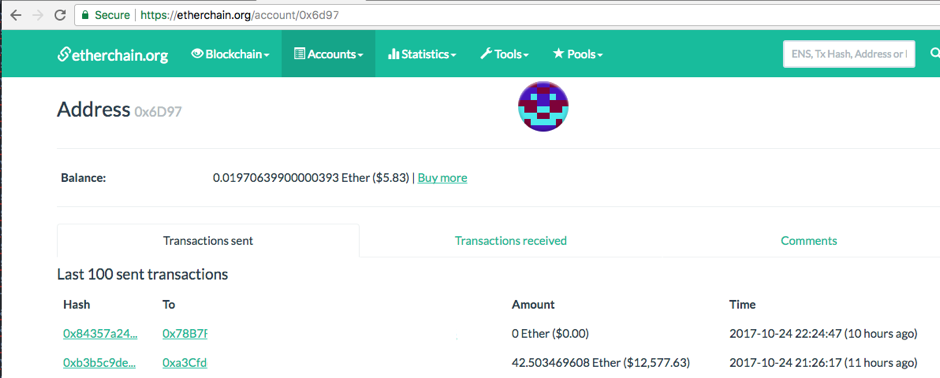
В ходе этого исследования Нилен с коллегой обнаружили лог-файл, в котором содержался список всех кошельков, украденных мошенниками. Например, в одном из пострадавших кошельков была сумма в размере 42,5 Ethereum (ETH), что равняется приблизительно 12 500 долларам США.

Криптовалюта пользователей переводилась на три различных кошелька, принадлежащих киберпреступникам.

«В целом, мошенники за два часа получили приличную прибыль», - охарактеризовал ситуацию Нилен.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru