



ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

Вирусная лаборатория ESET исследовала схему распространения шифратора Win32/Diskcoder.D (Bad Rabbit). Злоумышленники, стоящие за кибератакой 24 октября, использовали скомпрометированные сайты, популярные в России и некоторых других странах, затронутых эпидемией.

По данным ESET, Win32/Diskcoder.D – модифицированная версия Win32/Diskcoder.C, более известного как Petya/NotPetya. В новой вредоносной программе исправлены ошибки в шифровании файлов. Теперь шифрование осуществляется с помощью DiskCryptor – легитимного ПО с открытым исходным кодом, предназначенного для шифрования логических дисков, внешних USB-накопителей и образов CD/DVD, а также загрузочных системных разделов диска. 

Ключи генерируются с использованием CryptGenRandom и защищены жестко закодированным открытым ключом RSA 2048. Файлы зашифрованы с расширением .encrypted. Как и прежде, используется алгоритм AES-128-CBC.

Для распространения Diskcoder.D злоумышленники скомпрометировали популярные сайты, внедрив в них вредоносный JavaScript. Среди скомпрометированных площадок – сайты «Фонтанки», «Новой газеты в Санкт-Петербурге» и «Аргументов недели». 

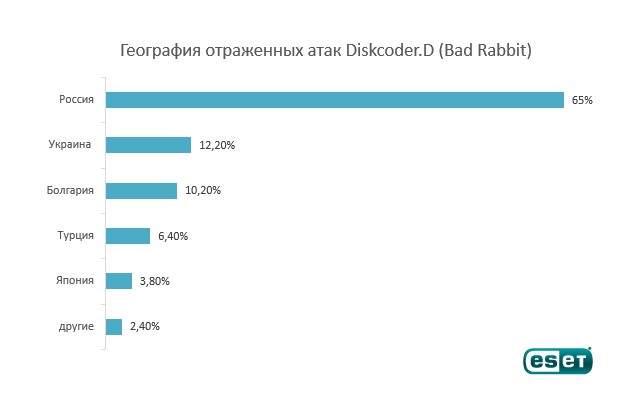
Атаке шифратора Diskcoder.D подверглись российские СМИ, а также транспортные компании и государственные учреждения Украины. Статистика атак в значительной степени соответствует географическому распределению сайтов, содержащих вредоносный JavaScript.


Когда пользователь заходит на зараженный сайт, вредоносный код передает информацию о нем на удаленный С&С-сервер. Далее логика на стороне сервера может определить, представляет ли посетитель сайта интерес, и при необходимости добавляет на страницу новый контент. В ESET наблюдали, как на скомпрометированном сайте появляется всплывающее окно с предложением загрузить обновление для Flash Player. В настоящее время связь вредоносной программы с удаленным сервером отсутствует. 

Нажав на кнопку «Install/Установить», пользователь инициирует загрузку исполняемого файла, который в свою очередь запускает в системе шифратор Win32/Filecoder.D. Далее файлы жертвы будут зашифрованы, и на экране появится требование выкупа в размере 0,05 биткоина (около 17 000 рублей). 

Заразив рабочую станцию в организации, шифратор может распространяться внутри корпоративной сети через протокол SMB. В отличие от своего предшественника Petya/NotPetya, Bad Rabbit не использует эксплойт EthernalBlue – вместо этого он сканирует сеть на предмет открытых сетевых ресурсов. На зараженной машине запускается инструмент Mimikatz для сбора учетных данных. Предусмотрен жестко закодированный список логинов и паролей. 

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru