



Вредонос для банкоматов Cutlet Maker продается на форумах за $5000

Вредонос для банкоматов Cutlet Maker продается на форумах за $5000

Вредонос для банкоматов Cutlet Maker продается на форумах за $5000

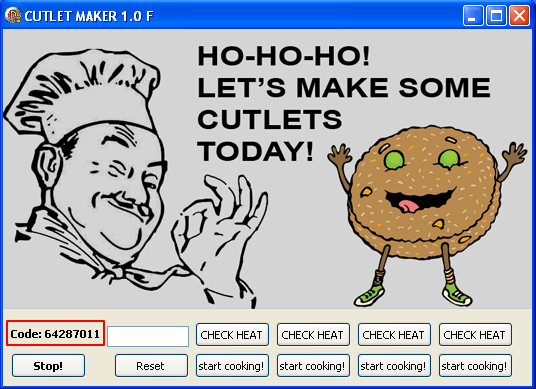
Исследователями Лаборатории Касперского был обнаружен набор вредоносных программ для банкоматов (ATM), предлагаемый на черном онлайн-рынке (Darknet market) за 5000 долларов США. Набор активно рекламируется киберпреступниками, давшими ему название Cutlet Maker.

В своем блоге Лаборатория Касперского уточняет, что эксперты обнаружили рекламу данного экземпляра в мае 2017 года, он предназначается для банкоматов конкретных производителей. На данный момент деятельность торговой площадки AlphaBay, на которой размещались ссылки на описание этого вредоноса, приостановлена ФБР.

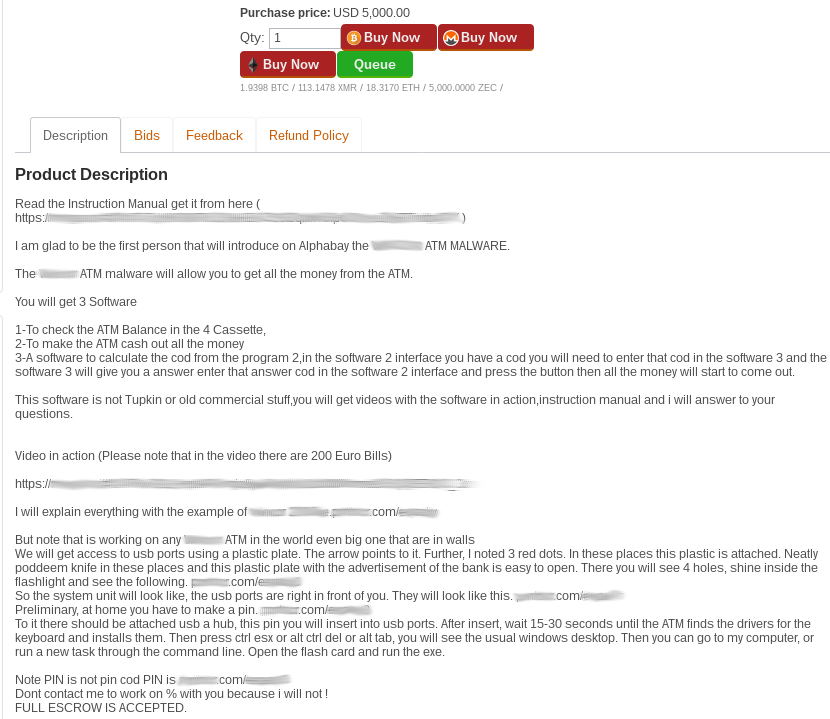
Вот так выглядело предложение Cutlet Maker на черном рынке AlphaBay до того, как он был закрыт властями:

Также на форуме находилось описание этой вредоносной программы, как и подробное руководство пользователя. Cutlet Maker был разработан для атак на различные модели банкоматов Wincor Nixdorf, вредоносный код использует API производителя, что позволяет осуществлять противоправные действия без взаимодействия с пользователями банкомата и их данными.

Файл Wall ATM Read Me.txt, в котором находятся инструкции, как предполагают эксперты, был написан русскоговорящим человеком, плохо владеющим английским языком. В этом файле также упоминается другой ATM-вредонос – Tyupkin.

В руководстве содержится подробное описание всех составляющих Cutlet Maker, как и способы их использования. Эксперты отметили, что этот набор инструментов состоит из программ, которые, вероятно, разрабатываются разными авторами.

Хакеры ATMjackpot опубликовали видео, в котором показано, как можно получить доступ к USB-порту банкомата и запустить вредоносную программу.

«Для ввода кода в текстовой области приложения требуется сетевой или физический доступ к банкомату, а также взаимодействие с пользовательским интерфейсом. Мы считаем, что киберпреступники используют легитимные запатентованные библиотеки и небольшой код для выдачи денег из банкомата», - утверждают эксперты.

В настоящее время Cutlet Maker предлагается на сайте ATMjackpot за сумму в биткойнах, равную 1500 долларов США.


Комментарий Светозара Яхонтова, директора по развитию бизнеса компании «Протекшен Технолоджи»: 

«Защита от вредоносной программы Cutlet Maker не требует особенных усилий: необходимо запускать процессы только из белого списка и осуществлять контроль бинарных библиотек. Забавно видеть, что хакеры защищается от пиратов – программа оснащена специальной защитой от копирования и несанкционированного распространения. Почему же банки не защищаются от хакеров??!!

Особенностью этой атаки является ее доступность для любого желающего по цене и способу применения, который не требует специальных знаний от исполнителя. Ранее наблюдаемые атаки на банкоматы требовали от злоумышленника привлечения специальных ресурсов, дорогой разработки специализированных зловредов, реализации мероприятий по заливке на сеть (вплоть до проникновения в процессинг банка) и организации и контроля работы дропов (рядовых исполнителей) в поле. Инвестиции в такие атаки могли составлять десятки и сотни тысяч долларов. Предложение Cutlet Maker выглядит перспективно, так как позволяет окупить вложения за один скачек».

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru