



Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

В течение последних двух недель исследователи Sophos следили за уязвимостью в механизме от Microsoft Dynamic Data Exchange (DDE), используемом для отправки сообщений и обмена данными между приложениями.

Эксперты отметили, что злоумышленники могут использовать DDE для запуска вредоносной программы с помощью вложений Office, например, файлов Word и Excel. А в пятницу появились  отчеты исследователей, показывающие, что в Outlook можно запускать DDE-атаки, используя электронную почту и приглашения календаря, отформатированные RTF.

В прошлых атаках злоумышленникам требовалось заставить пользователя открыть вредоносные вложения. Однако в этом случае, помещая код в тело электронного письма, киберпреступники облегчили себе задачу социальной инженерии на один шаг.

Хорошая новость заключается в том, что вы можете легко остановить атаку.

Вложения, электронные письма и приглашения календаря  открывают два предупреждающих диалоговых окна перед запуском атаки DDEAUTO, если вы нажмете «Нет» в любом диалоговом окне, вы предотвратите атаку. Пока исследователям ничего неизвестно о способах обхода этих окон.

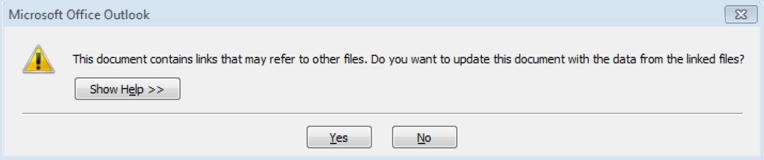
Во-первых, вы увидите такое предупреждение:


Нажав «Нет» («No»), вы предотвратите DDE-атаку.

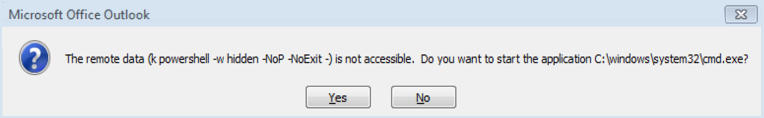
Если вы нажмете «Да» («Yes») в первом диалоговом окне, вы увидите второе предупреждение о том, что команда будет запущена:

Опять же, нажав «Нет» («No»), вы остановите DDE-атаку.

Также предотвратить такую атаку поможет функция просмотра письме в текстовом формате.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru