



Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

В течение последних двух недель исследователи Sophos следили за уязвимостью в механизме от Microsoft Dynamic Data Exchange (DDE), используемом для отправки сообщений и обмена данными между приложениями.

Эксперты отметили, что злоумышленники могут использовать DDE для запуска вредоносной программы с помощью вложений Office, например, файлов Word и Excel. А в пятницу появились  отчеты исследователей, показывающие, что в Outlook можно запускать DDE-атаки, используя электронную почту и приглашения календаря, отформатированные RTF.

В прошлых атаках злоумышленникам требовалось заставить пользователя открыть вредоносные вложения. Однако в этом случае, помещая код в тело электронного письма, киберпреступники облегчили себе задачу социальной инженерии на один шаг.

Хорошая новость заключается в том, что вы можете легко остановить атаку.

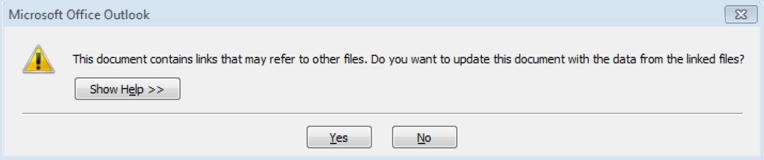
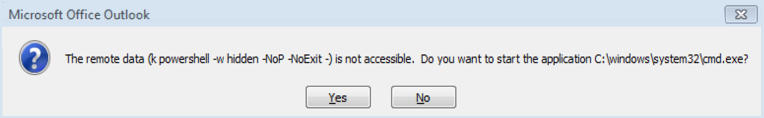
Вложения, электронные письма и приглашения календаря  открывают два предупреждающих диалоговых окна перед запуском атаки DDEAUTO, если вы нажмете «Нет» в любом диалоговом окне, вы предотвратите атаку. Пока исследователям ничего неизвестно о способах обхода этих окон.

Во-первых, вы увидите такое предупреждение:


Нажав «Нет» («No»), вы предотвратите DDE-атаку.

Если вы нажмете «Да» («Yes») в первом диалоговом окне, вы увидите второе предупреждение о том, что команда будет запущена:

Опять же, нажав «Нет» («No»), вы остановите DDE-атаку.

Также предотвратить такую атаку поможет функция просмотра письме в текстовом формате.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru