



Trend Micro: Рынок вымогателей продолжает развиваться

Trend Micro: Рынок вымогателей продолжает развиваться

Trend Micro: Рынок вымогателей продолжает развиваться

Согласно исследованиям Trend Micro, в 2017 рынок программ-вымогателей показал рост в 2 502 процента. Экспертам удалось обнаружить более 6300 мест, где киберпреступники рекламировали подобные услуги, а также более 45 000 объявлений.

Исследуя дарквеб, специалисты пришли к выводу, что прибыль от продаж вымогателей выросла с $249 287,05 в 2016 году до $6 237 248,90 в 2017. Этот рост эксперты объясняют тем, что злоумышленники стали использовать биткойн в качестве выкупа, а Tor помогает им маскировать деятельность.

«Поскольку поток биткойн-транзакций почти не отслеживается, определить владельца учетной записи практически невозможно», - пишут специалисты.

Кроме того, в исследовании также утверждается, что лица, продающие программы-вымогатели зарабатывают до 100 000 долларов ежегодно. Согласно данным PayScale.com, эта сумма примерно на 69 000 долларов больше той, что зарабатывают разработчики легитимного программного обеспечения.

Ранее Trend Micro уже докладывала, что обнаружила в продаже WannaCry с пожизненной лицензией всего за 50 долларов.

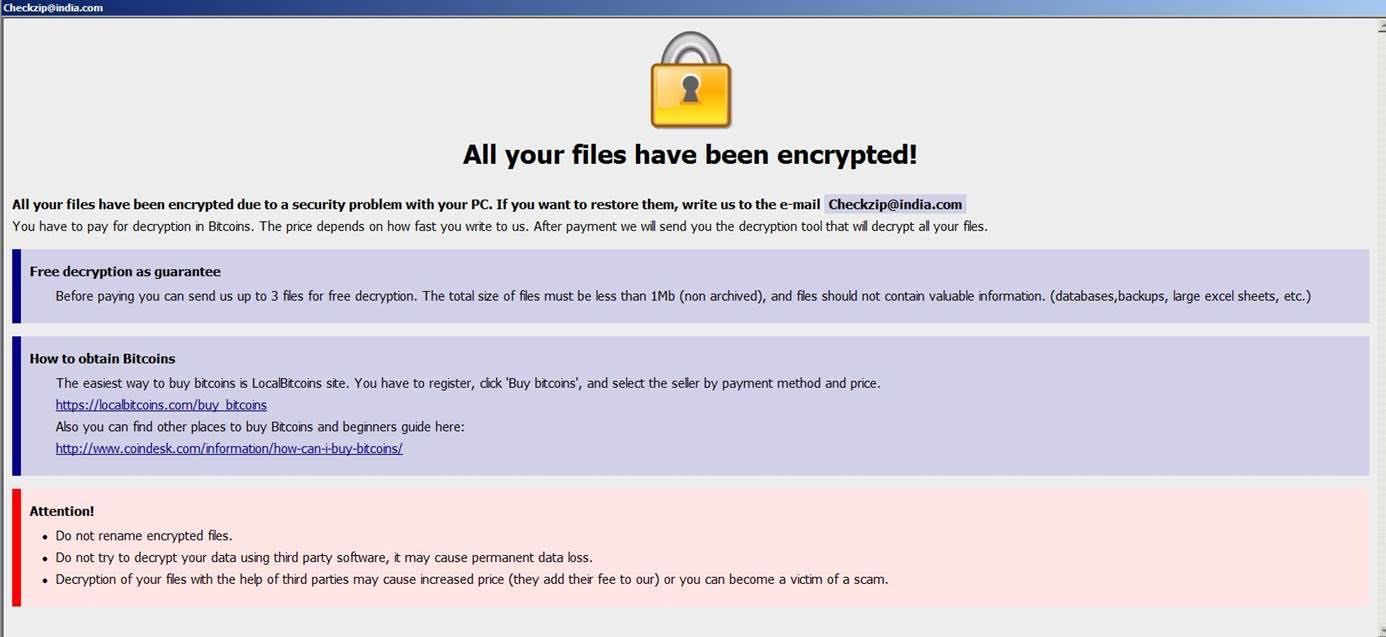
Также отметился новый вариант вымогателя BTCWare, атакующий пользователей путем взлома плохо защищенных служб удаленного рабочего стола. Этот зловред добавляет к зашифрованным файлам расширение .[email]-id-id.payday и использует для шифрования алгоритм, благодаря которому файлы невозможно расшифровать. BTCWare также требует выкуп в биткойнах.

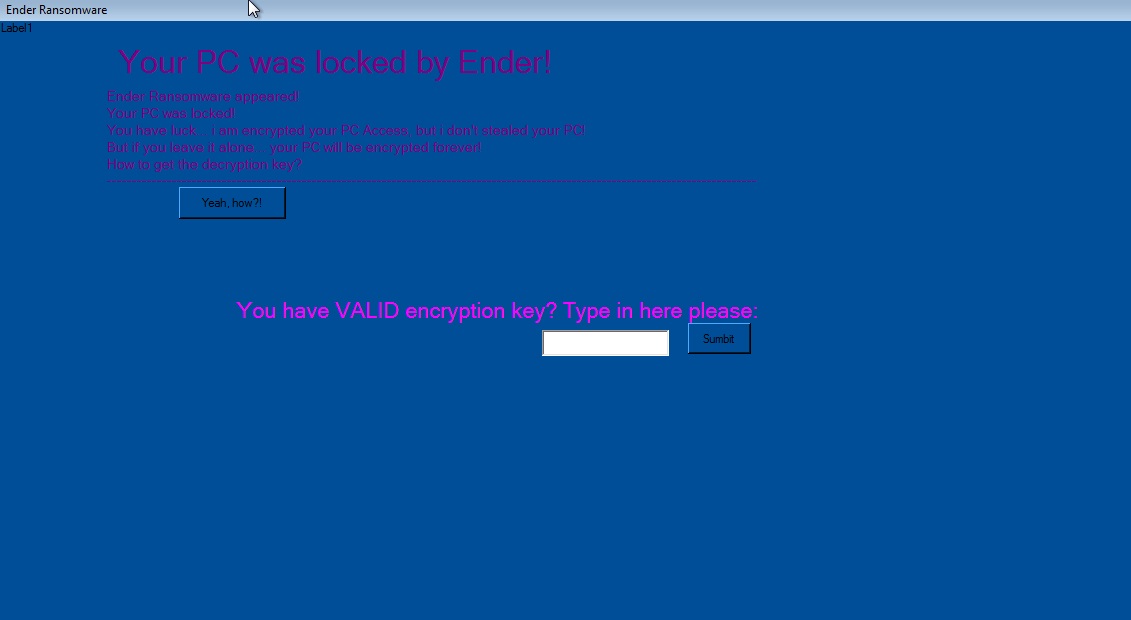
Далее специалисты описывают вымогатель Ender (детектируется как Ransom_ENDER.A) - это блокиратор, который все еще находится в стадии разработки. Он не шифрует файлы, а блокирует компьютер, требуя оплаты для разблокировки.

И напоследок, польский вымогатель Polsky (детектируется как Ransom_POLSKY.A) – шифрует файлы с использованием алгоритма AES-256, требует 100 долларов в качестве выкупа. Через четыре дня сумма выкупа увеличивается вдвое.

Подпишитесь на новости

VPN и защита от DDoS за 1,3 млрд: суды и СИЗО свяжут защищенной сетью

Информационно-аналитический центр поддержки ГАС «Правосудие» ищет подрядчика для обслуживания сетевой и вычислительной инфраструктуры системы. Начальная цена контракта составляет до 1,32 млрд рублей. Закупку разместили на портале госзакупок 3 ноября, победителя выберут 20 ноября, а услуги нужно оказывать с 1 декабря 2026 года по 30 июня 2027 года.

Подробности технического задания разобрал CNews. ГАС «Правосудие» объединяет федеральные суды общей юрисдикции, арбитражные суды и органы Судебного департамента.

К сети также подключены объекты ФСИН, включая следственные изоляторы и колонии, а еще ЦОД Роскомнадзора и собственный ЦОД заказчика.

Основу услуги составляет корпоративная сеть IP VPN на MPLS-инфраструктуре исполнителя. Не менее половины объектов должны подключаться по оптоволокну, для ЦОД нужен резервный канал по другому маршруту.

Данные между объектами шифруются сертифицированными средствами криптозащиты, а исполнитель отвечает за учет ключей и уничтожение скомпрометированных.

Отдельным пунктом идет защита от DDoS-атак мощностью до 20 Гбит/с как минимум для 128 IPv4-адресов. При атаке трафик можно перенаправить в центр очистки.

В контракт также входят доступ в интернет, удаленное администрирование маршрутизаторов и коммутаторов, поддержка ведомственной телефонии и видеосвязи.

Подрядчик должен разместить оборудование заказчика в стороннем дата-центре, где поместятся не менее 34 телекоммуникационных шкафов. На перевозку техники с площадки на улице Бутлерова и монтаж отводится не больше 10 дней.

Доступность канала до ЦОД заказчика должна составлять не менее 99,9%, для остальных объектов не менее 99,44%. Без замены оборудования связь нужно восстанавливать за 4 часа, при обрыве кабеля допускается до трех рабочих дней.

RSS: Новости на портале Anti-Malware.ru