



Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Вчера Google анонсировала три новые функции безопасности браузера Chrome, которые помогут обнаруживать и бороться с вредоносными расширениями и программами.

Прежде всего, Chrome будет обнаруживать внесение расширением изменений в настройки пользователя по умолчанию. К ним относятся настройки поисковой системы, начальной страницы и прокси-сервера.

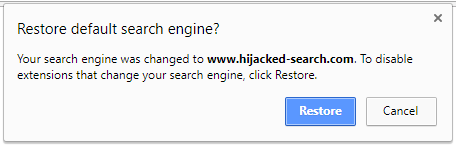
Если Chrome заметил подобную активность, будет выведено предупреждение (рисунок ниже), которое также позволит пользователю восстановить прежние настройки.

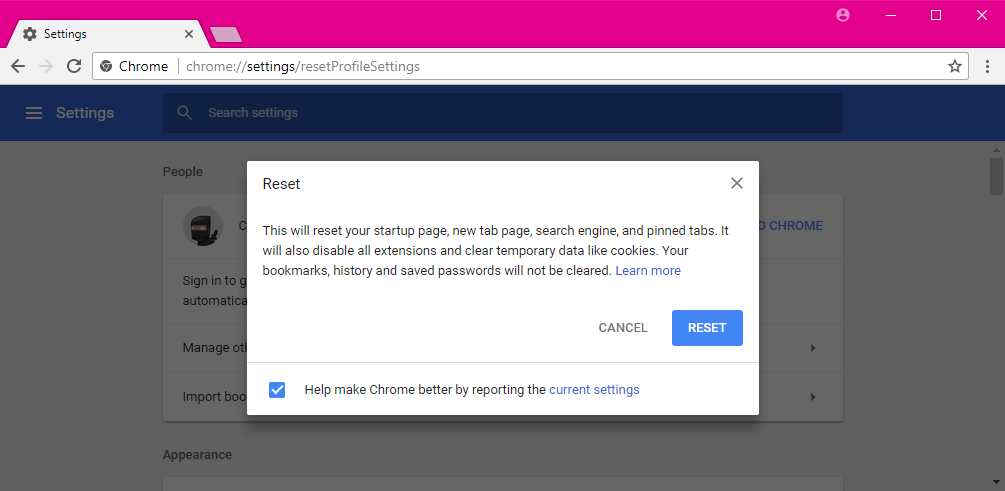
Более того, Google добавила страницу, где можно сбросить сразу все настройки, она аходится по адресу:

chrome://settings/resetProfileSettings

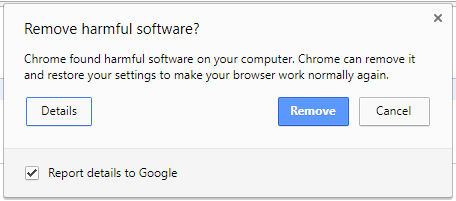
Еще одна новая функция - хорошо известный инструмент Chrome Cleanup Tool, ранее распространяемый как отдельное приложение. Этот инструмент теперь включен в Chrome для Windows по умолчанию и автоматически запускается, чтобы обнаружить какое-либо вторжение посторонней программы с целью изменения настроек Chrome.

«Chrome Cleanup Tool предупреждает пользователей при обнаружении нежелательных программ, а также предлагает быстрый способ удалить их и вернуть Chrome настройки по умолчанию», - утверждает Google.

Еще одним нововведением стало интеграция Google механизма детектирования ESET.

Однако не все пользователи оптимистично настроены относительно новых функций. В частности, многие обращают внимание на то, что таким образом очень легко собирать данные о том, что пользователь загружает на компьютер.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru